
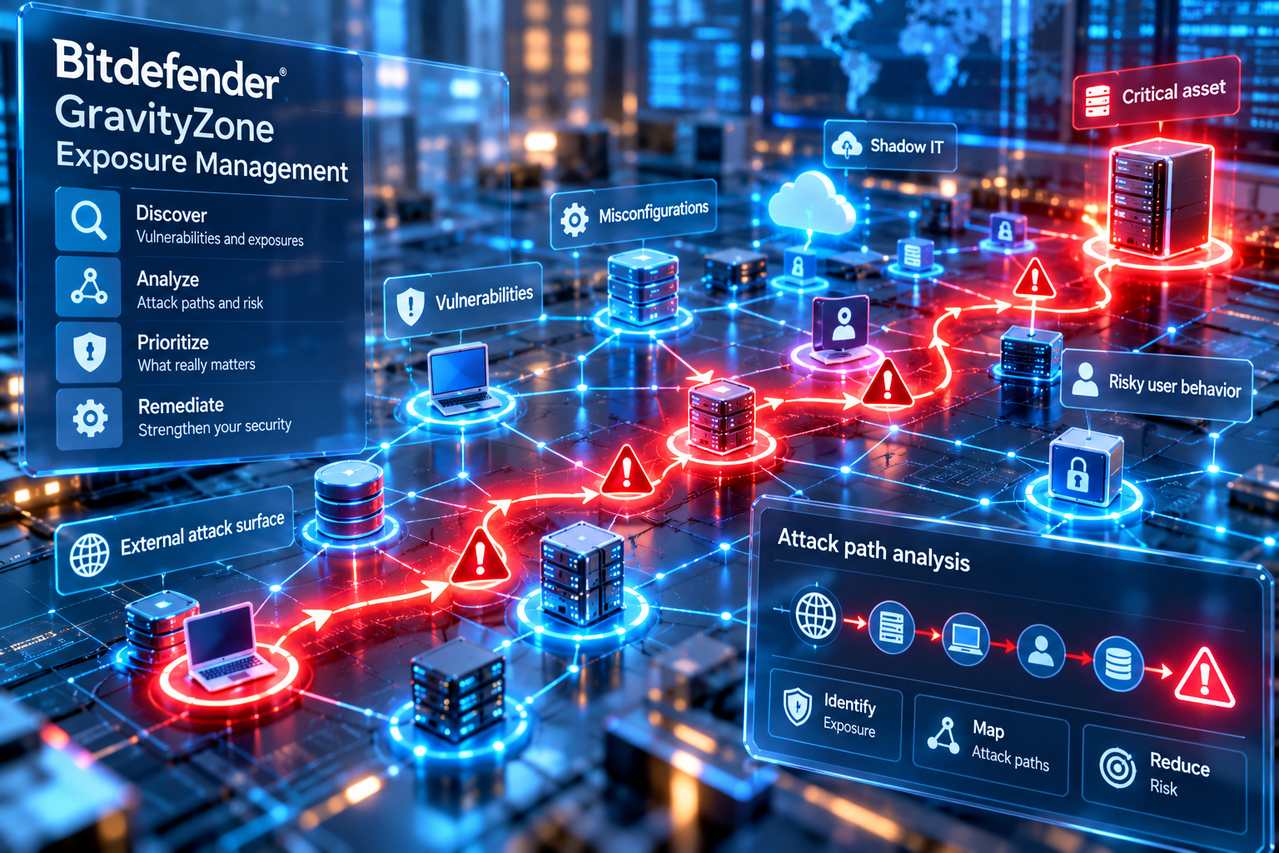
Bitdefender ha annunciato il 27 ottobre 2026 GravityZone Exposure Management, una nuova soluzione di sicurezza informatica progettata per identificare, analizzare e ridurre le esposizioni delle infrastrutture aziendali attraverso una rappresentazione delle possibili sequenze di compromissione. La piattaforma integra funzionalità di individuazione delle vulnerabilità interne ed esterne, analisi dei percorsi di attacco e rafforzamento adattivo delle configurazioni di sicurezza. L’obiettivo è consentire ai responsabili della sicurezza di determinare quali debolezze rappresentino un rischio effettivo per i sistemi critici, considerando non soltanto la gravità delle singole vulnerabilità, ma anche le relazioni tra dispositivi, identità digitali, privilegi di accesso e risorse informatiche. GravityZone Exposure Management opera all’interno dell’ecosistema GravityZone, permettendo alle organizzazioni di utilizzare le informazioni raccolte dagli strumenti di protezione già presenti senza introdurre necessariamente un ambiente di amministrazione separato.
La soluzione aggrega vulnerabilità dei sistemi operativi e delle applicazioni di terze parti, configurazioni non sicure, comportamenti rischiosi degli utenti ed esposizioni della superficie di attacco esterna. Quest’ultima comprende sottodomini raggiungibili da Internet, servizi configurati in maniera errata e risorse informatiche non censite dai processi IT aziendali, comunemente indicate come shadow IT. Le informazioni vengono correlate attraverso un sistema di analisi dei percorsi di attacco che rappresenta graficamente le possibili connessioni tra account, dispositivi e risorse strategiche. Il motore utilizza la telemetria già disponibile in GravityZone per costruire grafi nei quali i nodi rappresentano le entità coinvolte e le connessioni descrivono le tecniche che potrebbero consentire a un aggressore di spostarsi da un sistema all’altro. Una funzione dedicata all’individuazione del percorso più breve permette di isolare la sequenza potenzialmente più diretta verso una risorsa critica, mantenendo disponibili anche percorsi alternativi per ulteriori verifiche.
Questa impostazione modifica il criterio con cui vengono ordinate le attività di remediation: una vulnerabilità apparentemente secondaria può diventare prioritaria quando consente di raggiungere un account privilegiato o un sistema particolarmente sensibile, mentre una criticità con punteggio elevato può presentare conseguenze più limitate se non esistono collegamenti sfruttabili. La mappatura rappresenta comunque una ricostruzione delle esposizioni potenziali e non costituisce, di per sé, una prova di compromissione in corso. GravityZone Exposure Management distingue quindi l’analisi preventiva dai processi di rilevamento e risposta agli incidenti, utilizzando le relazioni tra vulnerabilità, identità e infrastruttura per orientare gli interventi di riduzione della superficie di attacco e verificare quali correzioni possano interrompere le possibili catene di compromissione.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI).