
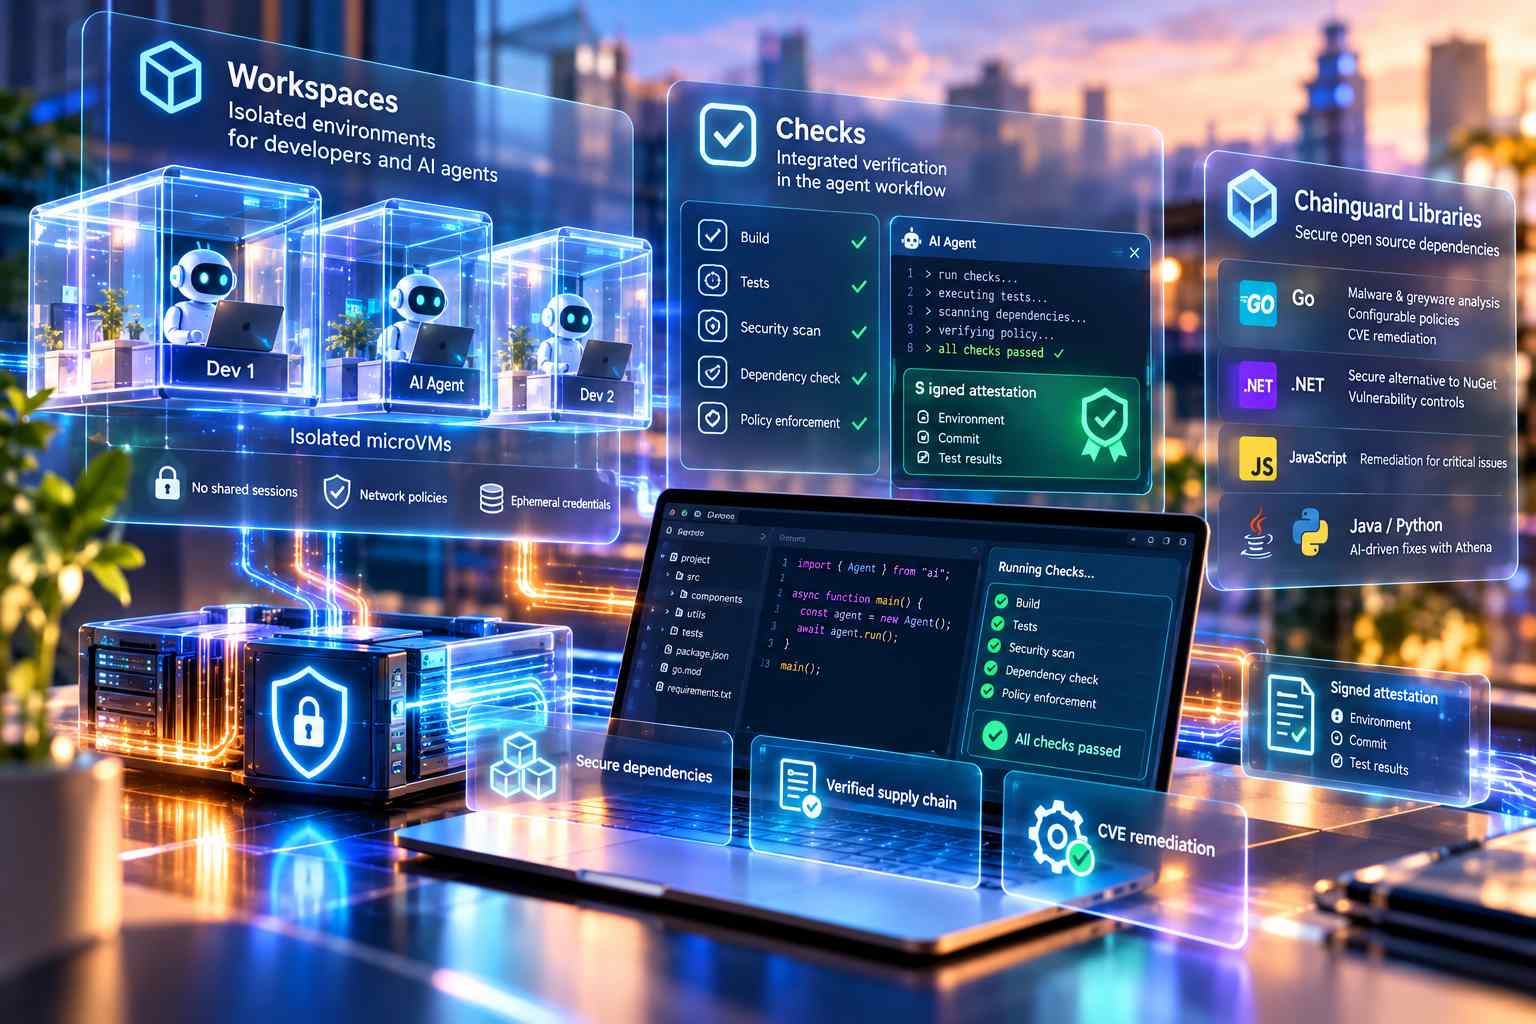
Chainguard ha annunciato durante Assemble London due nuovi componenti destinati alla protezione dei processi di sviluppo software assistiti dall’intelligenza artificiale: Workspaces, un sistema di ambienti di esecuzione isolati per sviluppatori e agenti di programmazione, e Checks, un motore di verifica progettato per integrare controlli e test direttamente nel ciclo operativo degli agenti. Le nuove soluzioni affrontano i rischi associati all’esecuzione automatica di comandi, all’installazione di dipendenze e all’accesso a risorse aziendali da parte di strumenti che possono operare con un livello di autonomia elevato. Un agente incaricato di correggere un difetto o implementare una funzionalità può infatti eseguire comandi non sicuri, introdurre componenti compromessi o interpretare come istruzioni operative contenuti esterni malevoli. Chainguard propone quindi di affiancare ai controlli applicati al codice generato una separazione infrastrutturale delle sessioni di lavoro e una verifica documentata dei risultati. Workspaces e Checks vengono inizialmente distribuiti in versione beta, mentre l’ampliamento del catalogo Chainguard Libraries per Go e .NET entra nella fase Early Access.
Workspaces assegna a ogni sviluppatore e agente una microVM remota dedicata, separando l’ambiente di esecuzione dal computer locale e dalle sessioni degli altri agenti. Il sistema sincronizza l’albero di lavoro dello sviluppatore, mantenendo la compatibilità con editor e procedure Git già utilizzati, ma trasferendo l’esecuzione dei comandi nell’infrastruttura isolata. Questa configurazione permette anche di utilizzare contemporaneamente più agenti sullo stesso progetto senza condividere direttamente i rispettivi ambienti operativi. Le credenziali reali rimangono esterne alla macchina virtuale e vengono gestite attraverso meccanismi di mediazione; quando uno strumento richiede una credenziale su disco, riceve un sostituto cifrato e di breve durata. È inoltre possibile definire politiche di rete che limitano le connessioni in uscita verso destinazioni autorizzate, riducendo le possibilità di esfiltrazione di informazioni da parte di un componente compromesso o di un agente influenzato da prompt injection. Gli ambienti impiegano Chainguard OS Packages e verificano le dipendenze rispetto ai file di lock durante l’esecuzione. Il sistema produce anche registrazioni firmate relative all’ambiente, alle modifiche del codice e ai risultati dei controlli, permettendo ai responsabili della sicurezza di ricostruire le attività effettuate.
Checks introduce un meccanismo di validazione utilizzabile come chiamata a uno strumento durante il lavoro dell’agente, anziché demandare ogni verifica alle tradizionali pipeline di integrazione continua. Quando l’agente completa una modifica, può richiedere l’esecuzione dei controlli e ricevere registrazioni strutturate degli errori direttamente nel proprio contesto operativo. La sessione viene sospesa durante la verifica e riprende successivamente con le informazioni necessarie per correggere eventuali problemi. Gli ambienti di test possono utilizzare snapshot già preparati con le dipendenze installate, che vengono ricostruiti quando cambia il file di lock. Ogni fase del workflow viene eseguita in una microVM isolata a livello hardware, con politiche dichiarative per l’accesso alla rete e credenziali temporanee inserite dall’host nelle richieste autorizzate. Quando una verifica viene superata, Checks produce un’attestazione firmata che collega ambiente di esecuzione, commit e risultati dei test. I sistemi incaricati di autorizzare l’integrazione del codice possono controllare questa attestazione e utilizzare le prove già prodotte senza ripetere necessariamente la stessa suite. Chainguard dichiara che l’architettura può restituire risultati in pochi secondi e ridurre le elaborazioni ripetitive, pur senza pubblicare benchmark indipendenti applicabili indistintamente a tutti i repository.
L’azienda ha contemporaneamente ampliato Chainguard Libraries, il servizio di distribuzione controllata delle dipendenze open source. Il nuovo endpoint per Go introduce analisi di malware e greyware, politiche configurabili sui pacchetti e procedure di correzione delle vulnerabilità CVE, mentre quello dedicato a .NET offre controlli analoghi come alternativa al prelievo diretto dei pacchetti da NuGet. Per JavaScript e Go vengono introdotti ulteriori meccanismi di remediation, inclusa la distribuzione di correzioni retrocompatibili per vulnerabilità di gravità alta o critica. Questo approccio permette di applicare interventi di sicurezza anche quando l’aggiornamento a una versione principale più recente richiederebbe modifiche applicative o verifiche particolarmente estese. Per Java e Python, Chainguard prevede inoltre che Athena renda disponibili artefatti corretti per vulnerabilità scoperte mediante modelli AI avanzati contestualmente alla loro divulgazione pubblica. L’infrastruttura si basa su pacchetti costruiti e mantenuti dall’azienda, con informazioni sulla provenienza del software e software bill of materials firmati.
La presentazione delle nuove soluzioni è accompagnata dall’indagine The AI Exploit Gap, commissionata a Wakefield Research e condotta nel settembre 2026 su 1.300 responsabili della sicurezza informatica distribuiti in nove mercati. Il 54% degli intervistati ha dichiarato che la propria organizzazione lascia intenzionalmente irrisolte, almeno in alcune occasioni, vulnerabilità di gravità alta o critica, mentre il 93% ha espresso preoccupazione per la capacità di correggere sufficientemente rapidamente le vulnerabilità sfruttate attraverso strumenti AI. Il 76% ha segnalato attacchi riconducibili all’intelligenza artificiale, confermati oppure sospetti, nell’anno precedente. Nelle imprese con almeno un miliardo di dollari di fatturato, la quota di organizzazioni che ammettono ritardi deliberati nella correzione delle vulnerabilità più gravi raggiunge il 66%, contro il 27% delle aziende con ricavi inferiori a 250 milioni di dollari. I risultati, basati sulle dichiarazioni degli intervistati e non su misurazioni indipendenti degli incidenti, accompagnano il lancio di un’infrastruttura che collega isolamento dell’esecuzione, verifica continua del codice, controllo delle dipendenze e attestazioni crittografiche dei risultati.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)