
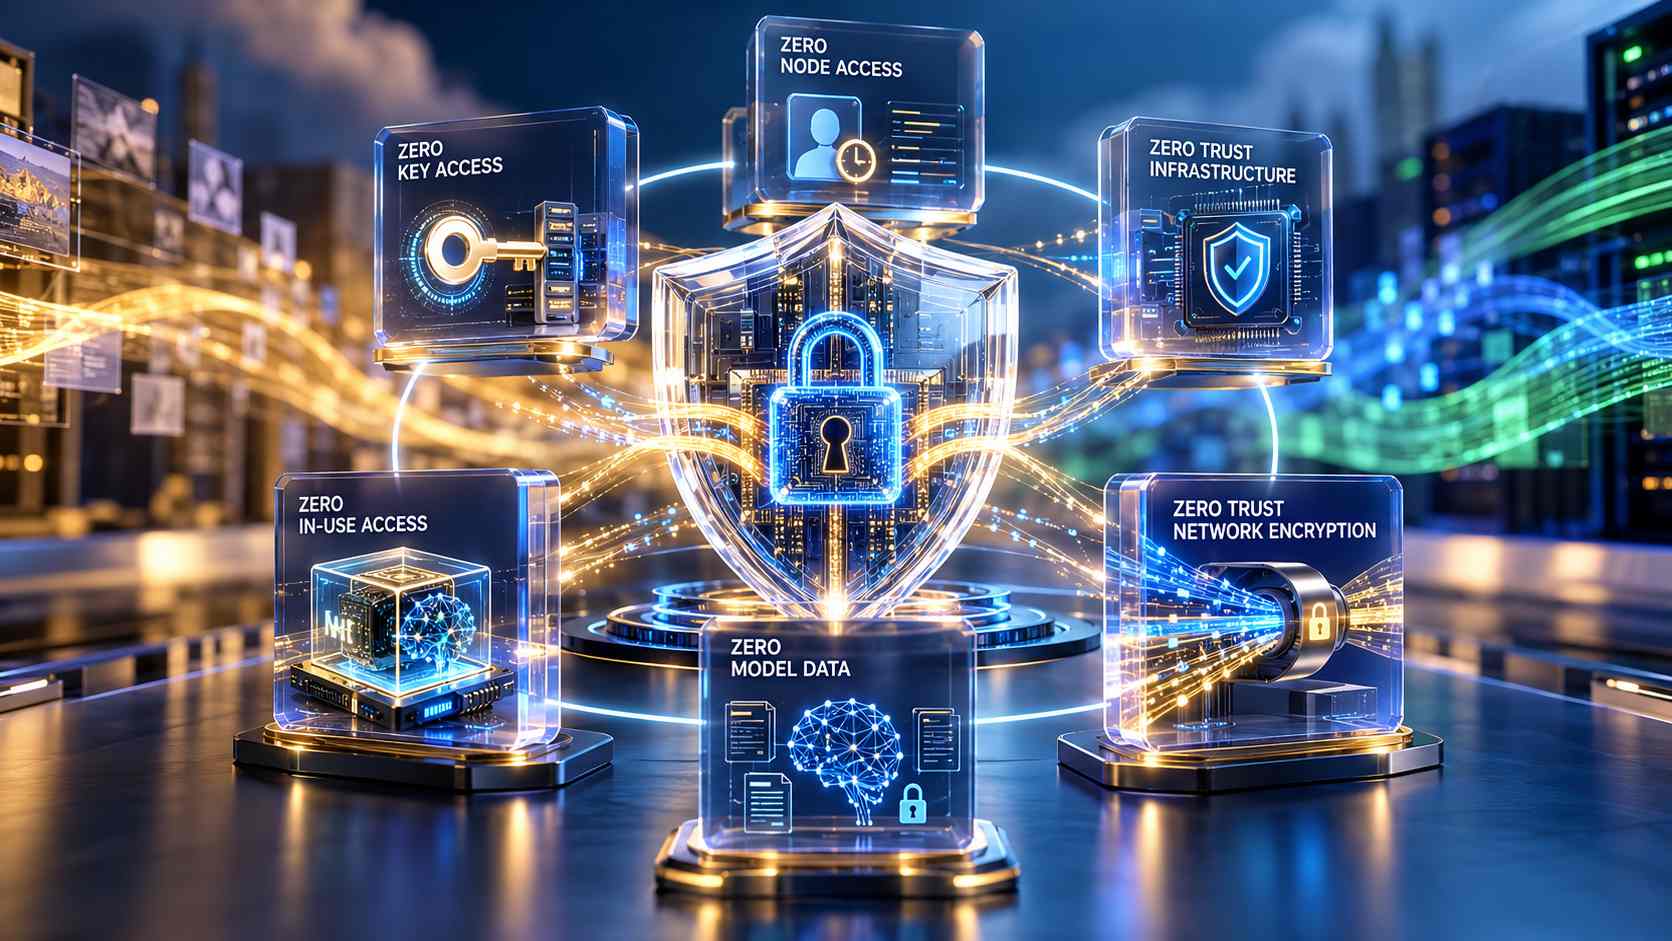
CoreWeave ha annunciato il CoreWeave Zero Trust AI Framework, un’architettura di sicurezza progettata per consentire alle aziende di mantenere il controllo sull’accesso ai propri modelli, ai dati e agli ambienti utilizzati per l’addestramento e l’inferenza dell’intelligenza artificiale. Presentato il 21 ottobre 2026 durante NVIDIA GTC Berlin, il framework introduce sei livelli di protezione finalizzati a ridurre la necessità di concedere al fornitore cloud privilegi amministrativi permanenti o il controllo diretto delle chiavi crittografiche. Il sistema nasce dalla crescente complessità dei carichi di lavoro agentici, nei quali informazioni riservate possono attraversare prompt, embedding, parametri dei modelli, tracce di esecuzione, risultati intermedi e componenti infrastrutturali differenti. Il modello di sicurezza prevede che le aziende possano utilizzare sistemi di protezione già presenti nella propria organizzazione, integrandoli nell’ambiente CoreWeave senza dover trasferire necessariamente al provider la gestione delle risorse di fiducia.
Il primo livello, Zero Key Access, utilizza Remote Key Encryption per permettere ai clienti di conservare le chiavi di cifratura all’interno dell’infrastruttura che già controllano. Le chiavi possono essere gestite attraverso sistemi software, hardware security module oppure servizi di key management collocati presso altri fornitori cloud. CoreWeave non deve quindi acquisire la responsabilità amministrativa delle chiavi utilizzate per proteggere i dati archiviati, mentre le organizzazioni possono mantenere le proprie politiche crittografiche e i relativi processi di governo. Zero Node Access introduce invece Support Access Management, che trasforma l’accesso amministrativo del provider in un’operazione soggetta ad autorizzazione esplicita. L’impresa può concedere l’accesso per una necessità operativa definita, limitarlo alla durata dell’intervento e revocarlo alla conclusione dell’attività. Questa separazione riduce l’esposizione derivante da privilegi permanenti e distingue le responsabilità di gestione dell’infrastruttura da quelle relative alla disponibilità dei dati e dei sistemi applicativi.
Il terzo livello, Zero Trust Infrastructure, si basa sull’attestazione dell’ambiente di esecuzione mediante radici hardware di fiducia. I servizi di attestazione permettono di verificare le proprietà dell’infrastruttura prima di autorizzare operazioni sensibili, collegando la disponibilità dei segreti crittografici alla dimostrazione che il carico di lavoro venga eseguito in un ambiente conforme alle condizioni previste. Un sistema di gestione delle chiavi, un orchestratore oppure un componente applicativo possono quindi richiedere prove verificabili prima di rendere disponibili credenziali, consentire la decifratura dei dati o procedere all’esecuzione. Il quarto livello, Zero In-Use Access, estende la protezione alle informazioni elaborate attivamente, mediante le tecnologie Confidential Computing di terza generazione di NVIDIA. CoreWeave prevede di applicarle a CPU, GPU e collegamenti NVIDIA NVLink, includendo l’infrastruttura NVIDIA HGX Rubin NVL8, attesa sulla propria piattaforma cloud nel quarto trimestre 2026. L’implementazione inizierà da ambienti bare metal selezionati, per essere successivamente estesa a differenti modalità di distribuzione, comprese quelle basate su Kubernetes. È inoltre previsto il supporto alla NVIDIA OpenShell Reference Architecture, che combina acceleratori Rubin, processori Vera e un ambiente runtime protetto. Queste capacità costituiscono una parte dell’evoluzione programmata del framework e non devono essere considerate tutte già operative al momento dell’annuncio.
Zero Model Data riguarda invece il trattamento delle informazioni che caratterizzano direttamente i sistemi di intelligenza artificiale. CoreWeave dichiara di non utilizzare prompt, dati di addestramento, pesi dei modelli e risultati dei clienti per addestrare oppure migliorare propri modelli AI. Il principio si collega al posizionamento dell’azienda come fornitore di infrastruttura di calcolo anziché come concorrente dei propri clienti nello sviluppo di foundation model. L’ultimo livello, Zero Trust Network Encryption, utilizza lo standard IEEE 802.1AE MACsec per cifrare i dati che attraversano la dorsale di rete CoreWeave. La protezione del traffico viene così integrata nell’architettura della rete, senza richiedere che ogni gruppo applicativo debba predisporre autonomamente tutte le misure di cifratura dei collegamenti infrastrutturali.
L’insieme dei sei livelli introduce un modello nel quale l’accesso del provider viene ridotto mediante controlli tecnici verificabili, anziché affidarsi esclusivamente a politiche organizzative e dichiarazioni contrattuali. La conservazione delle chiavi presso il cliente, l’autorizzazione temporanea degli interventi amministrativi, l’attestazione hardware e la protezione della memoria durante l’elaborazione affrontano differenti momenti del ciclo di vita dei dati. CoreWeave mantiene così la gestione della piattaforma cloud, mentre l’organizzazione che utilizza le risorse conserva un maggiore controllo sulle condizioni di accesso ai propri modelli e alle informazioni sensibili. Il framework è destinato in particolare alle infrastrutture di addestramento, inferenza e automazione agentica nelle quali proprietà intellettuale, parametri dei modelli, informazioni aziendali e processi operativi devono essere protetti anche rispetto agli accessi privilegiati dell’operatore infrastrutturale.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)