
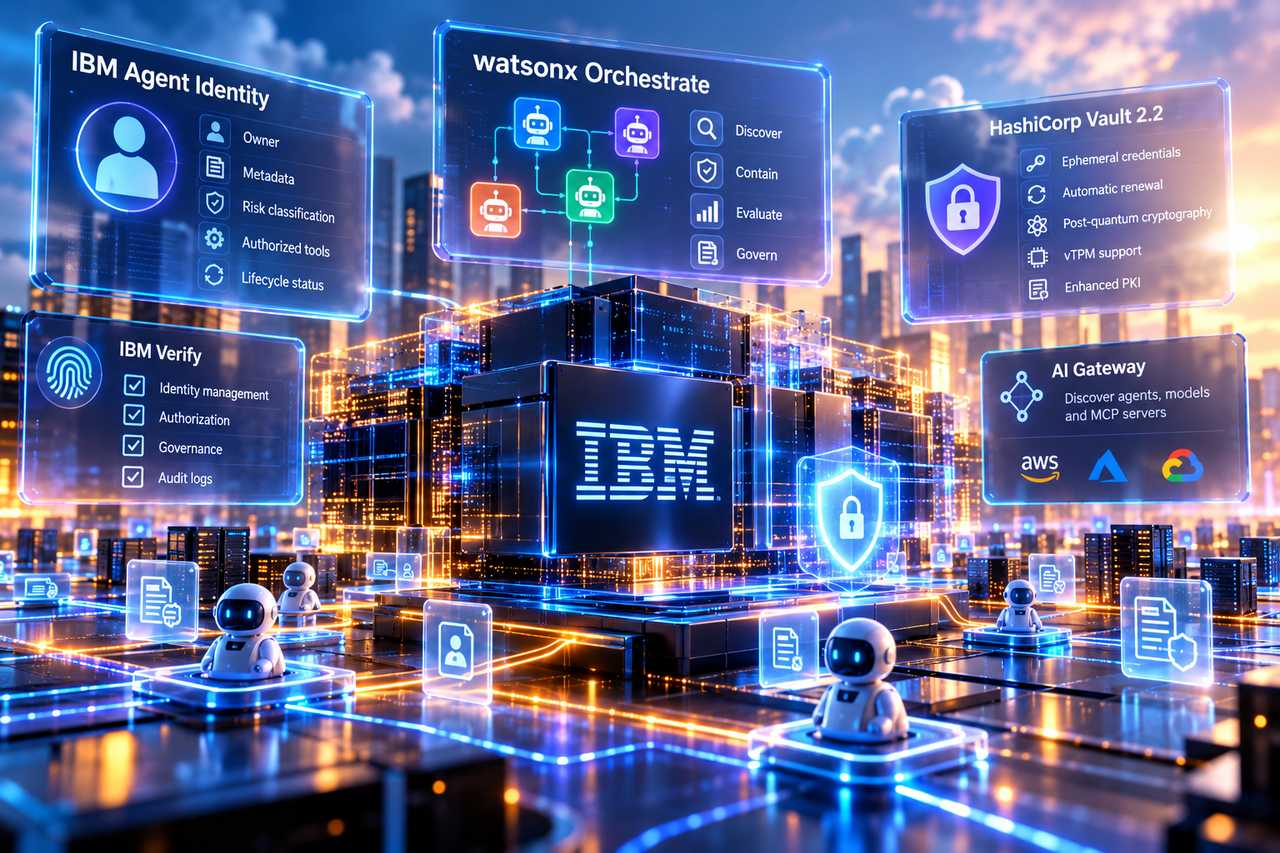
IBM ha annunciato il 27 ottobre 2026, in occasione dell’evento TechXchange 2026 ad Atlanta, un ampliamento delle proprie tecnologie dedicate alla gestione degli agenti di intelligenza artificiale nelle infrastrutture aziendali. Le novità comprendono la disponibilità generale di IBM Agent Identity e HashiCorp Vault 2.2, oltre a nuove funzionalità di individuazione, contenimento, valutazione e governance degli agenti attraverso watsonx Orchestrate. L’architettura proposta affronta il problema dell’identificazione e dell’autorizzazione dei sistemi autonomi che operano per conto di persone, applicazioni e servizi, introducendo controlli destinati a stabilire chi possieda un determinato agente, quali operazioni possa eseguire, quali credenziali utilizzi e come sia possibile ricostruirne l’attività. IBM richiama anche le previsioni Gartner secondo cui, entro il 2028, una grande impresa Fortune 500 potrebbe utilizzare mediamente oltre 150.000 agenti, rispetto a meno di 15 nel 2025, mentre soltanto il 13% delle organizzazioni ritiene di disporre di una governance adeguata.
IBM Agent Identity introduce un inventario centralizzato che registra gli agenti associando a ciascuno proprietario, metadati, classificazione del rischio, connessioni autorizzate agli strumenti e stato del ciclo di vita. Il sistema mantiene la tracciabilità delle deleghe attraverso provider di identità e scambi di token, consentendo di ricondurre un’operazione automatizzata all’utente o al sistema che l’ha autorizzata. L’accesso alle risorse avviene mediante token OAuth temporanei, limitati alle attività da svolgere, con controlli contestuali, valutazione del rischio durante l’esecuzione e possibilità di revocare tempestivamente i privilegi. IBM Verify gestisce identità, autorizzazioni, governance e registrazioni di audit, mentre HashiCorp Vault interviene per fornire credenziali temporanee e specifiche ai sistemi che non supportano direttamente i token delegati. I registri di controllo collegano identità umane e agentiche, emissione delle credenziali, decisioni delle policy e azioni successive, con applicazioni nella conformità normativa e nelle indagini sugli incidenti.
HashiCorp Vault 2.2 introduce account protetti dedicati agli agenti, rinnovo automatico delle credenziali e funzionalità di crittografia post-quantistica. Sono inoltre previsti il supporto vTPM per l’autenticazione crittografica delle macchine virtuali Linux, miglioramenti all’infrastruttura PKI, automazione della gestione dei certificati pubblici e supporto a IBM Power. Le anteprime pubbliche Secure Hub e Vault Arc ampliano rispettivamente il monitoraggio centralizzato degli ambienti Vault e la gestione di autorizzazioni temporanee e circoscritte per identità umane e non umane. Nell’ecosistema watsonx Orchestrate, un nuovo AI Gateway permette di individuare agenti, modelli e server MCP esterni, anche su piattaforme Amazon, Microsoft e Google. Il catalogo governato incorpora riferimenti a OWASP, CoSAI e IBM AI Risk Atlas, insieme a valutazioni di affidabilità, latenza, integrità degli schemi degli strumenti e informazioni di conformità per componenti selezionati.
IBM ha inoltre introdotto strumenti di valutazione come Custom LLM-as-a-Judge, simulazione deterministica degli utenti, Trace Inspector e AgentOps Agent, destinati a esaminare malfunzionamenti e generare casi di test. L’integrazione con NVIDIA OpenShell associa ambienti di esecuzione protetti a identità verificate e credenziali temporanee. IBM Agent Identity, Vault 2.2 e le nuove capacità di valutazione di watsonx Orchestrate risultano generalmente disponibili, mentre Secure Hub, Terraform Developer Portal, Terraform remote MCP server e IBM Z Atlas sono in anteprima pubblica. Le funzionalità di individuazione e contenimento di Orchestrate e IBM Integration Intelligence Hub rimangono invece in anteprima tecnologica.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI).