
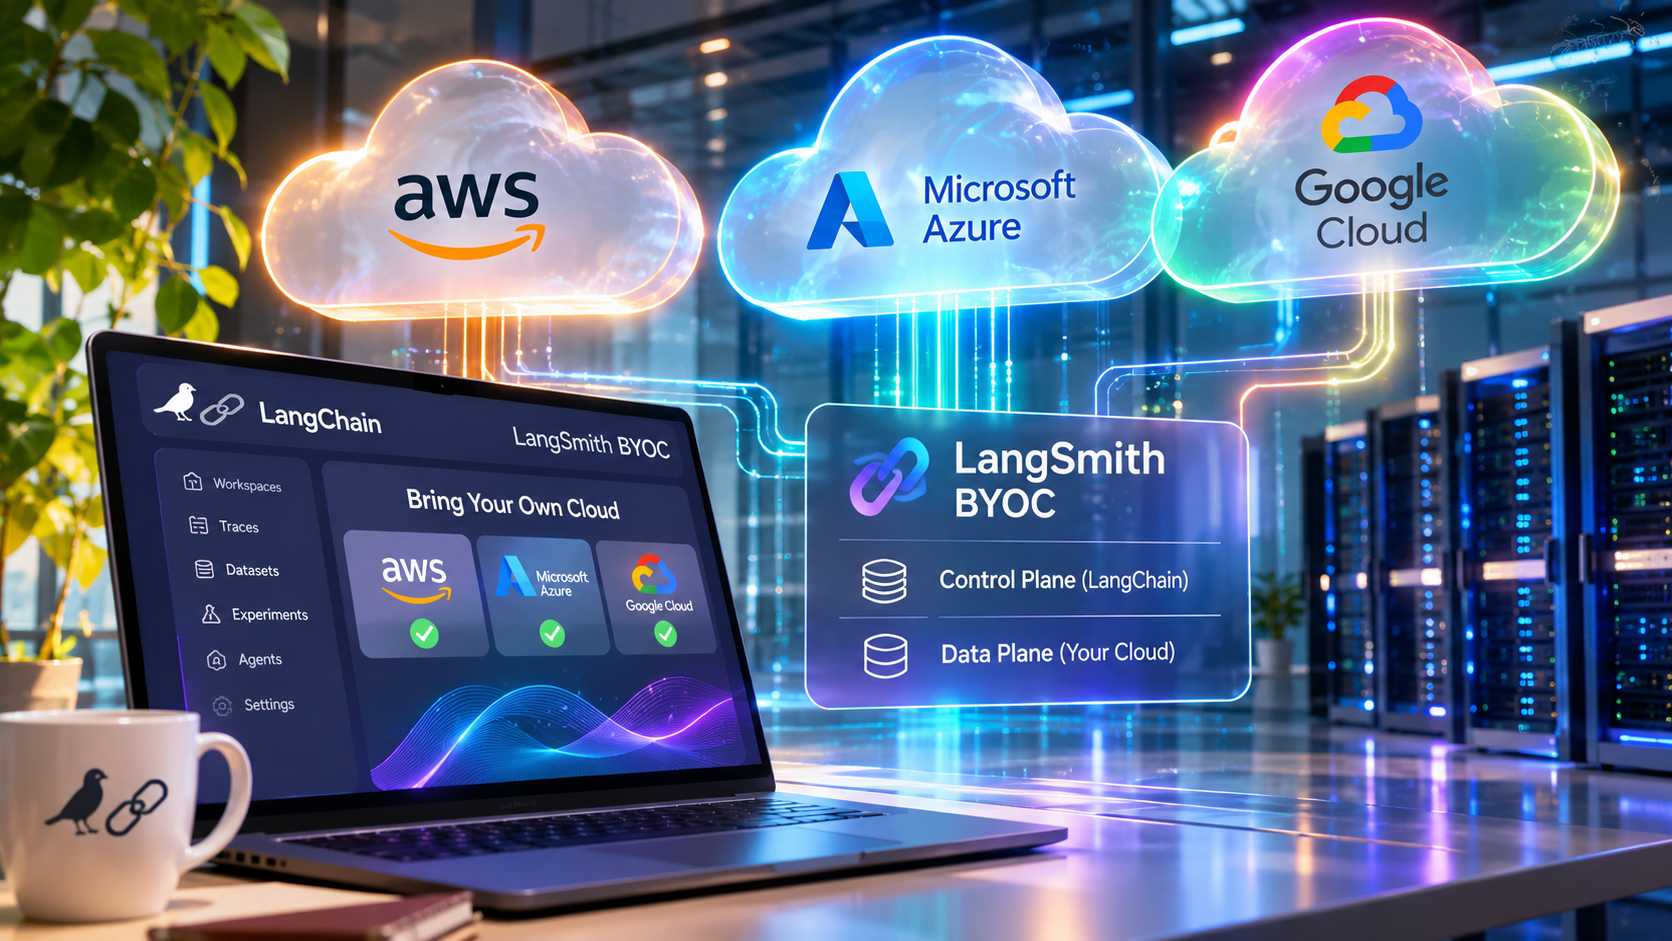
LangChain ha annunciato il 3 novembre 2026 l’estensione di LangSmith Bring Your Own Cloud, o BYOC, alle infrastrutture Microsoft Azure e Google Cloud, introducendo una versione beta del servizio gestito che permette alle organizzazioni di eseguire LangSmith all’interno dei propri account cloud. L’ampliamento segue il rilascio della soluzione su Amazon Web Services, dove BYOC è già generalmente disponibile, e risponde all’esigenza di mantenere dati, ambienti di esecuzione e informazioni operative degli agenti AI entro i confini infrastrutturali controllati dai clienti. Il modello prevede che LangChain continui a gestire gli aggiornamenti, il dimensionamento delle risorse e il funzionamento della piattaforma, evitando alle aziende di amministrare autonomamente tutti i componenti di un’installazione self-hosted. La separazione è particolarmente rilevante per le organizzazioni che devono soddisfare requisiti di residenza dei dati, isolamento della rete, governance e conformità normativa, senza rinunciare alla gestione centralizzata degli ambienti di sviluppo e produzione degli agenti.
L’architettura BYOC distingue un control plane amministrato da LangChain e un data plane distribuito nell’account cloud del cliente. Il primo contiene le informazioni necessarie all’autenticazione, alla configurazione delle organizzazioni e dei workspace, alla fatturazione, alle chiavi API memorizzate sotto forma di hash e agli elementi statici dell’interfaccia. Il secondo conserva invece le tracce delle esecuzioni, i prompt, i dataset, gli esperimenti, gli agenti distribuiti e i segreti associati ai workspace. Questa separazione permette alle imprese di organizzare più data plane in account, regioni o ambienti differenti, mantenendo distinti, per esempio, produzione e staging oppure le infrastrutture di unità aziendali soggette a requisiti diversi. LangChain gestisce i servizi applicativi, la scalabilità e gli aggiornamenti degli schemi, mentre i responsabili IT continuano a controllare le politiche di accesso, la connettività interna e le configurazioni di sicurezza del proprio ambiente cloud.
Su Azure il data plane viene distribuito in una rete virtuale dedicata, con endpoint privato per l’API di Azure Kubernetes Service. L’architettura utilizza Istio e KEDA, installati tramite Helm, rispettivamente per la gestione dell’ingresso del traffico e per lo scaling basato sugli eventi, mentre la telemetria di sistema viene raccolta attraverso Azure Monitor. Il supporto ai LangSmith Sandboxes su Azure è previsto in un aggiornamento successivo. In Google Cloud è possibile distribuire il data plane nelle regioni disponibili, mantenendo tuttavia il control plane LangSmith negli Stati Uniti; la configurazione impiega inoltre nomi delle risorse limitati ai namespace per evitare conflitti con le infrastrutture già presenti. Su AWS è possibile utilizzare una VPC esistente e collocare i database nelle subnet selezionate dal cliente, associando ai componenti applicativi security group coerenti con le politiche interne di filtraggio del traffico.
Nell’implementazione AWS, due connessioni PrivateLink collegano control plane e data plane senza richiedere a LangChain di accedere all’infrastruttura del cliente attraverso Internet pubblico. Le richieste contenenti dati sensibili vengono indirizzate direttamente dal browser o dal client verso il data plane aziendale. Il ruolo IAM utilizzato da LangChain per amministrare i componenti non dispone dei permessi per leggere gli oggetti del bucket S3 delle tracce né per collegarsi direttamente ai database PostgreSQL o Redis. Il modello di responsabilità condivisa lascia al cliente la gestione della governance dell’account, del monitoraggio di sicurezza, delle autorizzazioni e della conformità, mentre LangChain mantiene la responsabilità operativa dei componenti gestiti. Eventuali interventi straordinari di supporto possono richiedere un accesso temporaneo autorizzato dal cliente, accompagnato da una registrazione delle attività eseguite.
LangChain ha reso disponibili i moduli Terraform utilizzati da BYOC e uno strumento open-source per la migrazione dalle installazioni self-hosted. Il processo consente di copiare utenti, ruoli, dataset, esperimenti, prompt, configurazioni delle code di annotazione, regole di automazione, dashboard e risorse Fleet, mantenendo operativa l’istanza originale. Rimangono tuttavia attività manuali, come la nuova distribuzione degli agenti, la ricostruzione dei report Insights, il reinserimento dei segreti e la riconnessione delle integrazioni OAuth personali. La migrazione di tracce, esecuzioni e feedback richiede una procedura separata gestita da LangChain, attualmente supportata su AWS. Il data plane include inoltre un LLM Gateway compatibile con undici provider e con endpoint che adottano le interfacce OpenAI o Anthropic. L’attivazione di BYOC su AWS, Azure e Google Cloud richiede il contatto con il team commerciale LangChain, mentre la nuova disponibilità amplia le possibilità di distribuzione senza trasferire al fornitore il controllo completo delle infrastrutture e dei dati aziendali.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)