
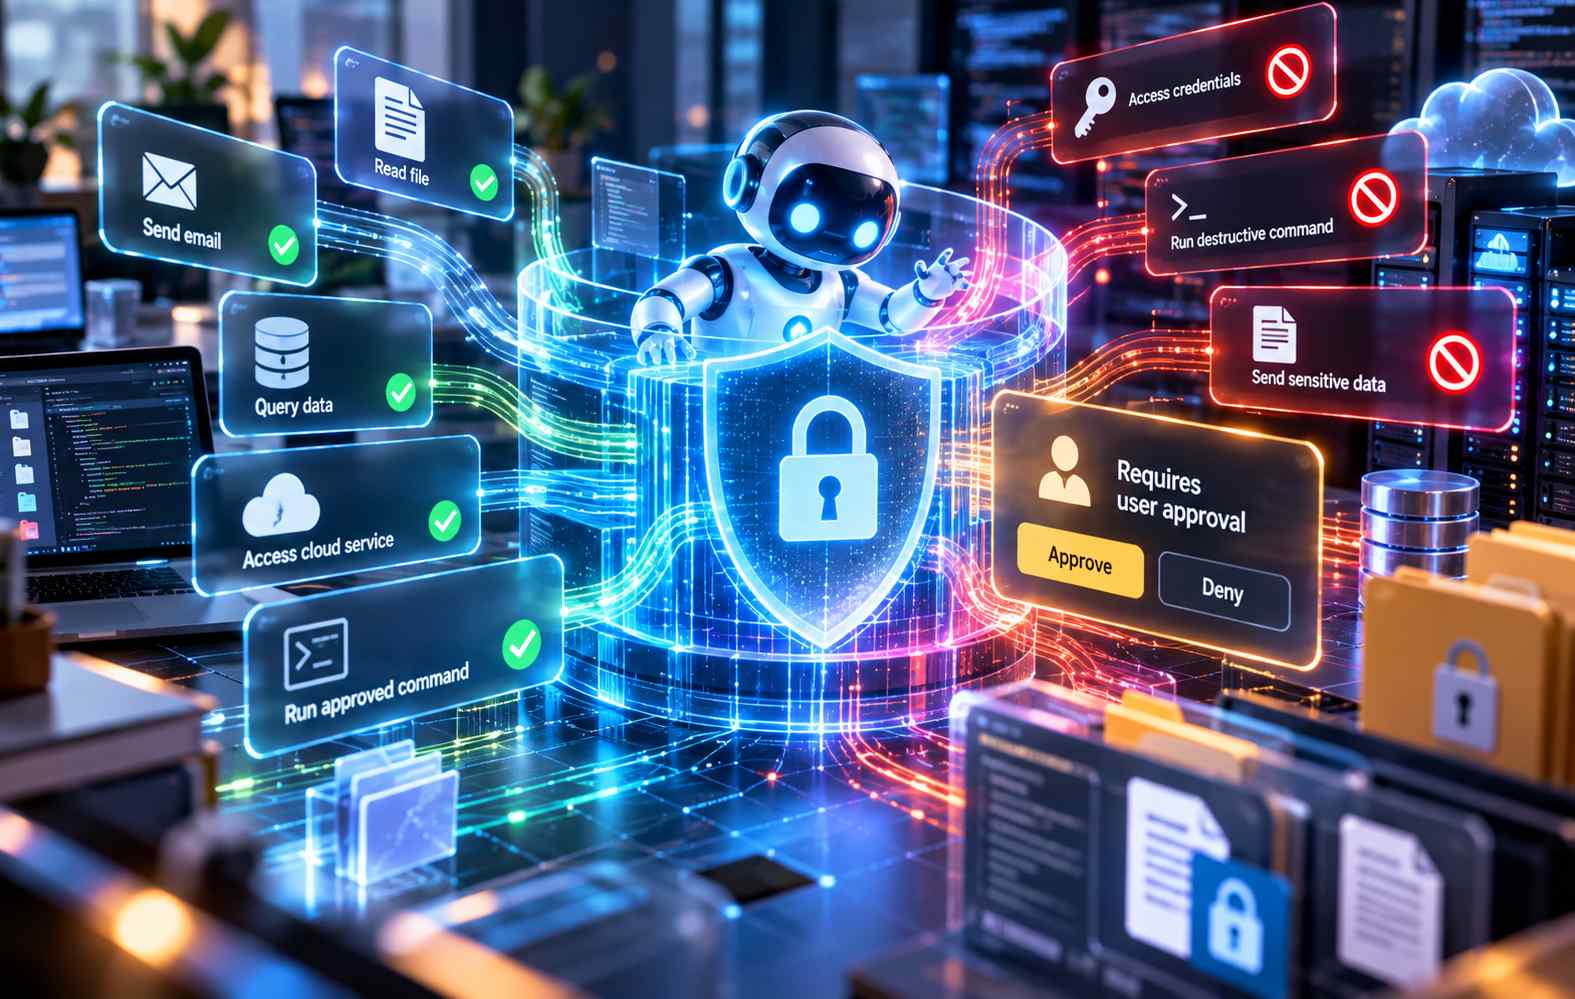
AIBound ha annunciato AgentHarness, una soluzione di sicurezza informatica progettata per applicare le politiche di protezione aziendale direttamente all’interno degli agenti di intelligenza artificiale, intervenendo nel momento in cui il sistema sta per eseguire un’operazione. Presentato il 6 ottobre 2026, il prodotto introduce un livello di controllo che non si limita a monitorare le comunicazioni di rete, i processi del dispositivo oppure le configurazioni dei servizi cloud, ma valuta le azioni pianificate dall’agente prima che vengano effettivamente svolte. L’obiettivo è impedire che un agente autonomo, pur disponendo delle autorizzazioni tecniche dell’utente che lo sta utilizzando, possa accedere impropriamente a credenziali, eseguire comandi distruttivi oppure trasferire informazioni riservate verso destinazioni non consentite. AgentHarness comprende un catalogo di centinaia di regole predefinite, sviluppate e mantenute da AIBound, che possono essere adattate ai requisiti delle singole organizzazioni. Ogni regola associa una determinata condizione operativa a una delle tre possibili decisioni: consentire l’operazione, richiedere l’approvazione dell’utente oppure negarne l’esecuzione. Il sistema è disponibile per ambienti Windows e macOS e viene distribuito attraverso gli strumenti di Unified Endpoint Management già utilizzati dall’impresa, senza richiedere l’installazione di un ulteriore agente di sicurezza sul dispositivo.
La distinzione principale rispetto ai controlli tradizionali riguarda il livello al quale viene applicata la decisione. Un secure web gateway può analizzare le connessioni di rete e bloccare il traffico diretto verso una destinazione non autorizzata, mentre una piattaforma Extended Detection and Response osserva i processi e gli eventi che si verificano sul dispositivo. Gli strumenti di AI Security Posture Management esaminano invece configurazioni e rischi associati alle applicazioni AI, ai servizi cloud, ai repository e agli ambienti SaaS. Queste tecnologie operano su informazioni differenti rispetto a quelle disponibili nel momento in cui un agente decide di chiamare uno strumento, leggere un file o eseguire un comando. AgentHarness introduce un controllo sul comportamento intenzionale dell’agente, consentendo di valutare l’azione prevista prima della sua esecuzione. Se un sistema autonomo tenta di leggere un file contenente credenziali oppure di eseguire un comando che potrebbe cancellare informazioni rilevanti, una regola opportunamente configurata può impedirlo senza dover attendere il trasferimento dei dati oppure l’insorgenza di un evento rilevato dagli strumenti esterni. L’efficacia di questo controllo dipende comunque dall’integrazione effettiva con l’agente e dalla copertura delle regole configurate, non dalla semplice presenza del prodotto nell’infrastruttura.
Ogni regola del catalogo viene fornita con una configurazione raccomandata, che gli amministratori possono modificare prima dell’attivazione. Le organizzazioni possono abilitare o disabilitare singoli controlli, scegliere se un’azione debba essere consentita, sottoposta ad autorizzazione oppure bloccata, e distribuire insiemi differenti di regole in funzione del gruppo aziendale interessato. Questa segmentazione permette di considerare le differenze tra le attività svolte dai dipendenti e dagli agenti che operano per loro conto. Un gruppo di sviluppo software, per esempio, può avere necessità di utilizzare strumenti Git, accedere a repository e modificare determinate configurazioni tecniche, mentre un reparto di assistenza clienti potrebbe non avere alcuna ragione operativa per compiere le medesime azioni. Le regole applicate ai due gruppi possono quindi essere differenti, evitando di adottare una configurazione uniforme che impedirebbe attività lecite oppure consentirebbe operazioni non necessarie. Il sistema permette inoltre di trattare separatamente azioni che richiedono l’intervento umano, così da mantenere una supervisione esplicita su determinati comportamenti senza bloccare indiscriminatamente l’automazione.
AgentHarness entra a far parte della piattaforma AIBound, organizzata secondo il modello See, Stop, Govern, insieme ai prodotti AISeeker, AgentTracer, SkillGuard e AIAssure. L’infrastruttura è progettata per identificare le tecnologie di intelligenza artificiale effettivamente presenti sui dispositivi aziendali, valutarne i rischi, registrarne le attività e collegare i risultati ai processi di governance. Il sistema di discovery individua sette categorie di componenti: agenti, server Model Context Protocol, Skills, sottoagenti, modelli locali, strumenti a riga di comando ed estensioni degli ambienti di sviluppo. L’analisi si estende quindi oltre le applicazioni AI esplicitamente approvate dall’organizzazione e comprende elementi che possono essere installati o configurati dagli utenti all’interno dei propri ambienti di lavoro. Ogni componente individuato viene associato all’identità con la quale viene eseguito e ai sistemi raggiungibili attraverso le relative autorizzazioni, permettendo di valutare il rischio in funzione del contesto effettivo. La piattaforma assegna inoltre una classificazione compresa tra A e F sulla base delle evidenze raccolte, mentre le Skills e i sottoagenti vengono analizzati al momento della loro comparsa sul dispositivo. Queste informazioni vengono utilizzate anche da AgentHarness per applicare controlli coerenti con le caratteristiche tecniche e i privilegi dei componenti rilevati.
L’integrazione tra individuazione degli agenti e applicazione delle regole consente di collegare la protezione delle singole azioni alla conoscenza dell’ambiente nel quale esse vengono eseguite. Un agente capace di accedere soltanto a documenti pubblici presenta caratteristiche differenti rispetto a un sistema che utilizza credenziali cloud, chiavi SSH, repository proprietari e ambienti di produzione. La semplice identificazione del software non è quindi sufficiente per comprenderne il livello di rischio: occorre considerare anche l’identità dell’esecutore, le autorizzazioni ereditate, gli strumenti disponibili e la tipologia di informazioni raggiungibili. AIBound utilizza queste relazioni per costruire un inventario dei componenti AI e delle loro possibilità operative. AgentHarness sfrutta il medesimo contesto per decidere se un’azione rientri nelle condizioni consentite oppure debba essere sottoposta a ulteriori verifiche. La società richiama una ricerca pubblicata dalla Cloud Security Alliance nell’aprile 2026, secondo la quale il 53% delle organizzazioni intervistate aveva già sperimentato situazioni nelle quali un agente AI aveva superato le autorizzazioni previste. Tale dato viene utilizzato per evidenziare la necessità di controlli specifici sulle azioni autonome, soprattutto quando gli agenti vengono eseguiti con privilegi originariamente concessi a operatori umani.
La distribuzione della soluzione mantiene una separazione esplicita tra individuazione dei sistemi AI e applicazione delle restrizioni. Le attività di discovery vengono eseguite in modalità di sola lettura e non comportano automaticamente il blocco delle operazioni rilevate. Anche dopo l’attivazione di AgentHarness, le regole di enforcement rimangono inattive finché un soggetto autorizzato non ne approva l’applicazione. Questo consente alle imprese di esaminare il catalogo, verificare le configurazioni predefinite, valutare il possibile impatto sulle attività e definire le eccezioni prima di introdurre restrizioni effettive. Il prodotto viene distribuito attraverso gli strumenti UEM già presenti nell’organizzazione e il catalogo supporta attualmente Windows e macOS; sistemi operativi differenti non rientrano quindi nell’ambito dichiarato della soluzione. AIBound mette inoltre a disposizione una prova gratuita della durata di trenta giorni e dichiara che il prodotto è già disponibile per i clienti della piattaforma. La distribuzione non richiede una nuova infrastruttura endpoint dedicata, poiché sfrutta gli strumenti di gestione dei dispositivi e i componenti di controllo già previsti dall’architettura aziendale.
Le informazioni raccolte attraverso le regole, le richieste di approvazione e le attività di enforcement possono essere utilizzate anche nei processi di Governance, Risk and Compliance. AIBound ha previsto funzionalità di reporting e workflow autorizzativi che permettono di trasferire le evidenze ai sistemi di governance già utilizzati dall’organizzazione, senza imporre la creazione di un programma di conformità separato. I controlli vengono collegati ai riferimenti del regolamento europeo sull’intelligenza artificiale, al NIST AI Risk Management Framework e allo standard ISO/IEC 42001, consentendo di documentare quali regole siano state configurate e quali procedure vengano applicate agli agenti aziendali. La disponibilità di tali informazioni non determina tuttavia automaticamente la conformità normativa: il NIST AI RMF costituisce un insieme di indicazioni volontarie, mentre la certificazione ISO/IEC 42001 richiede una valutazione indipendente da parte di un organismo accreditato. AgentHarness fornisce quindi strumenti e documentazione utilizzabili dai responsabili aziendali, mantenendo distinta l’applicazione tecnica dei controlli dalla valutazione formale della conformità. La sua funzione principale rimane l’introduzione di un meccanismo di autorizzazione preventivo all’interno degli agenti AI, collegato alle identità, ai privilegi e alle procedure dell’organizzazione.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)