
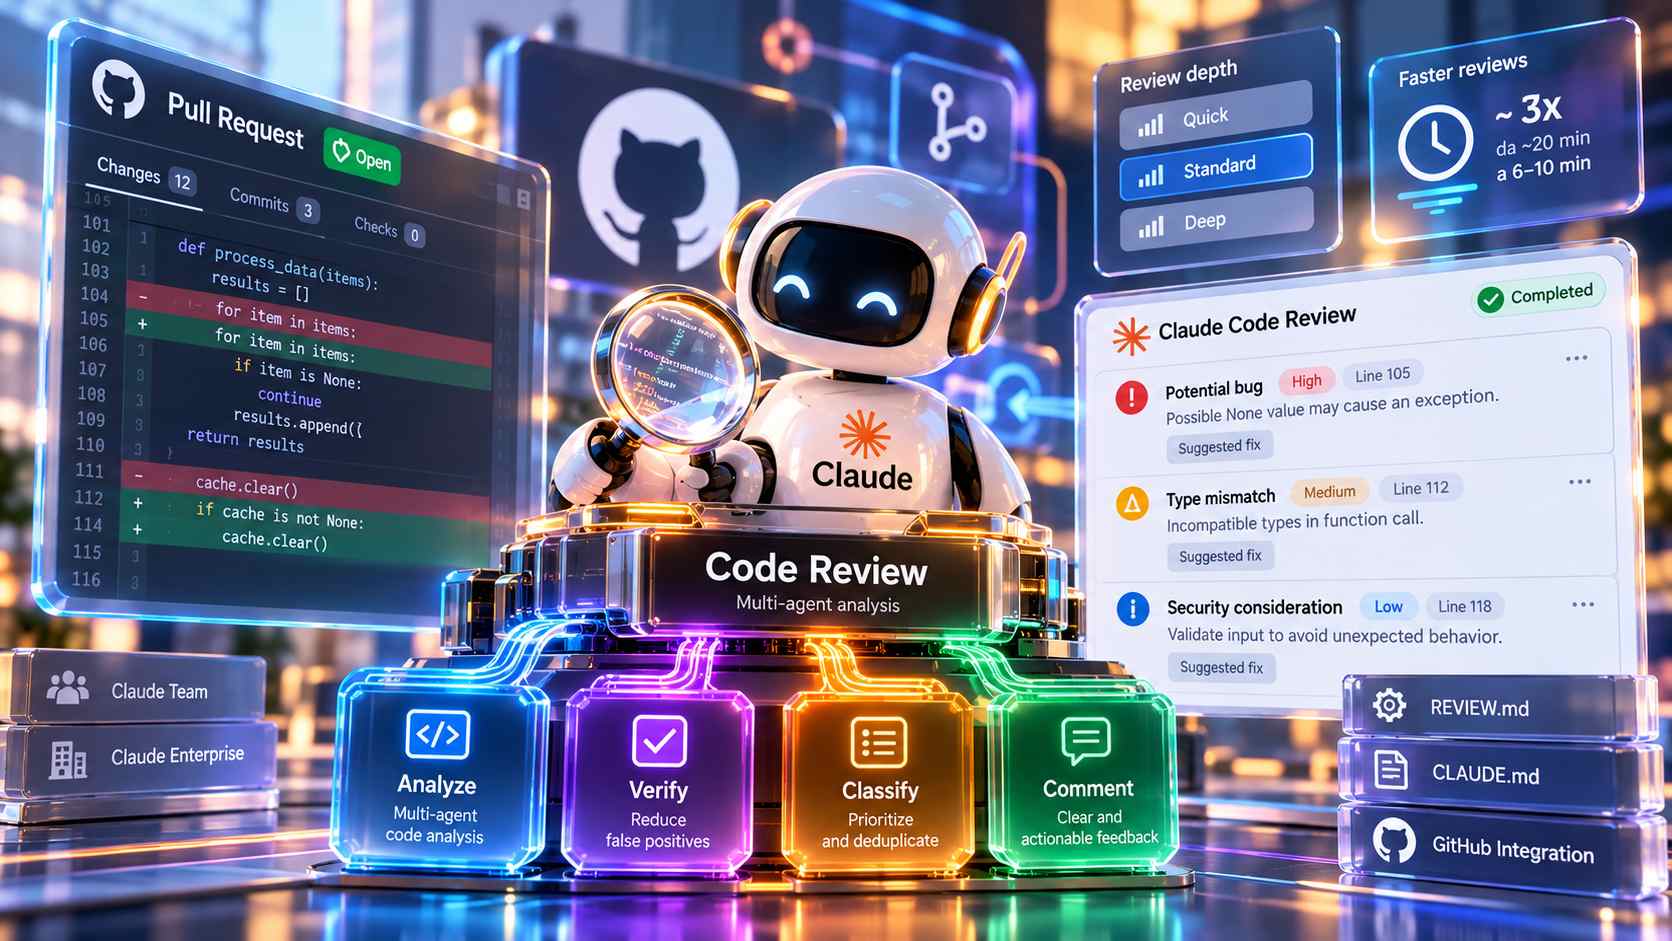
Anthropic ha annunciato la disponibilità generale di Code Review per Claude Code, il servizio di revisione automatizzata delle pull request basato su un sistema multi-agente, accessibile alle organizzazioni con abbonamenti Claude Team ed Enterprise. La nuova versione conclude la fase di anteprima di ricerca avviata il 9 marzo 2026 e introduce miglioramenti nella velocità delle verifiche, nella selezione dei problemi individuati e nella possibilità di configurare l’intensità delle analisi in funzione delle caratteristiche dei repository. Secondo Anthropic, il tempo necessario per completare una revisione è diminuito mediamente di circa tre volte rispetto alla fase sperimentale, passando da circa venti minuti a un intervallo normalmente compreso tra sei e dieci minuti. Le osservazioni prodotte dal sistema sono state inoltre riorganizzate per indicare in modo conciso la natura del problema, le condizioni che possono provocarlo e le possibili correzioni. Gli amministratori possono assegnare ai singoli repository uno dei tre livelli di approfondimento disponibili, Quick, Standard e Deep, modulando quantità di elaborazione e costi in relazione alla complessità e alla criticità del codice.
L’architettura del servizio prevede quattro fasi principali eseguite sull’infrastruttura Anthropic. Inizialmente diversi agenti analizzano in parallelo le modifiche contenute nella pull request e il codice circostante, ricercando anomalie che potrebbero compromettere il corretto funzionamento del software. Una fase successiva verifica le segnalazioni candidate confrontandole con il codice disponibile, con l’obiettivo di ridurre i falsi positivi; i problemi rimanenti vengono quindi deduplicati, classificati secondo la gravità e pubblicati nella pull request attraverso commenti associati alle righe interessate. Il sistema produce inoltre un riepilogo e un controllo denominato Claude Code Review, nel quale sono raccolti i risultati della verifica. L’esito di questo controllo non viene utilizzato per approvare o bloccare automaticamente l’integrazione del codice e non determina uno stato di fallimento della pull request, mantenendo la decisione finale nelle mani del team di sviluppo. Quando non vengono rilevati problemi, il servizio registra esplicitamente l’assenza di osservazioni, senza che questo rappresenti una certificazione della correttezza o della sicurezza del software.
La configurazione avviene attraverso le impostazioni di Claude Code, l’installazione della Claude GitHub App e la selezione dei repository da sottoporre alle verifiche. Una volta completata l’attivazione, le revisioni possono essere eseguite automaticamente all’apertura delle pull request, dopo ogni nuovo push oppure soltanto su richiesta. Gli utenti con permessi di scrittura possono avviare manualmente una verifica inserendo il comando @claude review nei commenti della pull request, mentre le bozze e le pull request provenienti da fork sono escluse dalle esecuzioni automatiche. Per personalizzare le regole vengono utilizzati i file REVIEW.md e CLAUDE.md, che consentono di definire indicazioni specifiche per il repository; REVIEW.md viene letto dal ramo di base o da quello predefinito, evitando che istruzioni inserite direttamente nella modifica in esame influenzino i criteri di verifica. Il servizio concentra le analisi sui problemi di correttezza che potrebbero produrre malfunzionamenti effettivi, anziché sulle preferenze di formattazione o sulla semplice assenza di test. Gli agenti dispongono di accesso in sola lettura al repository e analizzano il codice senza compilarlo o eseguirlo; i modelli Claude utilizzati vengono selezionati dal servizio e non direttamente dall’amministratore.
La disponibilità interessa repository GitHub, comprese le configurazioni GitHub Enterprise Cloud e GitHub Enterprise Server con residenza dei dati, ma il servizio non è accessibile alle organizzazioni che utilizzano Zero Data Retention, configurazioni HIPAA o chiavi di cifratura gestite direttamente dal cliente. È inoltre necessaria un’organizzazione Claude anche quando gli sviluppatori utilizzano Claude Code attraverso Amazon Bedrock, Google Cloud o Microsoft Foundry. Nella fase sperimentale Anthropic aveva riferito che la quota di pull request interne con osservazioni sostanziali era passata dal 16% al 54% dopo l’introduzione di Code Review. Per le modifiche superiori a 1.000 righe, l’84% delle pull request aveva ricevuto segnalazioni, con una media di 7,5 problemi individuati; per quelle inferiori a 50 righe, la percentuale scendeva al 31%, con una media di 0,5 osservazioni. Gli ingegneri avevano classificato come errato meno dell’1% dei risultati segnalati. Anthropic cita inoltre il rilevamento di un problema di incompatibilità tra tipi nel middleware open source TrueNAS, che provocava la cancellazione della cache delle chiavi di cifratura ZFS durante le sincronizzazioni.
In occasione della disponibilità generale, Anthropic ha introdotto una promozione destinata alle organizzazioni Claude Enterprise a pagamento, che possono ottenere da 10.000 a 50.000 dollari di crediti per Code Review, in funzione del numero di postazioni Claude Code attive al momento della richiesta. I crediti devono essere richiesti da un Owner o Primary Owner attraverso le impostazioni dell’organizzazione e possono essere utilizzati per un massimo di trenta giorni dall’attivazione, oppure fino al loro esaurimento. La finestra per richiederli si apre il 15 ottobre 2026 e termina il 15 gennaio 2027 alle 23:59 UTC. L’offerta esclude, tra gli altri, gli abbonamenti Team, Pro, Max e Free, le sottoscrizioni tramite rivenditori, determinate configurazioni GitHub Enterprise, gli abbonamenti di prova, le organizzazioni non più attive e quelle che hanno già usufruito di precedenti crediti gratuiti per il servizio. I crediti non coprono le altre modalità di utilizzo di Claude, le GitHub Action self-hosted o i comandi di revisione separati.
Durante l’anteprima, il costo tipico dichiarato per una revisione era compreso tra 15 e 25 dollari, con variazioni legate alla dimensione e alla complessità della pull request. Gli amministratori dispongono di limiti mensili di spesa, controlli per repository e strumenti analitici per monitorare numero di revisioni, accettazione delle segnalazioni e consumi. Le revisioni completate vengono addebitate secondo il consumo effettivo, mentre quelle interrotte per problemi attribuibili all’infrastruttura Anthropic non sono fatturate; le verifiche interrotte da nuove modifiche o dall’organizzazione possono invece comportare l’addebito delle elaborazioni già eseguite. Il sistema rimane uno strumento di assistenza alla verifica del codice e la sua documentazione precisa che possono sfuggire difetti funzionali, vulnerabilità di sicurezza e altre anomalie non individuate dall’analisi automatizzata.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)