
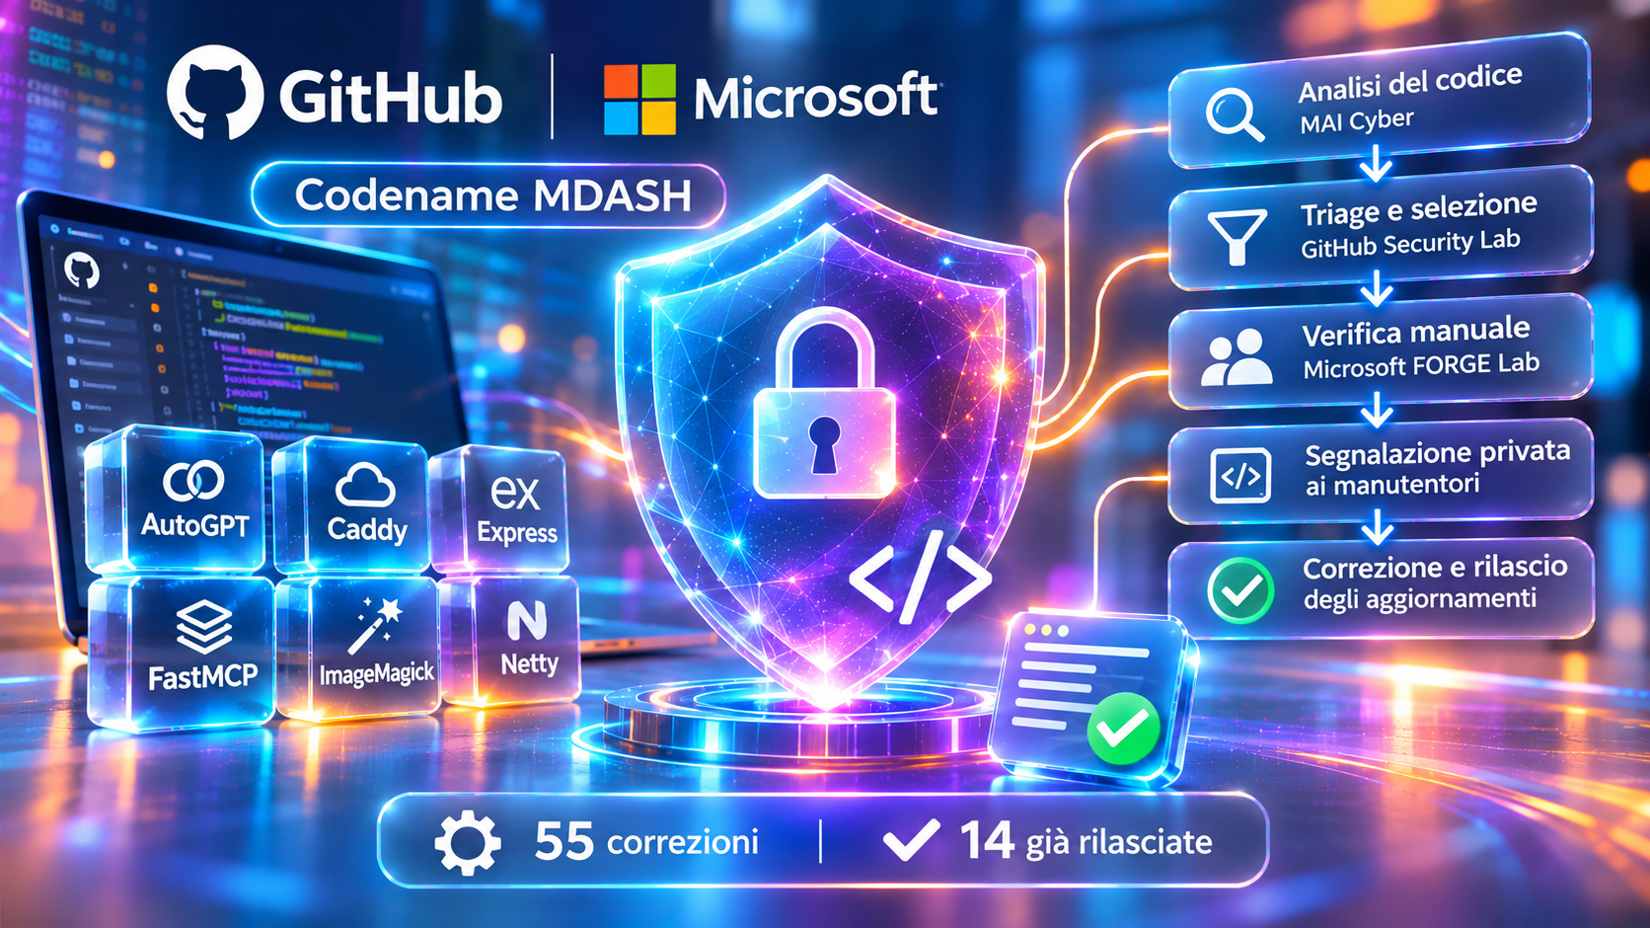
GitHub ha presentato i risultati di un progetto pilota sviluppato con Microsoft per integrare l’intelligenza artificiale nei processi di individuazione, verifica, segnalazione e correzione delle vulnerabilità informatiche presenti nei repository open source. L’iniziativa, denominata Codename MDASH, ha coinvolto sei progetti software: AutoGPT, Caddy, Express, FastMCP, ImageMagick e Netty. Al 15 novembre 2026, il programma aveva prodotto 55 correzioni, quattordici delle quali già incorporate nelle versioni distribuite dei relativi software. Il sistema ha elaborato inizialmente 9.791 potenziali problematiche di sicurezza, riducendole a 99 segnalazioni private attraverso un processo di selezione automatizzata e successiva verifica manuale da parte di ricercatori specializzati.
La prima fase dell’analisi utilizza MAI Cyber, il modello di intelligenza artificiale sviluppato da Microsoft per le applicazioni di cybersecurity. Attraverso Codename MDASH, il modello esamina il codice sorgente dei progetti individuando potenziali vulnerabilità e formulando ipotesi di correzione. Le informazioni prodotte vengono successivamente elaborate da un agente di triage sviluppato da GitHub Security Lab, basato su competenze specifiche integrate nell’ambiente Copilot. L’agente identifica le segnalazioni duplicate, verifica la pertinenza delle problematiche rilevate e attribuisce priorità alle vulnerabilità potenzialmente più significative. Questa fase riduce il volume delle informazioni destinate alla revisione umana, limitando la trasmissione di segnalazioni ridondanti o relative a comportamenti che non costituiscono effettivi problemi di sicurezza.
Le segnalazioni selezionate vengono esaminate individualmente da sette ricercatori del Microsoft FORGE Lab, incaricati di verificarne la validità prima della comunicazione ai responsabili dei progetti. Le vulnerabilità confermate sono trasmesse mediante il sistema di private vulnerability reporting di GitHub, accompagnate da una dimostrazione tecnica della problematica e da una proposta di modifica del codice. I manutentori conservano il controllo sulle modalità di correzione, sulle eventuali variazioni rispetto alle soluzioni suggerite e sui tempi di pubblicazione degli aggiornamenti. La documentazione e le patch vengono gestite attraverso l’infrastruttura GitHub, mantenendo riservate le informazioni durante il processo di risoluzione.
I primi aggiornamenti sono stati distribuiti a circa una settimana dall’avvio delle analisi. I manutentori di Caddy hanno corretto tutte le 22 problematiche ricevute entro una settimana, mentre ImageMagick, gestito da due manutentori, ha ricevuto un numero analogo di segnalazioni. In uno dei casi documentati, l’identificazione precisa delle porzioni di codice interessate ha consentito di sviluppare una correzione in quindici minuti. Per AutoGPT, una vulnerabilità è stata segnalata tre giorni dopo la distribuzione di una verifica di sicurezza non funzionante: i manutentori hanno ampliato la soluzione suggerita, realizzando una modifica in un giorno e distribuendola nell’ambiente di produzione entro una settimana.
GitHub ha identificato nella capacità di revisione manuale uno dei principali limiti all’estensione del progetto. La verifica delle segnalazioni ha richiesto mediamente circa due giorni di lavoro per ciascun repository. Ulteriori sviluppi riguardano l’integrazione di procedure CI/CD all’interno di fork privati, per verificare le correzioni prima della pubblicazione, e l’accesso dei manutentori a modelli specializzati nella cybersecurity.
GitHub prevede di integrare le procedure sperimentate nei propri strumenti di segnalazione privata delle vulnerabilità e di gestione degli avvisi di sicurezza. Le scansioni supportate dall’intelligenza artificiale, accompagnate dalla verifica preventiva delle segnalazioni e dall’accesso a GitHub Copilot Max, verranno offerte ai progetti che hanno partecipato al GitHub Secure Open Source Fund e progressivamente estese alle successive edizioni del programma. L’obiettivo operativo consiste nel trasformare le informazioni generate dai sistemi di analisi automatizzata in interventi concretamente utilizzabili dai manutentori, preservando la supervisione tecnica e il controllo sulla distribuzione delle correzioni.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)