
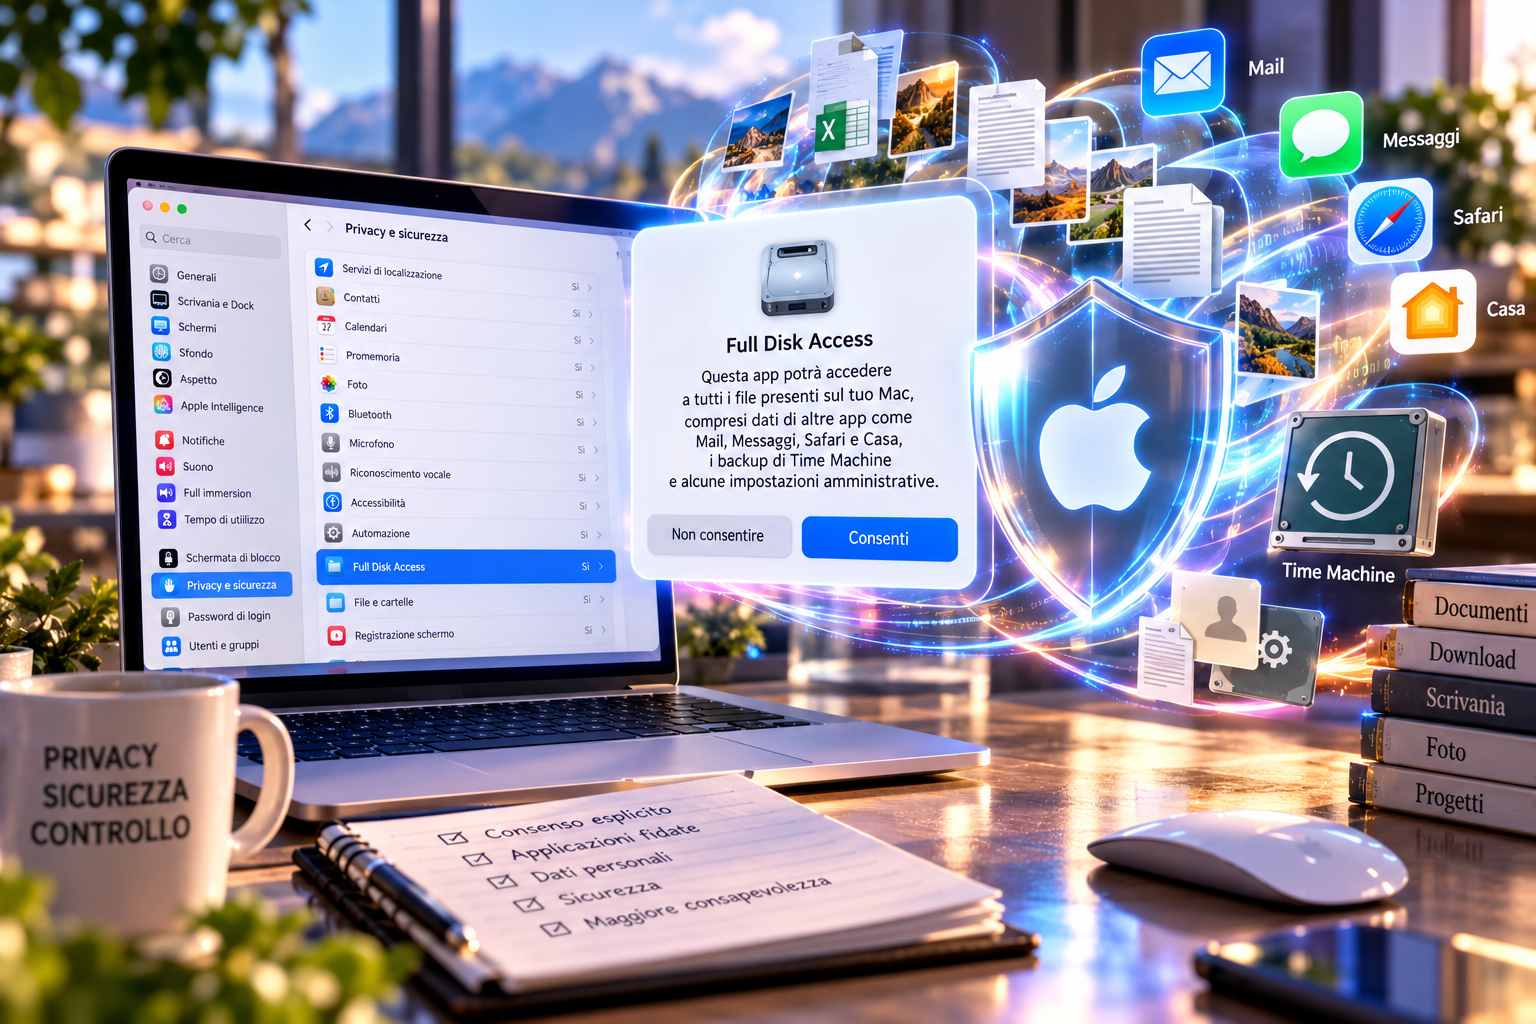
Apple introdurrà nuovi controlli per la funzione Full Disk Access di macOS, con l’obiettivo di rendere più esplicita e consapevole la concessione di uno dei livelli di autorizzazione più estesi disponibili sul sistema operativo. Il Full Disk Access è stato concepito per consentire a determinate applicazioni, in particolare ai software di backup, di superare buona parte delle normali restrizioni applicate dalle API e dai meccanismi di protezione di macOS, così da poter accedere ai dati necessari al proprio funzionamento. Proprio questa capacità, tuttavia, permette a un’app autorizzata di raggiungere una quantità molto ampia di informazioni presenti sul computer. Apple ha rilevato che alcuni sviluppatori stanno utilizzando questa autorizzazione in modalità che possono esporre gli utenti a rischi non pienamente compresi al momento della concessione del permesso.
Un’app dotata di Full Disk Access può infatti accedere sostanzialmente a tutti i file presenti sul Mac, compresi dati appartenenti ad altre applicazioni come Mail, Messaggi, Safari e Casa, oltre alle informazioni contenute nei backup di Time Machine e a determinate impostazioni amministrative relative agli utenti del computer. L’accesso può quindi comprendere file personali, posta elettronica, conversazioni e cronologia di navigazione. Nel caso di applicazioni dedicate alla comunicazione, il problema non riguarda inoltre soltanto la persona che ha concesso il permesso: l’accesso ai messaggi e agli altri dati scambiati attraverso il software può coinvolgere anche la privacy delle persone con cui l’utente comunica.
Apple intende quindi introdurre ulteriori meccanismi che permettano di concedere il Full Disk Access soltanto attraverso un’azione dell’utente definita come molto esplicita. L’obiettivo dichiarato è fare in modo che la persona comprenda chiaramente la portata dell’autorizzazione prima di concederla e possa decidere consapevolmente quali applicazioni possano avere accesso all’intero contenuto del sistema. La modifica viene collegata direttamente anche alla diffusione degli agenti di intelligenza artificiale: secondo Apple, man mano che questi sistemi diventano più capaci e autonomi, aumentano sensibilmente anche i rischi associati alla possibilità di operare con un livello di accesso così ampio. Per il momento non è stata indicata né una versione specifica di macOS né una data di introduzione dei nuovi controlli, e Apple non ha identificato applicazioni o sviluppatori specifici a cui attribuire gli utilizzi considerati problematici.
Nella configurazione attuale di macOS, il Full Disk Access è gestito da Impostazioni di Sistema, nella sezione Privacy e sicurezza. L’utente può aggiungere manualmente un’applicazione utilizzando il relativo pulsante, selezionandola e autorizzandone l’accesso. La voce è distinta dalla categoria File e cartelle, che raccoglie invece le applicazioni che hanno richiesto il permesso di accedere a specifiche posizioni del Mac. Questa separazione riflette due livelli differenti di autorizzazione: un programma può ottenere il consenso per utilizzare determinati file o directory senza per questo ricevere automaticamente la possibilità di esaminare l’intero contenuto dell’unità interna.
Il sistema si inserisce nel modello di consenso utilizzato da macOS per controllare l’accesso ai dati personali. A partire da macOS 10.15, il sistema richiede alle applicazioni di ottenere il consenso dell’utente prima di accedere a posizioni protette come Documenti, Download, Scrivania, iCloud Drive e volumi di rete. Apple distingue inoltre le modalità con cui vengono richiesti i diversi permessi: l’accesso a file e cartelle, compresi volumi di rete e supporti rimovibili, può essere richiesto dall’app attraverso un’apposita finestra di autorizzazione, mentre l’accesso completo all’archiviazione interna richiede un intervento dell’utente nelle impostazioni dedicate alla privacy del sistema. Anche funzioni particolarmente sensibili come Accessibilità e Automazione richiedono un’autorizzazione esplicita, proprio per impedire che possano essere utilizzate per aggirare altre protezioni.
Il controllo dell’accesso completo al disco ha comunque radici precedenti. Da macOS 10.13 le applicazioni che necessitano di accedere all’intero dispositivo di archiviazione devono essere autorizzate esplicitamente dall’utente. Nelle versioni più recenti, da macOS 13 in poi, questa gestione avviene attraverso Impostazioni di Sistema, mentre macOS 12 e le versioni precedenti utilizzavano Preferenze di Sistema. Il nuovo intervento annunciato da Apple non introduce quindi il principio del consenso per il Full Disk Access, già presente da anni, ma punta a rendere ulteriormente evidente e intenzionale l’azione necessaria per attribuire un privilegio che può superare una parte significativa delle normali barriere poste tra un’applicazione e i dati archiviati sul Mac.
La gestione è differente negli ambienti aziendali in cui i Mac sono registrati presso un servizio di device management. In questi casi le organizzazioni possono utilizzare il payload Privacy Preferences Policy Control, identificato come com.apple.TCC.configuration-profile-policy, per amministrare i permessi normalmente presenti nelle impostazioni Privacy e sicurezza. Il payload deve essere installato attraverso un servizio di gestione dei dispositivi e richiede l’approvazione dell’utente; supporta sia Device Enrollment sia Automated Device Enrollment e, quando viene applicato tramite un servizio di gestione, richiede la supervisione del dispositivo. Se sullo stesso Mac vengono distribuiti più payload di questo tipo, macOS applica le impostazioni più restrittive.
All’interno del payload è disponibile anche il servizio System Policy All Files, utilizzato per concedere a specifiche applicazioni un livello di accesso equivalente a quello necessario per raggiungere dati appartenenti a Mail, Messaggi, Safari e Casa, i backup di Time Machine e alcune impostazioni amministrative relative a tutti gli utenti del Mac. Le organizzazioni che creano manualmente il payload devono identificare l’applicazione mediante bundle ID oppure percorso del file, indicare se l’accesso debba essere consentito o negato e specificare i requisiti di firma del codice. Questi ultimi possono essere ricavati dal programma o dal relativo binario attraverso il comando codesign -dr -. Apple precisa inoltre che i diversi fornitori di servizi per la gestione dei dispositivi possono implementare queste impostazioni in maniera differente, motivo per cui gli amministratori devono fare riferimento anche alla documentazione della specifica piattaforma utilizzata.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)