
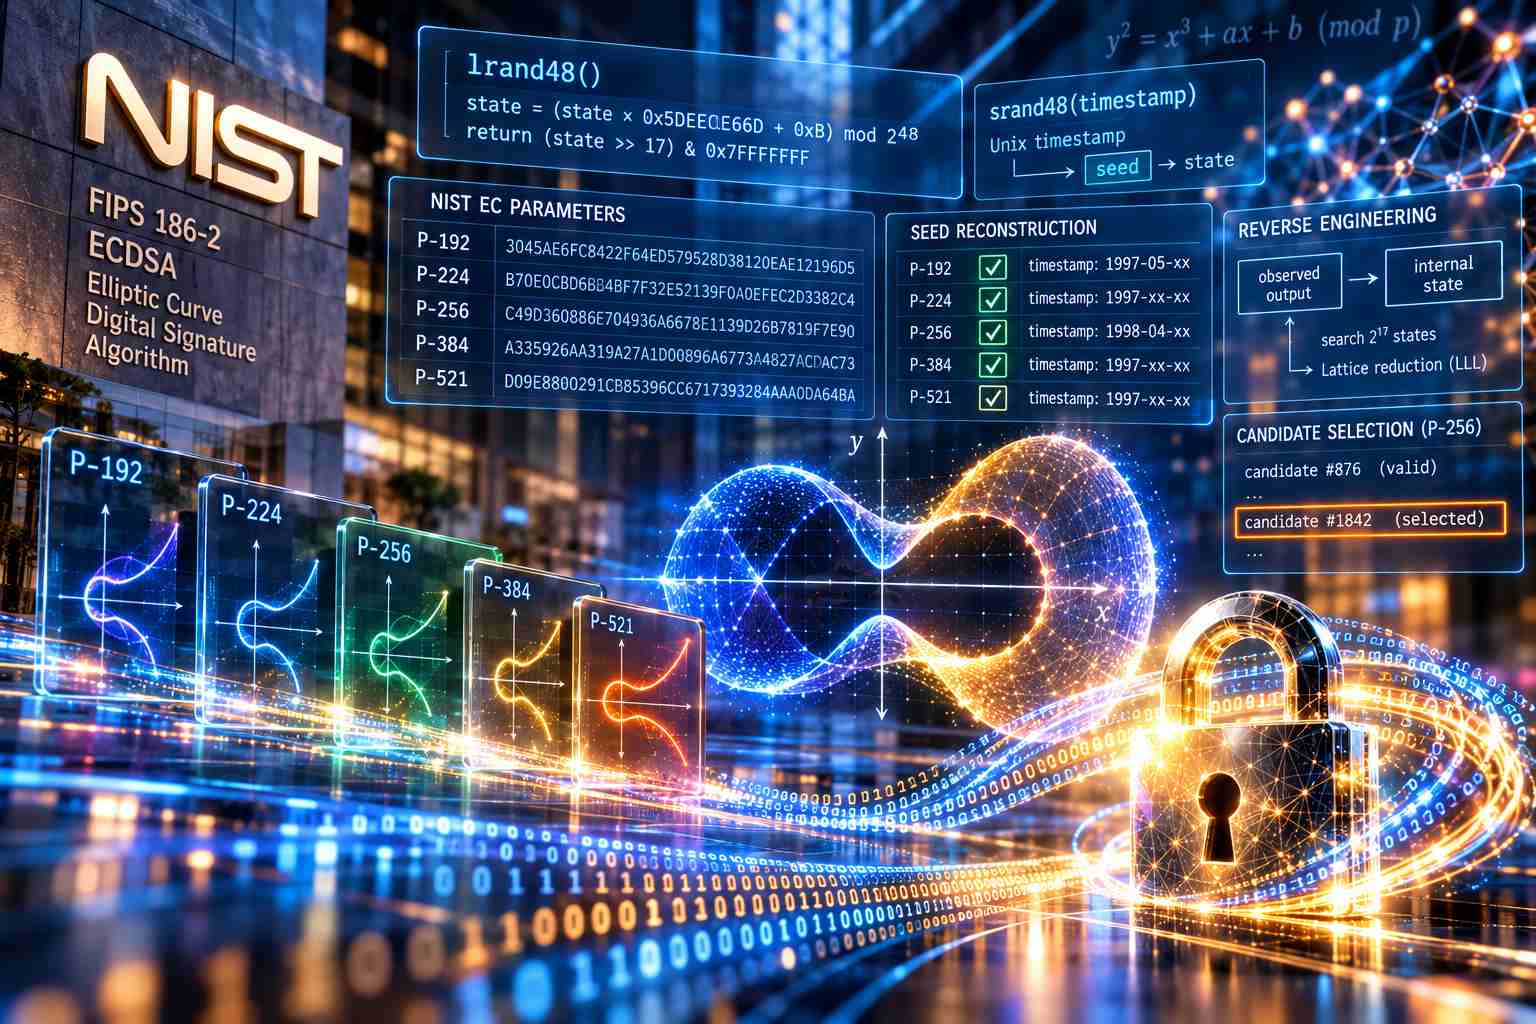
Anthropic ha comunicato il 16 ottobre 2026 che un modello sperimentale di Claude, impiegato dal Frontier Red Team dell’azienda, è riuscito a ricostruire il procedimento utilizzato alla fine degli anni Novanta per generare i seed di alcune curve ellittiche standardizzate dal National Institute of Standards and Technology (NIST). La scoperta riguarda i parametri crittografici impiegati nell’Elliptic Curve Digital Signature Algorithm (ECDSA), adottato nel 2000 all’interno dello standard FIPS 186-2 e successivamente utilizzato in numerosi protocolli di sicurezza. I seed originali erano stati forniti dalla National Security Agency senza una spiegazione documentata del procedimento impiegato per ottenerli, alimentando per oltre venticinque anni interrogativi sulla trasparenza della generazione dei parametri. In meno di trenta minuti di elaborazione, secondo Anthropic, Claude ha identificato una procedura riconducibile a lrand48, un generatore pseudocasuale presente nelle librerie del linguaggio C, inizializzato attraverso timestamp Unix. La ricostruzione riguarda le curve P-192, P-224, P-256, P-384 e P-521 e ulteriori parametri pubblicati nello standard ANSI X9.62.
L’indagine ha superato la precedente ipotesi secondo cui i seed sarebbero derivati dall’hash di una frase scherzosa utilizzata dai ricercatori della NSA. Claude ha invece analizzato la struttura binaria dei valori pubblicati, individuando caratteristiche compatibili con generatori pseudocasuali disponibili negli ambienti software dell’epoca. In particolare, alcune sequenze presentavano una distribuzione dei bit riconducibile alla funzione lrand48, che restituisce 31 bit a partire da uno stato interno di 48 bit. Il modello ha esaminato 34 combinazioni di generatori e segmentazioni delle sequenze, recuperando in alcuni casi lo stato interno mediante una ricerca sui 131.072 possibili valori dei 17 bit non osservabili. Per le curve i cui seed contenevano porzioni più limitate dell’output originario, ha applicato tecniche di riduzione reticolare basate sull’algoritmo Lenstra–Lenstra–Lovász, ricostruendo gli stati necessari a rigenerare integralmente le sequenze di 160 bit. Tutti e dieci i seed delle curve su campi primi esaminate sono risultati compatibili con lo schema lrand48() >> 23. La ricostruzione ha inoltre individuato il processo iterativo utilizzato per generare i candidati, stabilendo che il seed della curva P-256 corrispondeva al candidato numero 1842.
La possibilità di eseguire il generatore anche all’indietro ha consentito di individuare gli stati di inizializzazione prodotti da srand48, riconoscibili dalla presenza della sequenza esadecimale 0x330E nei sedici bit meno significativi. I timestamp ricostruiti per dieci curve su campi primi si collocano tra maggio 1997 e aprile 1998. Claude ha inoltre identificato la probabile origine di alcuni punti base delle curve, risalendo al generatore pseudocasuale incluso nel pacchetto matematico FreeLIP di Arjen Lenstra, successivamente distribuito anche nelle prime versioni della libreria NTL. Nel caso della curva P-192, il procedimento ricostruito prevede l’inizializzazione del generatore con il valore 20000, l’esclusione dei primi sette output e la selezione iterativa di coordinate compatibili con l’equazione della curva. Restano invece irrisolte l’origine del seed della curva binaria B-163 e quella dei punti base delle curve P-224, P-256, P-384 e P-521.
Anthropic precisa che la scoperta non costituisce una violazione dell’algoritmo ECDSA né dimostra l’esistenza di vulnerabilità nelle curve esaminate. Il risultato riguarda la provenienza dei parametri, ora riproducibile mediante una procedura matematica e informatica deterministica. Rimangono alcuni interrogativi sul processo di selezione: per esempio, nella generazione di P-256 erano disponibili candidati precedenti apparentemente validi, tra cui il numero 876, senza che sia stata chiarita la ragione della loro esclusione. I ricercatori ritengono comunque improbabile che queste scelte rappresentino una selezione intenzionale di curve indebolite. La ricostruzione conclude una ricerca alla quale era stata associata una ricompensa di 36.864 dollari, destinata all’Internet Security Research Group. Il codice necessario a riprodurre i risultati è stato distribuito sotto licenza CC0 1.0 Universal.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)