
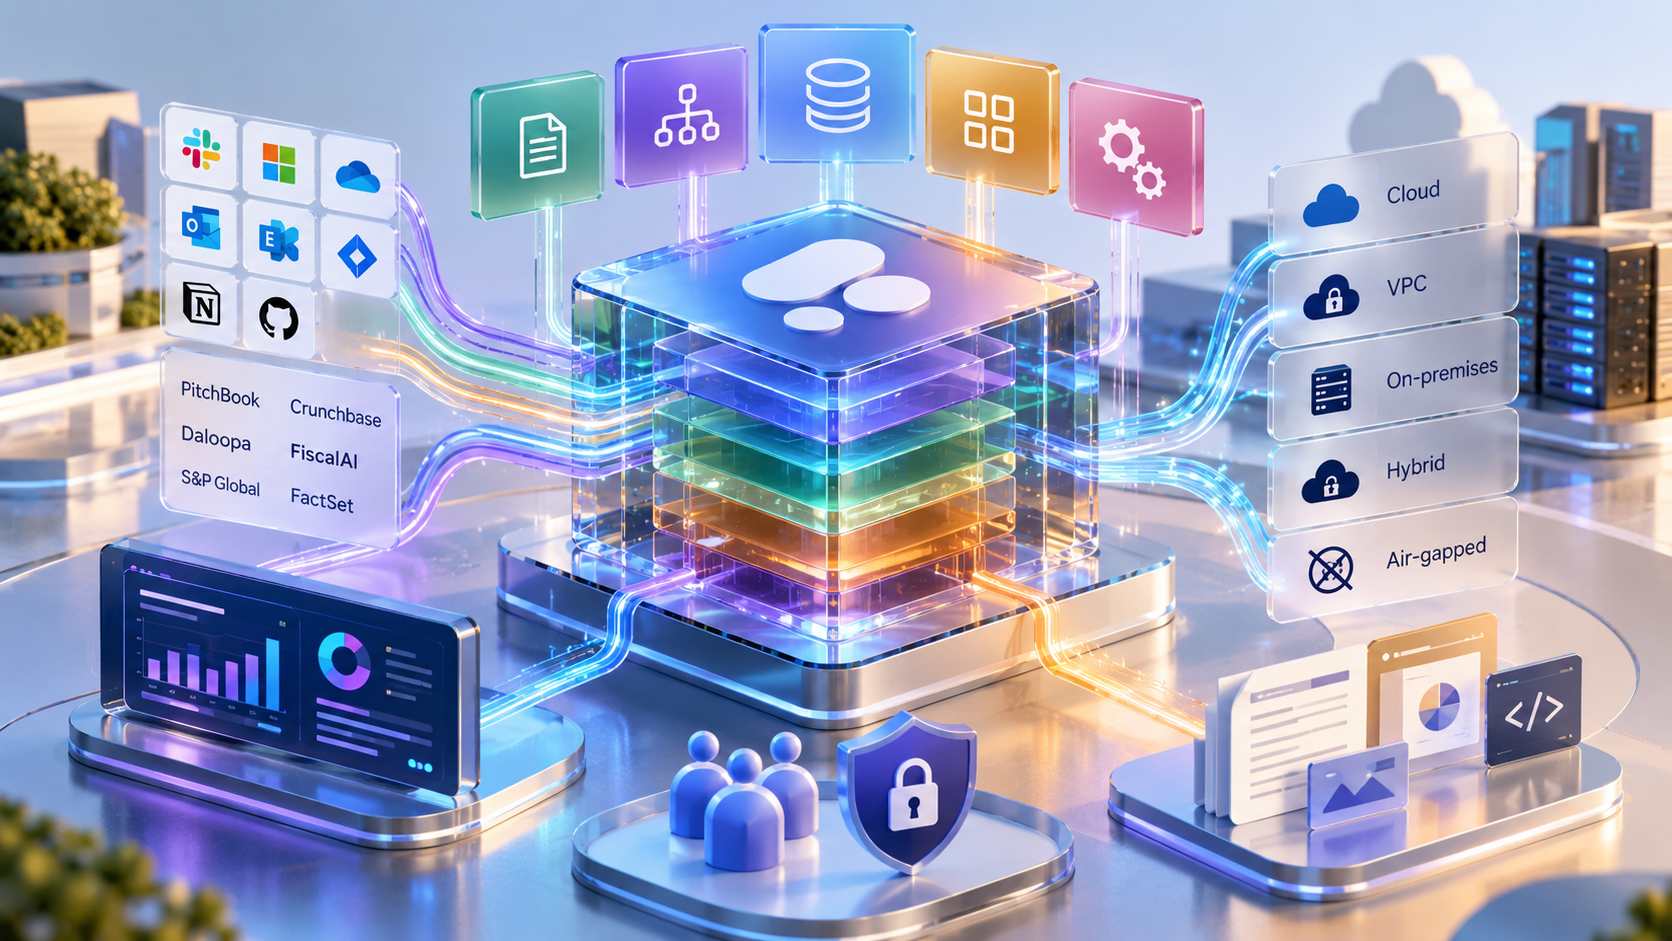
Cohere ha presentato North 2, nuova versione della propria piattaforma di intelligenza artificiale agentica destinata alle imprese, introducendo memoria tra sessioni, un sistema di orchestrazione degli agenti riprogettato e strumenti amministrativi più granulari per governare costi, utilizzo e permessi in ambienti cloud, on-premises e completamente air-gapped. L’azienda descrive North 2 come l’aggiornamento più ampio realizzato finora per la piattaforma, maturato anche a partire dalle implementazioni effettuate nell’ultimo anno nei settori finanziario, sanitario, delle telecomunicazioni, manifatturiero, energetico e pubblico. L’architettura punta a riunire in un’unica piattaforma sicurezza di livello enterprise, controllo completo sullo stack, governance dei costi, flessibilità di deployment e capacità agentiche avanzate. Al centro di North 2 si trova un sistema di orchestrazione progettato per gestire in autonomia processi complessi composti da più passaggi, mantenendo comunque la possibilità di intervento umano quando necessario. Gli utenti possono creare agenti e automazioni attraverso semplici prompt, trasformarli in componenti riutilizzabili e condividerli all’interno dell’organizzazione, mentre il sistema può anche produrre documenti, presentazioni, dashboard, prototipi di applicazioni e altri artefatti direttamente dall’interfaccia conversazionale. La piattaforma introduce inoltre diversi componenti strutturali: Skills consente di definire capacità riutilizzabili che gli agenti possono richiamare senza dover ricostruire ogni volta la stessa logica; Libraries raccoglie conoscenze, risorse e materiali condivisi accessibili all’intera organizzazione; Memory permette agli agenti di conservare il contesto tra sessioni differenti anziché ripartire ogni volta da zero; Applications consente di creare da linguaggio naturale deck, dashboard, documenti e applicazioni leggere; Automations mette invece a disposizione template preconfigurati per processi frequenti, un workflow builder visuale drag-and-drop e strumenti per monitorare in tempo reale l’esecuzione e le prestazioni delle automazioni. North 2 amplia contemporaneamente le integrazioni con i sistemi aziendali attraverso nuovi connettori per Slack, SharePoint, OneDrive, Microsoft Outlook, Microsoft Exchange, Jira, Linear, Notion e GitHub, mentre sono previsti connettori dedicati a fonti di dati finanziari come PitchBook, Crunchbase, Daloopa, FiscalAI, S&P Global e FactSet. Cohere cita inoltre LG CNS tra le organizzazioni che utilizzano North per portare soluzioni di intelligenza artificiale ai clienti su larga scala in Corea del Sud.
Un elemento centrale di North 2 riguarda la possibilità di mantenere il controllo sul luogo in cui vengono eseguiti i workload e sulla destinazione dei dati. La piattaforma può essere distribuita in modalità self-hosted, in virtual private cloud, attraverso configurazioni ibride, direttamente on-premises oppure in ambienti completamente isolati dalla rete, mantenendo la disponibilità delle capacità agentiche anche nei contesti in cui i dati non possono essere trasferiti verso servizi esterni. Cohere associa questa impostazione a una strategia di AI sovereignty nella quale organizzazioni e pubbliche amministrazioni possono adottare sistemi agentici senza rinunciare a requisiti di privacy, controllo operativo o sovranità dei dati. La piattaforma dispone delle certificazioni SOC 2 Type 2, ISO 27001 e ISO 42001 e integra meccanismi di guardrail applicabili anche a livello del singolo agente, utilizzati per filtrare contenuti, migliorare la sicurezza delle interazioni e validare le risposte prodotte dai modelli. Le autonomy policies consentono inoltre di definire quali azioni ciascun agente è autorizzato a svolgere e di richiedere l’intervento umano per decisioni considerate critiche. Cohere dichiara di effettuare test di sicurezza continui attraverso attività di red teaming e vulnerability scanning eseguite anche da soggetti terzi e di mettere a disposizione strumenti di osservabilità che monitorano prestazioni e modifiche effettuate sulla piattaforma. In questo ambito l’azienda ha annunciato anche una collaborazione con Bell Cyber, che utilizza North per applicare sistemi agentici alle proprie attività di sicurezza mantenendo requisiti elevati di controllo, privacy e data sovereignty. North 2 resta inoltre model-agnostic: le organizzazioni possono utilizzare i modelli generativi di Cohere oppure integrare modelli già presenti nella propria infrastruttura, evitando di vincolare l’intero ambiente agentico a un singolo provider.
La governance economica e amministrativa viene concentrata in North Admin, componente attraverso il quale gli amministratori possono assegnare ruoli e permessi, stabilire quali modelli possano essere utilizzati, da quali utenti e in quali contesti, monitorare l’attività in tempo reale e osservare in modo dettagliato il consumo di token. I dati possono essere analizzati sia a livello granulare, fino al singolo utente o agente, sia attraverso una vista complessiva dell’intera organizzazione, mentre soglie di allerta permettono di avvisare i team prima che vengano raggiunti determinati limiti di spesa o utilizzo. North Admin introduce inoltre controlli come rate limit, quote per utente, limiti aggregati per l’intera organizzazione e una funzione di flow control che consente di creare diversi livelli di consumo in base al numero di richieste e alla velocità di utilizzo dei token assegnati a utenti o gruppi. In questo modo l’adozione degli agenti viene ricondotta all’interno di un sistema di budget governabile, anziché lasciare che i consumi crescano senza visibilità man mano che aumentano utenti, workflow e automazioni. Cohere collega questa impostazione anche al lavoro svolto con NVIDIA sull’efficienza dei modelli. Secondo i risultati citati dall’azienda, quando i modelli Cohere vengono addestrati ed eseguiti su hardware NVIDIA Blackwell e Hopper, North riesce a produrre più insight utilizzando meno token e a raggiungere una maggiore quantità di token al secondo per nodo, riducendo di conseguenza il costo operativo dell’inferenza. NVIDIA collega il risultato sia alle prestazioni dell’hardware sia alla possibilità, per le aziende, di mantenere controllo sulla collocazione dei workload AI e sulla sicurezza dei dati gestiti.
North era diventato generalmente disponibile il 6 agosto 2025 come piattaforma agentica destinata all’accesso sicuro ai dati di lavoro, combinando i modelli generativi e di ricerca di Cohere con agenti personalizzabili e automazioni integrate. Già nella versione iniziale poteva funzionare in ambienti on-premises, cloud ibridi, virtual private cloud e configurazioni air-gapped e, secondo Cohere, era in grado di essere eseguito anche con una configurazione minima di due GPU. Tra le organizzazioni indicate come utilizzatrici della prima versione figuravano RBC, Dell, LG CNS, stc, Ensemble Health Partners, Second Front e Bell; per il settore bancario Cohere aveva inoltre sviluppato North for Banking insieme a RBC e avviato una collaborazione con Dell per distribuire North on-premises attraverso l’infrastruttura Dell AI Factory. Con North 2, la piattaforma evolve quindi da un ambiente principalmente orientato ad agenti personalizzabili e automazioni protette verso una struttura più persistente e governabile, nella quale memoria cross-sessione, capacità riutilizzabili, knowledge library, creazione di applicazioni, orchestrazione multi-step e controllo amministrativo vengono gestiti come componenti integrati dello stesso sistema. La piattaforma continua a essere organizzata attorno alle funzioni Discover, Create e Automate e può essere eseguita all’interno della virtual private cloud del cliente, direttamente on-premises oppure attraverso il servizio di inferenza Model Vault di Cohere.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)