
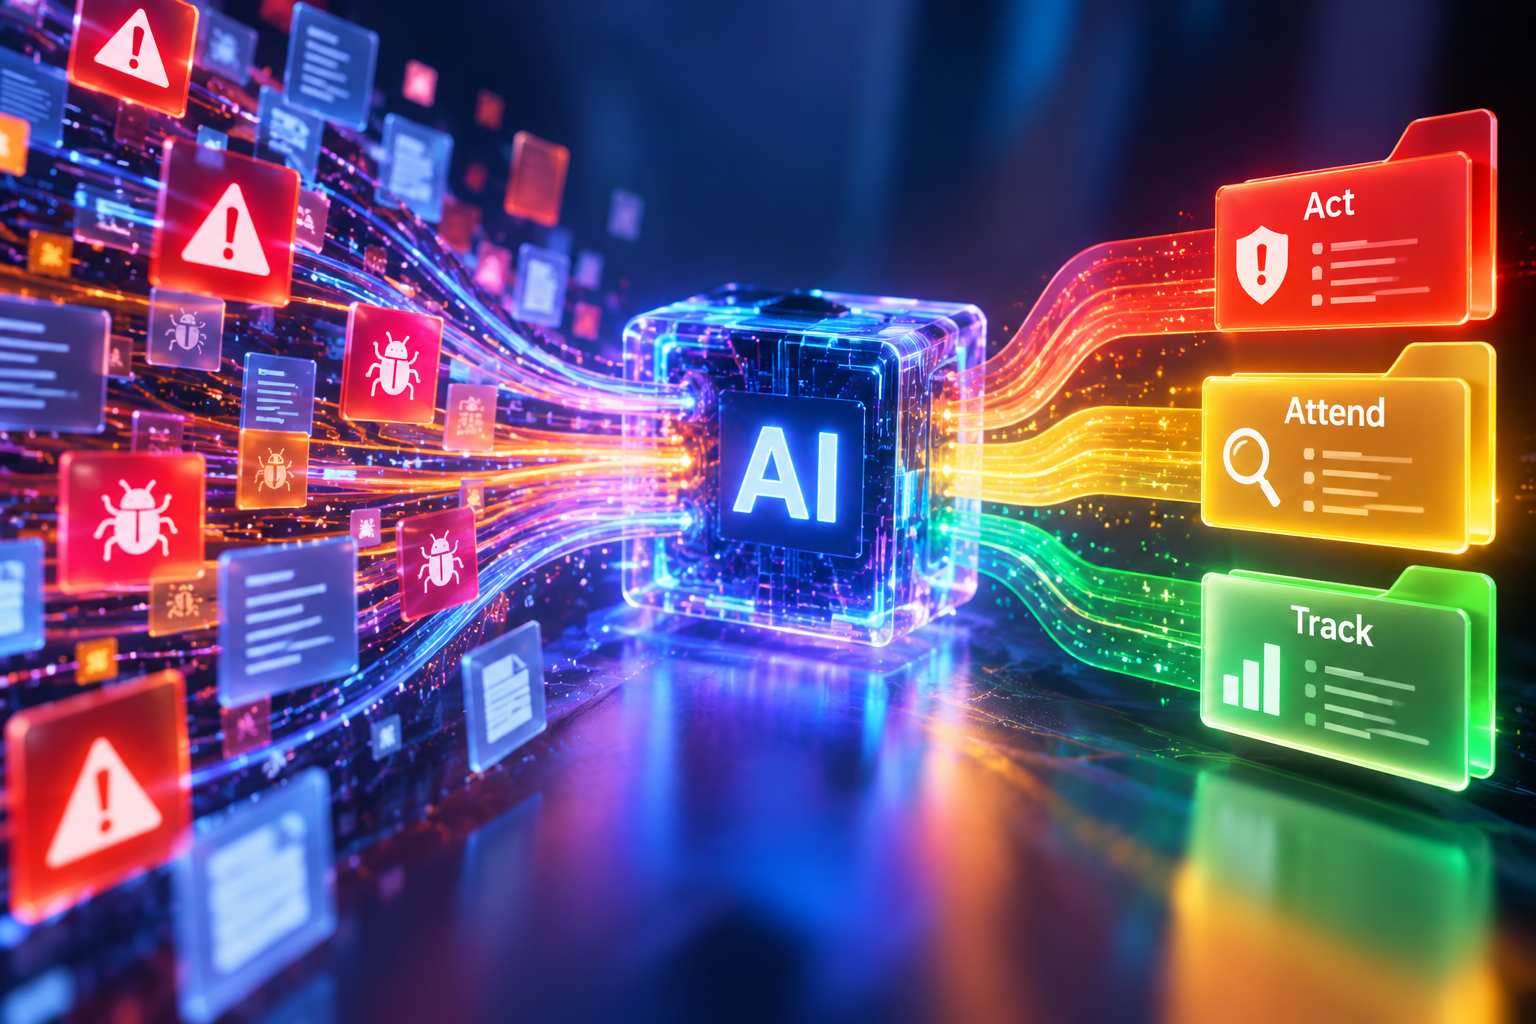
Cyware ha presentato Last Mile AI Agents, una nuova soluzione basata su agenti di intelligenza artificiale progettata per trasformare le informazioni condivise sulle minacce informatiche in indicazioni operative personalizzate per le singole organizzazioni. Il sistema si rivolge principalmente alle imprese di dimensioni contenute, ai gestori di servizi pubblici locali, alle cooperative e agli altri soggetti che partecipano a reti di condivisione della cyber threat intelligence, ma non dispongono di gruppi dedicati all’analisi continuativa delle vulnerabilità e delle campagne di attacco. L’architettura utilizza agenti AI per interpretare gli avvisi ricevuti dalle reti di sicurezza, confrontarli con le caratteristiche tecnologiche e operative dell’organizzazione destinataria e produrre una selezione quotidiana delle informazioni che richiedono attenzione. La distribuzione iniziale comprende due componenti applicative, Vulnerability Watch Agent e Threat Briefing Agent, supportate da un terzo agente denominato Priority Intelligence Requirements Agent, responsabile della definizione e dell’applicazione dei criteri di rilevanza. Il rilascio si concentra sulla contestualizzazione e sulla prioritizzazione delle minacce, mentre l’esecuzione automatica delle azioni correttive viene indicata come una capacità prevista nelle successive fasi di sviluppo.
La soluzione interviene nel processo di distribuzione e utilizzo delle informazioni di sicurezza prodotte dalle reti di threat intelligence sharing. Queste infrastrutture consentono a organizzazioni appartenenti allo stesso settore, territorio o ecosistema operativo di condividere dati relativi a vulnerabilità software, indicatori di compromissione, gruppi di attaccanti e campagne malevole emergenti. Le informazioni vengono frequentemente raccolte e distribuite attraverso strutture centrali, come hub settoriali o statali, che svolgono attività di aggregazione, analisi e diffusione degli avvisi. La disponibilità delle informazioni non garantisce tuttavia che i singoli destinatari siano in grado di determinarne tempestivamente la rilevanza per i propri sistemi. Un’organizzazione con un reparto di sicurezza strutturato può confrontare gli avvisi con l’inventario tecnologico, le esposizioni conosciute e gli strumenti di monitoraggio disponibili, mentre una piccola impresa o un gestore locale può affidare le medesime verifiche a personale informatico impegnato contemporaneamente nella gestione ordinaria dell’infrastruttura. Last Mile AI Agents è progettato per intervenire precisamente in questa fase, traducendo l’intelligence distribuita a livello collettivo in priorità riferite alle condizioni specifiche di ogni membro della rete.
L’architettura distingue le responsabilità dell’hub centrale da quelle delle organizzazioni collegate. L’hub continua a utilizzare la piattaforma Cyware per raccogliere, organizzare e distribuire le informazioni sulle minacce, mentre i membri accedono agli agenti Last Mile configurati secondo le proprie esigenze operative. In questo modello, le organizzazioni destinatarie non devono necessariamente installare e amministrare autonomamente l’intera piattaforma di threat intelligence, poiché l’infrastruttura principale rimane gestita dall’hub. Gli agenti applicano alle informazioni ricevute un livello di contestualizzazione specifico per ogni membro, considerando il settore di attività, le tecnologie impiegate e l’ambiente operativo. Una vulnerabilità distribuita a centinaia di organizzazioni può pertanto assumere priorità differenti in funzione della presenza del prodotto interessato, della sua esposizione e dell’eventuale attività di sfruttamento rilevata. Il sistema mira a evitare che ogni membro della rete debba effettuare autonomamente la stessa analisi preliminare su grandi quantità di avvisi, mantenendo invece una distinzione tra la preparazione centralizzata dell’intelligence e la sua interpretazione rispetto alle caratteristiche del destinatario.
Il componente centrale della nuova soluzione è Priority Intelligence Requirements Agent, indicato anche come PIR Agent, che definisce i requisiti informativi prioritari dell’organizzazione e li utilizza per valutare continuamente le informazioni in arrivo. Nel campo della cyber threat intelligence, i Priority Intelligence Requirements rappresentano le esigenze conoscitive che guidano l’attività di raccolta e valutazione delle minacce, individuando quali informazioni siano necessarie per sostenere le decisioni di sicurezza. Nel sistema Cyware, l’agente acquisisce queste priorità e le confronta con gli avvisi sulle vulnerabilità e con gli altri dati distribuiti attraverso la rete, fornendo agli agenti applicativi un contesto comune per l’interpretazione delle informazioni. La definizione della rilevanza avviene quindi prima della produzione delle classifiche operative, evitando di utilizzare esclusivamente la gravità generale attribuita a una vulnerabilità come criterio per stabilire l’urgenza dell’intervento. Questa impostazione consente di distinguere tra una minaccia teoricamente critica, ma poco pertinente all’ambiente di un determinato destinatario, e una vulnerabilità che interessa direttamente sistemi utilizzati dall’organizzazione e per la quale siano già presenti evidenze di sfruttamento attivo.
Vulnerability Watch Agent utilizza il contesto elaborato dal PIR Agent per produrre quotidianamente una lista di vulnerabilità ordinate per priorità operativa. Le informazioni vengono organizzate in tre categorie denominate act, attend e track, che distinguono rispettivamente le situazioni per le quali è indicato un intervento, quelle che richiedono attenzione e approfondimento e quelle da mantenere sotto osservazione. La valutazione combina la severità delle vulnerabilità e le informazioni disponibili sulle attività di sfruttamento con le caratteristiche dell’ambiente tecnologico del singolo membro. Il processo è orientato a rendere più immediata l’individuazione delle criticità che richiedono una decisione, riducendo il lavoro necessario per esaminare manualmente ogni segnalazione ricevuta. La classificazione non coincide con una semplice graduatoria delle vulnerabilità maggiormente gravi in termini assoluti, poiché considera anche l’effettiva pertinenza dell’informazione per l’organizzazione interessata. Per una struttura che dispone di risorse di sicurezza limitate, il risultato previsto è una rappresentazione quotidiana delle vulnerabilità che necessitano di essere affrontate, esaminate oppure monitorate, utilizzando criteri collegati alla propria infrastruttura e non soltanto alla classificazione generale della minaccia.
Threat Briefing Agent svolge una funzione complementare, generando un rapporto quotidiano ordinato per rilevanza sugli sviluppi del panorama delle minacce informatiche. L’agente seleziona le informazioni che meritano maggiore attenzione e fornisce il contesto necessario a comprenderne l’importanza per l’organizzazione destinataria. Il briefing non si limita pertanto alla riduzione della lunghezza dei bollettini o alla produzione di riassunti testuali, ma utilizza le priorità informative definite dal PIR Agent per stabilire quali eventi, campagne e segnalazioni debbano essere evidenziati. La combinazione dei due agenti applicativi consente di separare il monitoraggio delle vulnerabilità dalla preparazione di una panoramica quotidiana delle minacce, mantenendo una base condivisa di requisiti informativi. Vulnerability Watch è dedicato principalmente alla definizione delle priorità relative alle vulnerabilità conosciute, mentre Threat Briefing organizza le informazioni di intelligence più ampie che possono influenzare le decisioni di sicurezza. Entrambi dipendono dalla qualità delle informazioni relative all’organizzazione e dalla capacità dei requisiti PIR di rimanere coerenti con eventuali modifiche dei sistemi, delle tecnologie impiegate e delle condizioni operative.
Last Mile AI Agents estende l’ecosistema di agenti già sviluppato da Cyware, inizialmente rivolto soprattutto agli analisti che operano all’interno delle strutture di gestione della threat intelligence. Il portafoglio tecnologico dell’azienda comprende Agent Hub, un ambiente che riunisce agenti di intelligenza artificiale all’interno dei prodotti di sicurezza e mette a disposizione meccanismi per configurare i livelli di autonomia, prevedere supervisione umana, applicare autorizzazioni e registrare le attività attraverso sistemi di audit logging. Queste funzionalità appartengono all’architettura più ampia della piattaforma Cyware e costituiscono il contesto tecnologico nel quale si inserisce l’estensione verso le organizzazioni collegate alle reti di condivisione. La nuova distribuzione Last Mile è tuttavia focalizzata sulle attività di interpretazione, contestualizzazione e preparazione delle priorità, senza presentare ancora l’esecuzione autonoma degli interventi come una capacità operativa dei due agenti iniziali. La distinzione riguarda il livello di automazione effettivamente disponibile: l’intelligenza artificiale viene impiegata per supportare la valutazione delle informazioni ricevute e orientare le decisioni, mentre l’attuazione automatizzata delle misure di risposta rimane parte dell’evoluzione prevista.
L’infrastruttura di gestione delle informazioni è supportata dalle funzionalità di Cyware Intel Exchange, la piattaforma dell’azienda dedicata all’acquisizione, all’organizzazione e alla distribuzione della cyber threat intelligence. Il sistema consente di raccogliere informazioni provenienti da fonti differenti, individuare e rimuovere duplicati, arricchire i dati con elementi di contesto e normalizzarli secondo lo standard STIX 2.1, utilizzato per rappresentare e scambiare informazioni strutturate sulle minacce informatiche. La piattaforma permette inoltre di stabilire relazioni tra indicatori di compromissione, malware, campagne ostili e gruppi di attaccanti, collegando i comportamenti osservati al framework MITRE ATT&CK. Queste capacità costituiscono la base informativa sulla quale gli hub possono organizzare l’intelligence prima della distribuzione ai rispettivi membri. La normalizzazione e l’arricchimento permettono di rendere confrontabili informazioni provenienti da sistemi e fonti differenti, mentre la correlazione tra indicatori, strumenti malevoli e tecniche di attacco contribuisce a descrivere il contesto delle segnalazioni. Gli agenti Last Mile intervengono successivamente, applicando a questo patrimonio informativo le priorità e le condizioni operative dell’organizzazione destinataria.
Nel portafoglio Cyware è presente anche Cyware Orchestrate, una soluzione distinta dedicata all’automazione dei processi di sicurezza e all’integrazione dei sistemi operativi attraverso API, webhook e connettori preconfigurati. La piattaforma include funzionalità di assistenza mediante intelligenza artificiale per la creazione e la risoluzione dei problemi relativi ai playbook, ossia alle sequenze di attività utilizzate per coordinare procedure di sicurezza e risposta agli incidenti. Cyware dispone inoltre di un ecosistema di integrazioni che collega strumenti appartenenti a categorie quali Security Information and Event Management (SIEM), Security Orchestration, Automation and Response (SOAR), Endpoint Detection and Response (EDR), Extended Detection and Response (XDR), Identity and Access Management (IAM), gestione delle vulnerabilità, sicurezza cloud e piattaforme IT Service Management (ITSM). Questa infrastruttura rappresenta il contesto nel quale l’azienda sviluppa i propri sistemi di automazione della sicurezza, ma le funzionalità già disponibili nei prodotti di orchestrazione non devono essere attribuite automaticamente ai nuovi Last Mile AI Agents. Per questi ultimi, il rilascio iniziale riguarda la generazione delle priorità operative e dei briefing personalizzati, mentre le funzionalità di intervento automatizzato sono indicate come sviluppi successivi.
Il modello di distribuzione è orientato alle reti nelle quali una struttura centrale raccoglie e condivide informazioni con numerosi partecipanti che dispongono di capacità operative differenti. Tra le organizzazioni interessate rientrano le imprese di minori dimensioni, le utility cooperative e i soggetti che ricevono bollettini da hub comunitari, settoriali o statali. La personalizzazione degli agenti permette di applicare agli stessi dati condivisi criteri differenti, costruiti sulle caratteristiche del singolo membro. Una campagna di attacco può quindi comparire nei briefing di più organizzazioni, ma essere accompagnata da livelli di priorità differenti a seconda delle tecnologie utilizzate e dei requisiti informativi configurati. Analogamente, un avviso relativo a una vulnerabilità può essere classificato come prioritario per un destinatario direttamente interessato e mantenuto sotto osservazione da un altro soggetto per il quale non emergano le medesime condizioni operative. Il funzionamento del sistema dipende dalla disponibilità di informazioni aggiornate sulle esigenze e sull’ambiente tecnologico dell’organizzazione, poiché la correttezza della contestualizzazione è strettamente collegata ai dati utilizzati per stabilire la pertinenza delle segnalazioni.
La prima distribuzione di Last Mile AI Agents comprende Vulnerability Watch Agent e Threat Briefing Agent, entrambi basati sul supporto di Priority Intelligence Requirements Agent. Cyware non ha comunicato benchmark prestazionali specifici per questa soluzione, risultati quantitativi relativi a implementazioni presso clienti o dettagli economici sulle condizioni di utilizzo. Non sono quindi disponibili misurazioni pubbliche che permettano di quantificare la riduzione dei tempi di analisi, l’accuratezza della classificazione delle priorità o l’efficacia operativa conseguita dalle organizzazioni che adottano i nuovi agenti. Le capacità presentate riguardano la trasformazione dei flussi informativi già distribuiti dalle reti di sicurezza in indicazioni quotidiane contestualizzate, con una separazione esplicita tra il lavoro di preparazione dell’intelligence svolto dagli hub e quello di interpretazione delle minacce svolto dagli agenti per i singoli membri. L’architettura introduce così un livello di elaborazione personalizzata nell’ultima fase della condivisione delle informazioni, con l’obiettivo di rendere direttamente utilizzabili le segnalazioni di sicurezza anche da parte delle organizzazioni che non dispongono di personale specializzato nella gestione continuativa della cyber threat intelligence.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)