
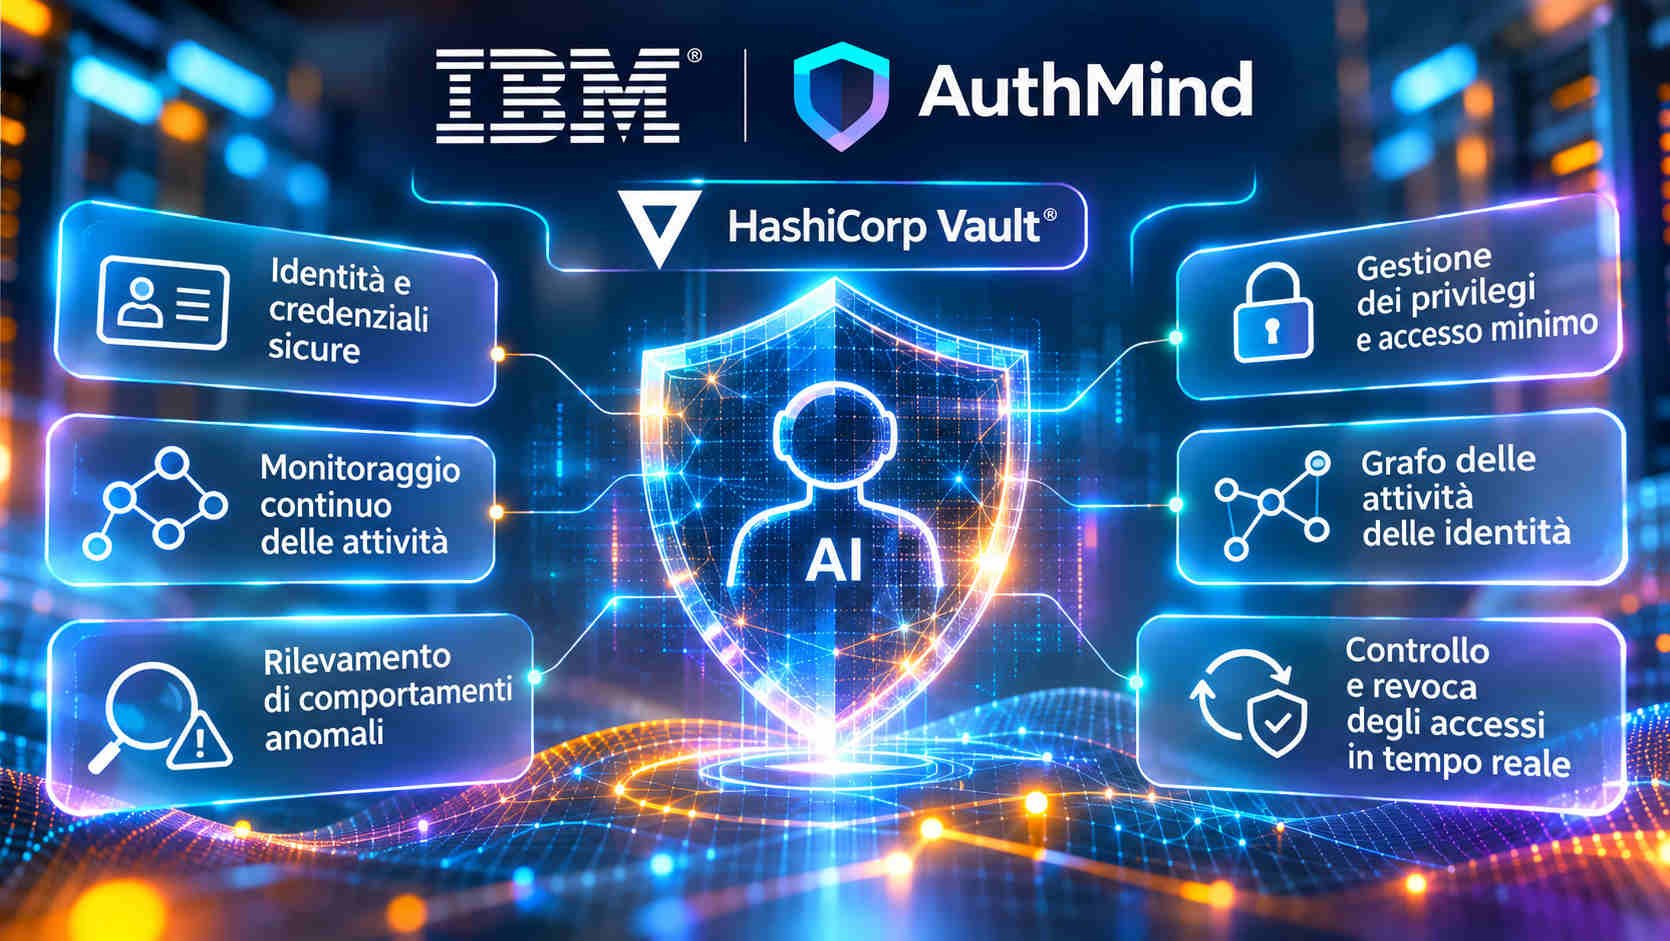
IBM ha annunciato il 12 novembre 2026 l’acquisizione di AuthMind, società specializzata nella sicurezza delle identità digitali, nel rilevamento delle minacce e nel monitoraggio delle attività associate all’utilizzo delle credenziali. L’operazione prevede un’integrazione più profonda delle tecnologie AuthMind con HashiCorp Vault, la piattaforma IBM dedicata alla gestione dei segreti, delle credenziali e degli accessi basati sull’identità. L’obiettivo è estendere le capacità di controllo oltre la fase iniziale di autenticazione, osservando continuamente il comportamento delle identità umane, dei sistemi software e degli agenti di intelligenza artificiale durante l’accesso ad applicazioni, strumenti e dati. Nei sistemi agentici, infatti, il possesso di una credenziale valida non garantisce che tutte le operazioni successive rimangano coerenti con le autorizzazioni originariamente assegnate. Un agente può utilizzare strumenti differenti, accedere progressivamente a nuove risorse oppure delegare attività ad altri agenti, generando sequenze operative difficili da ricostruire attraverso i soli registri di autenticazione. IBM intende quindi collegare l’emissione e la gestione delle credenziali al monitoraggio del loro utilizzo effettivo, introducendo un livello di osservabilità capace di individuare variazioni nel comportamento e potenziali violazioni delle politiche di sicurezza.
L’integrazione si basa sulle funzionalità già disponibili in HashiCorp Vault e IBM Agent Identity, che consentono di assegnare identità attendibili agli agenti, governare le autorizzazioni e utilizzare credenziali temporanee con privilegi limitati. AuthMind aggiunge un sistema di osservazione continua fondato su un grafo delle attività delle identità, progettato per rappresentare le relazioni tra soggetti digitali, risorse utilizzate e percorsi attraverso i quali vengono effettuati gli accessi. Questa rappresentazione permette di analizzare le interazioni tra identità e infrastrutture differenti, superando la frammentazione dei singoli eventi di sicurezza. Attraverso l’analisi del traffico di rete, la tecnologia può inoltre contribuire all’individuazione di agenti non censiti, identità operative esterne ai processi di governance e attività non immediatamente riconducibili a un soggetto autorizzato. Il sistema è concepito per identificare accessi anomali, privilegi eccessivi, comportamenti incompatibili con le politiche organizzative e possibili utilizzi impropri delle credenziali, conservando informazioni contestuali sulle identità coinvolte, sulle risorse interessate e sulle operazioni eseguite. I dati raccolti possono essere utilizzati dalle strutture di sicurezza per ricostruire le sequenze operative, valutare gli incidenti e intervenire sui permessi quando viene individuato un rischio.
IBM inserisce AuthMind in un modello di sicurezza degli agenti articolato su cinque funzioni operative complementari. Ogni agente deve disporre di un’identità registrata e associata a un responsabile identificabile; l’autorità che gli viene delegata deve essere governata attraverso regole esplicite; gli accessi devono rispettare il principio del privilegio minimo, utilizzando credenziali di durata limitata; le attività effettuate sulle risorse devono poter essere sottoposte a verifica; infine, i sistemi di sicurezza devono consentire la limitazione o la revoca degli accessi in tempo reale quando emergono comportamenti non autorizzati. In questa architettura Vault gestisce prevalentemente identità, segreti e meccanismi di accesso, mentre AuthMind fornisce le informazioni operative necessarie per verificare come tali autorizzazioni vengano effettivamente utilizzate durante l’esecuzione degli agenti. Il modello è destinato a infrastrutture ibride, nelle quali applicazioni locali, servizi cloud e sistemi automatizzati possono concorrere alla stessa sequenza di lavoro, rendendo necessario un controllo che accompagni l’intera durata dell’esecuzione.
L’acquisizione consolida una collaborazione già esistente tra le due società. AuthMind aveva lavorato con IBM nell’ambito di IBM Identity Protection, contribuendo alle funzionalità di governance, identificazione dei rischi e remediation in tempo reale per agenti AI e altre identità non umane. IBM Ventures aveva inoltre partecipato al finanziamento seed di AuthMind nel 2023. Con l’ingresso del team AuthMind nell’organizzazione IBM, il gruppo intende unificare ulteriormente la gestione preventiva degli accessi con l’osservazione delle attività successive all’autenticazione. La combinazione delle tecnologie è progettata per consentire alle organizzazioni di verificare non soltanto quali risorse un agente possa utilizzare, ma anche quali abbia effettivamente raggiunto, con quali credenziali e attraverso quali interazioni, mettendo a disposizione dei responsabili della sicurezza gli elementi necessari per controllare e interrompere le operazioni che non rispettano le autorizzazioni definite.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)