
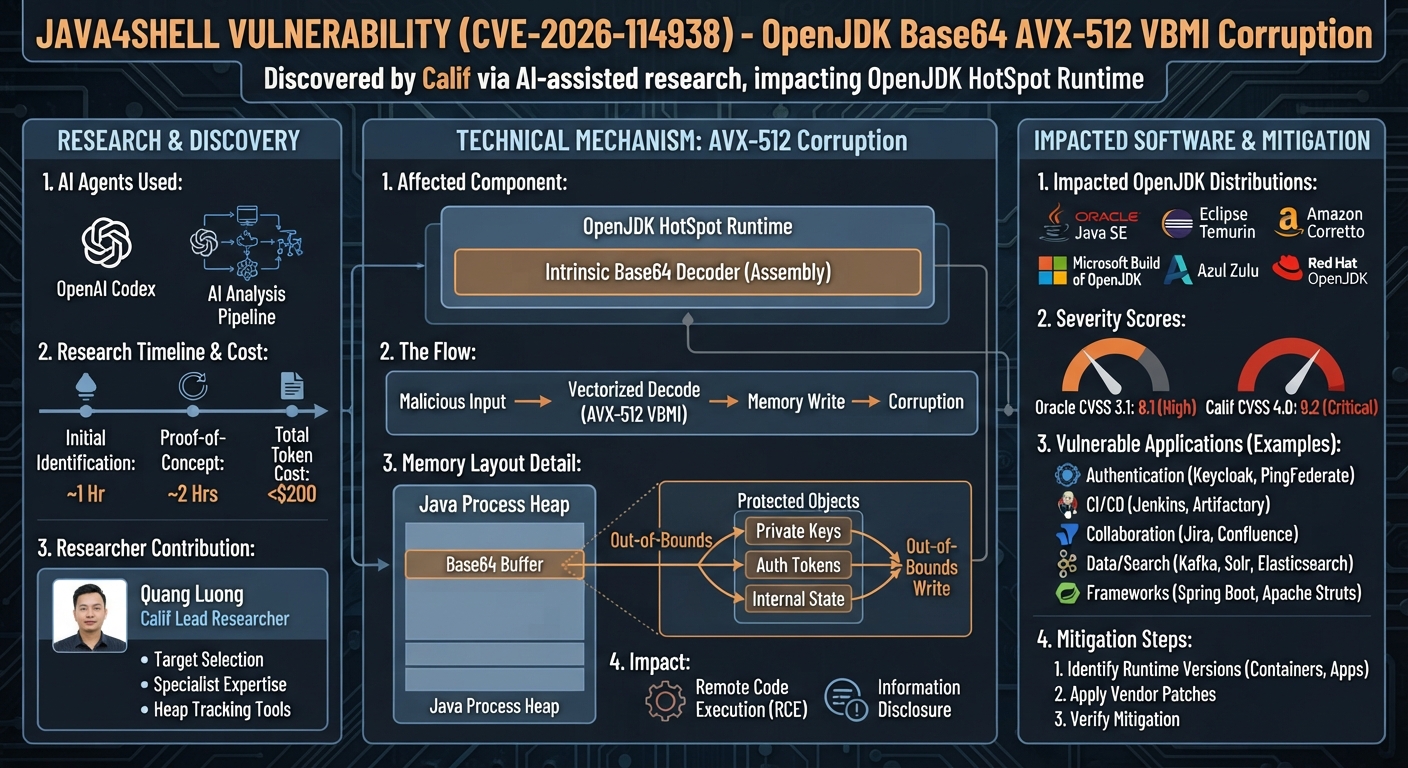
La società di cybersecurity Calif ha reso pubblici i risultati di una ricerca condotta mediante strumenti di intelligenza artificiale che ha portato all’individuazione di Java4Shell, una vulnerabilità di sicurezza identificata con il codice CVE-2026-114938 e localizzata nell’ambiente di esecuzione OpenJDK. La vulnerabilità interessa una componente del runtime HotSpot utilizzata per accelerare le operazioni di decodifica Base64 attraverso le istruzioni AVX-512 VBMI dei processori x86-64. In determinate condizioni, l’elaborazione di dati opportunamente manipolati può determinare la corruzione della memoria del processo Java, consentendo la divulgazione di informazioni riservate e l’esecuzione remota di codice. Oracle e il progetto OpenJDK hanno distribuito gli aggiornamenti correttivi il 17 novembre 2026, contestualmente alla divulgazione dei risultati della ricerca.
L’individuazione della vulnerabilità è avvenuta nell’ambito di un’attività coordinata dal ricercatore Quang Luong, che ha utilizzato OpenAI Codex per analizzare diverse componenti dell’ambiente Java, tra cui il compilatore Just-in-Time, le funzioni intrinseche della macchina virtuale, le interfacce di programmazione maggiormente accessibili e le implementazioni crittografiche. L’attività di ricerca ha richiesto circa un’ora per l’identificazione iniziale del problema e altre due ore per la realizzazione della prima dimostrazione della sua sfruttabilità. Calif ha quantificato in meno di 200 dollari il costo complessivo dei token utilizzati. Il contributo del ricercatore ha riguardato la selezione delle superfici da analizzare e l’applicazione delle competenze specialistiche necessarie per verificare i risultati. La società ha inoltre sviluppato pipeline e strumenti per il tracciamento e la rappresentazione della memoria heap, utilizzati dagli agenti AI nelle successive fasi di ricerca.
La vulnerabilità riguarda un’implementazione in linguaggio assembly del decodificatore Base64, progettata per sfruttare le capacità di elaborazione vettoriale dei processori compatibili. La gestione errata del padding in presenza di input non validi può determinare operazioni di scrittura oltre i limiti della memoria allocata. L’eccezione successivamente generata dal runtime Java non impedisce necessariamente la corruzione degli oggetti presenti nelle aree di memoria adiacenti. Le verifiche sperimentali hanno dimostrato che le conseguenze possono estendersi alla divulgazione di informazioni contenute nella memoria del processo, comprese chiavi private e token di autenticazione, e compromettere l’integrità delle applicazioni in esecuzione.
Calif ha verificato la possibilità di eseguire codice remoto senza autenticazione in configurazioni predefinite di Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins e PingFederate. Ulteriori dimostrazioni hanno riguardato scenari che richiedono l’autenticazione in Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit e Netflix Spinnaker, oltre ad applicazioni dimostrative sviluppate mediante Apache Struts e Spring Boot. Una ricerca indipendente, condivisa successivamente con Calif, ha evidenziato anche la possibilità di compromettere un client Java durante la comunicazione TLS con un server malevolo. L’esposizione interessa quindi anche processi che non rendono direttamente disponibili servizi di rete.
La vulnerabilità interessa le versioni di OpenJDK a partire dalla 17.0.6 e coinvolge diverse distribuzioni basate sul progetto, tra cui Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, Red Hat OpenJDK e Oracle Java SE. Le valutazioni di gravità comprendono un punteggio CVSS 3.1 di 8,1 attribuito da Oracle e una stima CVSS 4.0 di 9,2 comunicata da Calif. Gli aggiornamenti correttivi di Oracle comprendono Java 17.0.21.1, 21.0.13.1, 25.0.5.1 e 27.0.1.1. Le attività di mitigazione richiedono la verifica delle versioni del runtime effettivamente utilizzate dalle applicazioni, comprese quelle incorporate nelle immagini container e nei prodotti distribuiti con una propria Java Virtual Machine, e l’applicazione degli aggiornamenti messi a disposizione dai rispettivi fornitori.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)