
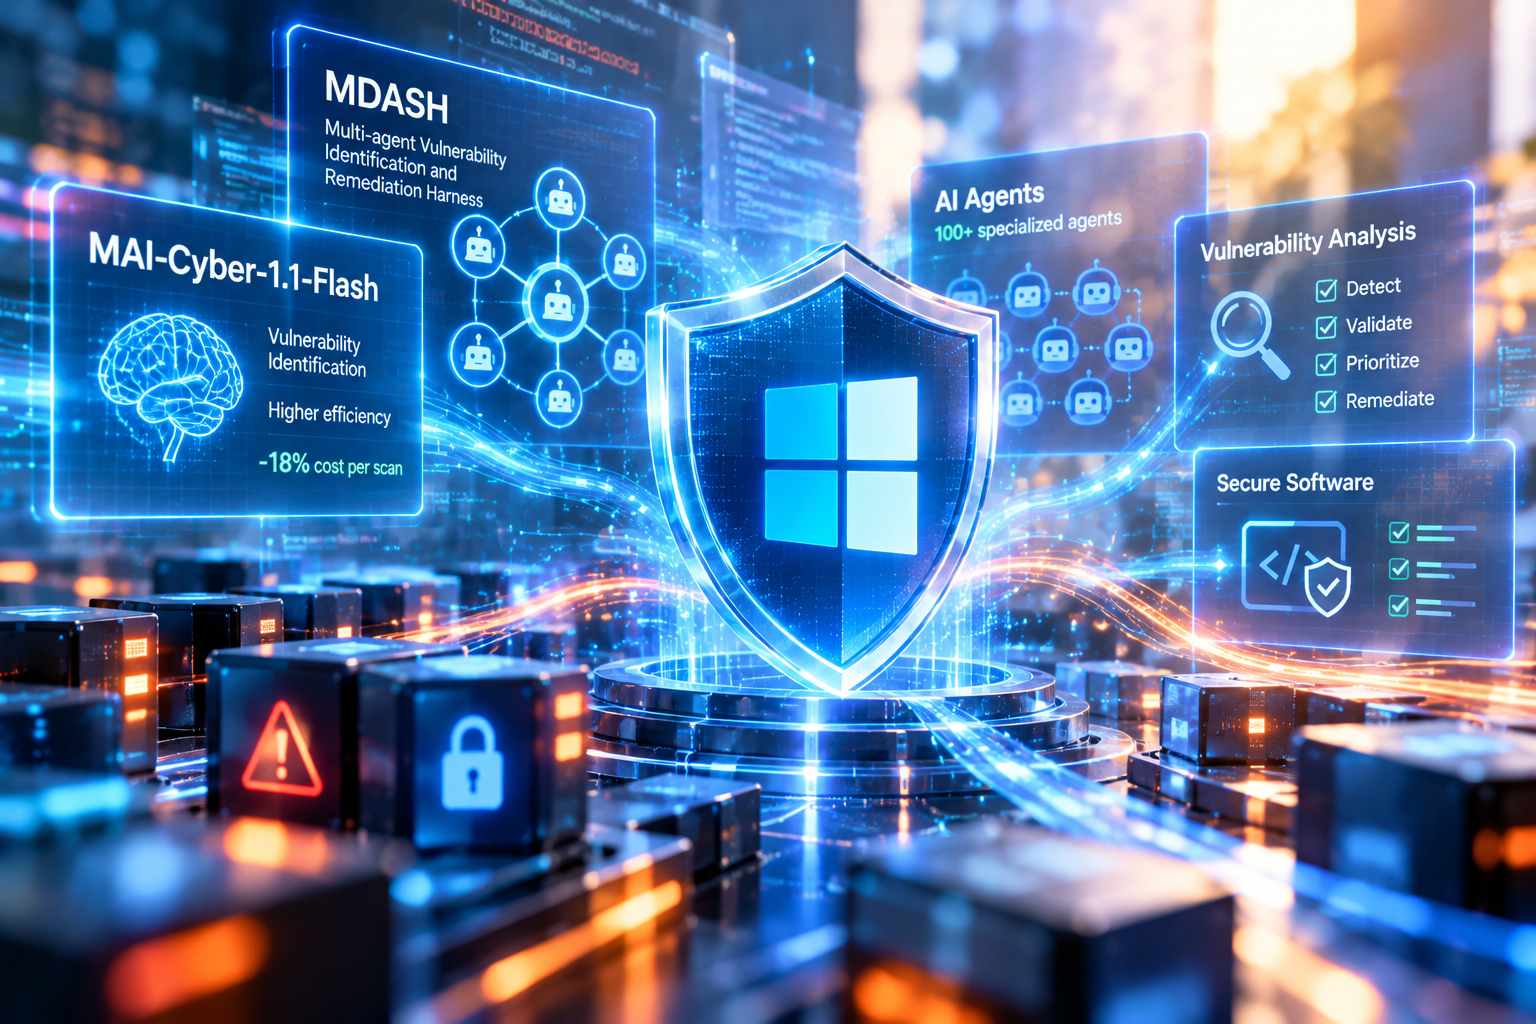
Microsoft ha presentato MAI-Cyber-1.1-Flash, una nuova versione del proprio modello di intelligenza artificiale specializzato nell’identificazione delle vulnerabilità informatiche, integrata nell’ambiente multi-agente MDASH (Multi-agent Vulnerability Identification and Remediation Harness). Annunciato il 27 ottobre 2026, il modello è stato sviluppato per migliorare l’efficienza delle attività automatizzate di analisi della sicurezza, mantenendo prestazioni di rilevamento comparabili a quelle della precedente versione MAI-Cyber-1-Flash. Secondo i risultati delle valutazioni interne condotte da Microsoft, il nuovo modello permette di ridurre del 18% il costo medio necessario a completare una scansione delle vulnerabilità, grazie a una maggiore efficienza nell’elaborazione delle richieste e nella distribuzione dei compiti tra i componenti del sistema. Il miglioramento riguarda l’intero processo di analisi eseguito attraverso MDASH e non soltanto il costo unitario di inferenza del modello linguistico. L’azienda ha infatti concentrato lo sviluppo sulla possibilità di affidare una quota più ampia delle operazioni a un modello specializzato e meno oneroso, limitando il ricorso a sistemi di dimensioni maggiori alle attività che richiedono capacità di ragionamento particolarmente avanzate.
MAI-Cyber-1.1-Flash rappresenta un’evoluzione diretta di MAI-Cyber-1-Flash, introdotto nell’agosto 2026 come componente specializzato della piattaforma MDASH. La precedente generazione era già stata progettata per individuare vulnerabilità complesse all’interno di basi di codice articolate, utilizzando un’architettura nella quale modelli linguistici, strumenti di analisi e dati di sicurezza Microsoft collaborano durante l’esecuzione delle scansioni. La nuova versione riprende questa impostazione e interviene sull’efficienza del modello, aumentando la quantità di lavoro che può essere svolta senza ricorrere continuamente a sistemi più grandi e costosi. Mustafa Suleyman, responsabile di Microsoft AI, ha indicato un miglioramento del 20% nell’efficienza dei token, mantenendo risultati qualitativi analoghi a quelli precedenti. Il dato descrive una maggiore efficienza nell’utilizzo delle risorse di elaborazione linguistica, mentre la riduzione del 18% del costo per scansione rappresenta il risultato economico rilevato sull’intero workflow di individuazione delle vulnerabilità. Le due percentuali non sono direttamente equivalenti, poiché il costo complessivo dipende anche dall’orchestrazione degli agenti, dagli strumenti utilizzati e dalla distribuzione delle operazioni tra i modelli.
MDASH utilizza un’architettura multi-modello e multi-agente che coordina oltre 100 agenti AI specializzati nelle differenti fasi di identificazione, verifica e gestione delle vulnerabilità software. Gli agenti possono esaminare componenti del codice, valutare possibili condizioni di errore e raccogliere evidenze relative a vulnerabilità potenzialmente sfruttabili, utilizzando strumenti e informazioni tecniche messi a disposizione dalla piattaforma. Il sistema combina le capacità di ragionamento dei modelli con il patrimonio informativo Microsoft, comprendente dati storici sulle minacce, sulle vulnerabilità realmente sfruttate e sulle procedure di mitigazione. Questa struttura consente di assegnare attività differenti a modelli con caratteristiche computazionali diverse, evitando di utilizzare indiscriminatamente i sistemi più potenti per operazioni che possono essere svolte efficacemente da modelli più piccoli. Nell’architettura presentata con MAI-Cyber-1-Flash, il modello specializzato è stato progettato per gestire fino al 90% dei compiti di MDASH, riservando il restante 10%, costituito dalle attività particolarmente complesse, a modelli di dimensioni maggiori come GPT-5.4. L’introduzione di MAI-Cyber-1.1-Flash prosegue questa strategia, aumentando l’efficienza della componente specializzata senza modificare necessariamente la struttura generale del processo di scansione.
Le valutazioni effettuate da Microsoft hanno confrontato MAI-Cyber-1.1-Flash con MAI-Cyber-1-Flash utilizzando la stessa suite interna di prove per la scansione delle vulnerabilità attraverso MDASH. Il nuovo modello ha ottenuto prestazioni considerate comparabili alla generazione precedente, con un costo inferiore del 18% per ogni scansione completata. Il risultato indica che l’ottimizzazione non è stata ottenuta semplicemente riducendo la quantità di analisi effettuata, ma cercando di preservare la capacità del sistema di individuare problemi di sicurezza rilevanti. Microsoft non ha tuttavia pubblicato, in occasione dell’annuncio, una descrizione completa della composizione del set di valutazione, dei costi assoluti delle scansioni o delle metriche dettagliate utilizzate per definire l’equivalenza delle prestazioni. Le percentuali dichiarate devono quindi essere interpretate come risultati ottenuti nelle condizioni sperimentali interne dell’azienda, senza estenderle automaticamente a qualsiasi infrastruttura software o tipologia di vulnerabilità. La misurazione del costo per scansione, anziché del solo consumo del modello, permette comunque di valutare l’efficienza del sistema nel suo complesso, comprendendo le interazioni tra i diversi agenti coinvolti.
L’aggiornamento arriva dopo una crescita significativa dell’utilizzo dei modelli MAI Cyber da parte dei clienti MDASH. Microsoft ha comunicato che l’adozione delle configurazioni basate sui propri modelli specializzati è raddoppiata nell’arco degli ultimi 30 giorni, raggiungendo una quota prossima al 50% delle scansioni complessive effettuate attraverso la piattaforma. I dati si riferiscono a migliaia di scansioni eseguite da centinaia di clienti e mostrano un progressivo spostamento dalle configurazioni basate esclusivamente su modelli OpenAI verso quelle che comprendono i modelli MAI Cyber sviluppati direttamente da Microsoft. L’andamento comunicato da Suleyman indica il passaggio da una quota prossima al 25% a circa il 50%, mentre il comunicato aziendale conferma che i modelli MAI Cyber rappresentano ormai quasi la metà delle scansioni MDASH. Il dato descrive la distribuzione delle configurazioni utilizzate e non implica che MAI-Cyber-1.1-Flash, appena introdotto, abbia già eseguito autonomamente metà delle scansioni della piattaforma.
Un altro indicatore riguarda la continuità di utilizzo dopo la prima esperienza con il profilo MAI-Cyber-1-Flash. Secondo Microsoft, tra i clienti che hanno avviato una prima scansione con questa configurazione, quasi nove scansioni successive su dieci vengono effettuate nuovamente utilizzando il profilo MAI anziché quello basato esclusivamente sui modelli OpenAI. La percentuale viene presentata come indicatore della preferenza operativa per il modello specializzato, una volta introdotto nel processo di lavoro. Il mantenimento della stessa configurazione permette alle organizzazioni di proseguire le attività di analisi senza modificare radicalmente le procedure già adottate, mentre l’aggiornamento alla versione 1.1 Flash interviene sull’efficienza della componente AI utilizzata. La diffusione della tecnologia comprende anche grandi organizzazioni internazionali, incluse imprese Fortune 500, che utilizzano MDASH per attività di valutazione e gestione delle vulnerabilità all’interno delle proprie infrastrutture software.
La disponibilità di MAI-Cyber-1.1-Flash è limitata ai clienti verificati e autorizzati a utilizzare MDASH. Il modello non viene presentato come un sistema liberamente accessibile per eseguire scansioni su infrastrutture di terzi, ma come un componente di una piattaforma destinata ad attività di sicurezza difensiva. Microsoft applica politiche di utilizzo specifiche e procedure di monitoraggio continuo per controllare l’impiego delle funzionalità, considerando la natura dual-use delle tecnologie capaci di individuare vulnerabilità potenzialmente sfruttabili. I clienti già abilitati possono selezionare il profilo MAI-Cyber-1.1-Flash all’avvio di una nuova scansione, mentre le organizzazioni che non dispongono ancora dell’accesso devono presentare una richiesta di abilitazione. L’integrazione all’interno di MDASH consente di utilizzare il nuovo modello nell’ambiente operativo esistente, mantenendo gli strumenti di orchestrazione, analisi e verifica delle vulnerabilità già disponibili.
L’introduzione di MAI-Cyber-1.1-Flash si inserisce nello sviluppo della famiglia di modelli specialistici Microsoft, progettati per operare in associazione con sistemi applicativi che forniscono strumenti, dati di dominio e procedure automatizzate. Nel caso di MDASH, il risultato dichiarato non consiste nell’aumento isolato delle capacità di ragionamento di un modello generalista, ma nella riduzione delle risorse necessarie a completare un’attività di sicurezza mantenendo prestazioni analoghe a quelle della configurazione precedente. L’architettura permette di riservare i modelli più costosi alle operazioni complesse e di utilizzare i sistemi specializzati per la maggior parte del lavoro, con un’organizzazione che comprende identificazione, validazione e supporto alla correzione delle vulnerabilità. La riduzione del 18% del costo per scansione e l’incremento del 20% dell’efficienza dei token costituiscono quindi due risultati distinti della stessa evoluzione tecnologica, entrambi riferiti al funzionamento del modello all’interno dell’infrastruttura multi-agente Microsoft.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)