
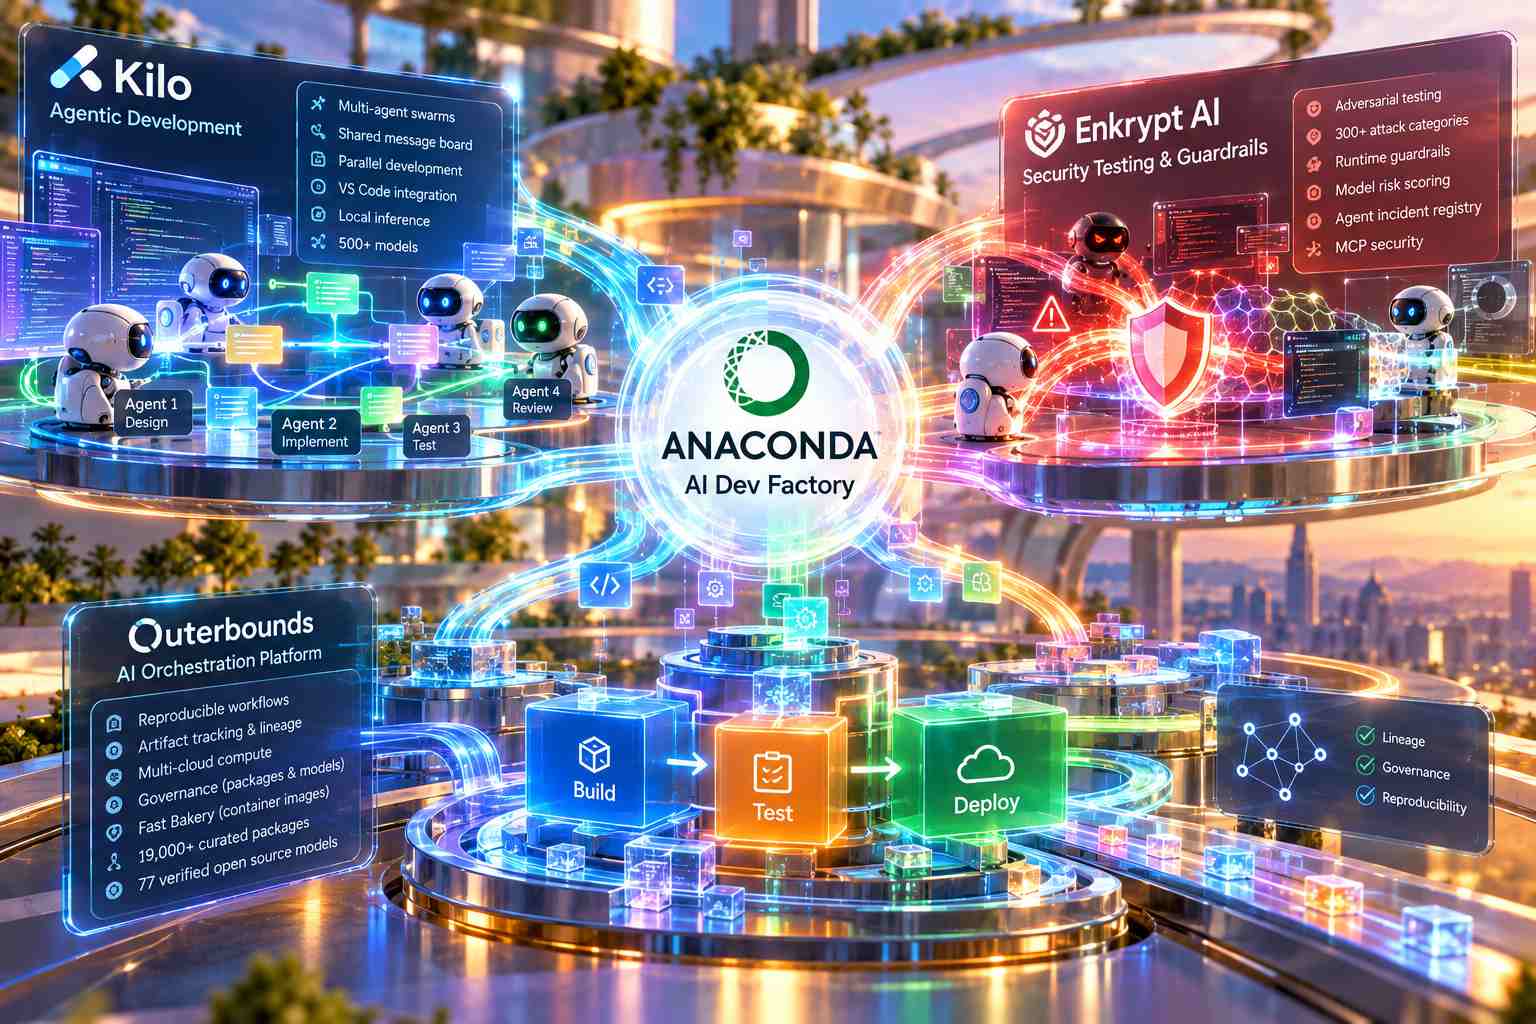
Anaconda ha ampliato la propria piattaforma AI riunendo tecnologie provenienti da Kilo Code, Enkrypt AI e Outerbounds in un’unica architettura che copre sviluppo agentico, security testing, controlli runtime e orchestrazione dei workflow in produzione. La società definisce questo insieme AI Dev Factory e lo presenta come un tentativo di collegare fasi che nei normali stack AI vengono spesso gestite attraverso strumenti indipendenti: il luogo nel quale gli agenti scrivono e modificano software, il livello nel quale i loro comportamenti vengono sottoposti ad attacchi e verifiche di sicurezza e l’ambiente nel quale i workflow risultanti vengono infine distribuiti ed eseguiti. Il problema diventa particolarmente rilevante quando non opera un singolo agente ma uno swarm composto da più sistemi autonomi che lavorano in parallelo e dispongono di strumenti in grado di interagire con codice, dati e infrastrutture reali.
La componente Kilo affronta il coordinamento fra gli agenti. Uno swarm distribuisce parti correlate dello stesso compito su più agenti: uno può analizzare il design di un sistema di autenticazione, un altro implementare una componente, un terzo scrivere i test. Per evitare che ciascuno lavori in isolamento, una sessione principale e gli agenti discendenti condividono una message board comune. Gli agenti possono pubblicare risultati e leggere in tempo reale quelli inseriti dagli altri senza attendere che tutte le sottoattività siano terminate. Un agente incaricato dei test può quindi apprendere immediatamente che un altro ha modificato una decisione relativa all’autenticazione e adattare il proprio lavoro, invece di costruire una suite basata su presupposti già superati. Kilo sostiene che le prime valutazioni interne mostrino una riduzione del lavoro duplicato e, di conseguenza, del consumo di token, ma non ha diffuso dati quantitativi che permettano di misurare l’entità di questo effetto.
La message board non rappresenta però un sistema di autorizzazione o un orchestratore capace di imporre automaticamente le decisioni agli agenti. I messaggi non possono risvegliare, riprendere oppure approvare l’esecuzione di un agente e indicazioni consultive come hold o veto non ne bloccano automaticamente l’attività. Tutti gli agenti partecipanti possono consultare l’intera cronologia della board, ma la condivisione dell’informazione deve quindi essere distinta dall’applicazione di veri controlli sulle capacità operative. Il sistema migliora il coordinamento, ma non sostituisce permessi, policy e meccanismi in grado di impedire tecnicamente l’esecuzione di determinate azioni.
Anaconda colloca i workflow Kilo direttamente all’interno di VS Code e supporta il lavoro parallelo attraverso worktree, consentendo agli agenti di modificare parti differenti di un progetto senza interferire necessariamente sulla stessa copia di lavoro. Contestualmente è stato presentato Kilo Desktop in beta, ambiente che combina attività di software engineering, data science e gestione degli ambienti Python. Kilo Desktop offre accesso a più di 500 modelli e comprende anche inferenza locale, permettendo quindi di utilizzare modelli eseguiti direttamente sulla macchina anziché dipendere esclusivamente da endpoint remoti.
La componente di sicurezza proviene da Enkrypt AI e introduce un sistema di adversarial testing destinato a modelli, agenti e integrazioni basate sul Model Context Protocol. Anaconda indica più di 300 categorie di attacco utilizzate nel processo di valutazione. L’elemento distintivo del red teaming autonomo consiste nel fatto che gli attacchi non vengono eseguiti semplicemente come una libreria statica di prompt. Il sistema parte da pattern conosciuti, formula un’ipotesi sulla vulnerabilità del target, esegue il tentativo, analizza il risultato e sceglie autonomamente quale strategia adottare in seguito. Se un modello rifiuta una determinata richiesta, per esempio, l’agente di red teaming può cambiare tecnica anziché limitarsi a inviare una parafrasi dello stesso attacco.
Il processo conserva memoria della sessione per evitare di ripetere strategie già risultate inefficaci e può esplorare contemporaneamente più linee di attacco. I test vengono eseguiti all’interno dell’ambiente del cliente e adattati al threat model dello specifico deployment. La scelta è particolarmente rilevante per agenti che utilizzano strumenti e recuperano informazioni da fonti esterne, perché la vulnerabilità non deve necessariamente manifestarsi come una risposta testuale pericolosa. Un contenuto recuperato può includere un’istruzione nascosta capace di influenzare una tool call successiva, inducendo l’agente a leggere dati, utilizzare credenziali o eseguire un’azione che il normale controllo del testo generato non rileverebbe. Il testing deve quindi analizzare catene di comportamento, verificando quali fonti l’agente consideri affidabili e quali azioni vengano prodotte a valle dell’informazione ricevuta.
Il red teaming opera prima o durante il processo di validazione, mentre i Guardrails di Enkrypt AI affrontano un problema differente: impedire che un comportamento rischioso venga effettivamente eseguito quando l’agente sta funzionando in produzione. I guardrail sono progettati per approvare, modificare oppure bloccare azioni potenzialmente pericolose relative ad agenti, strumenti, sistemi RAG e connessioni MCP. Le categorie citate comprendono prompt injection, tool action non sicure, violazioni dei confini dei privilegi ed esfiltrazione di dati sensibili. Le decisioni del livello di controllo vengono registrate in forma verificabile, in modo che possano essere utilizzate non soltanto per prevenire un incidente ma anche per ricostruire successivamente perché un’azione sia stata consentita, modificata o bloccata.
L’espansione comprende inoltre model risk score integrati direttamente in Kilo e un Agent Incident Registry che raccoglie incidenti pubblici documentati e accompagnati dalle relative fonti. Queste informazioni possono essere utilizzate per orientare la scelta dei modelli e stabilire priorità nei test, ma Anaconda non le presenta come certificazioni automatiche della sicurezza di uno specifico deployment. Un modello con un determinato risk score o l’assenza di incidenti noti non garantisce infatti che una particolare configurazione, combinata con strumenti, dati e autorizzazioni differenti, non introduca vulnerabilità nuove.
Anaconda accompagna la presentazione con alcuni dati relativi alla diffusione degli swarm e alla sicurezza delle implementazioni MCP. Secondo un’indagine realizzata dall’azienda, il 63% degli sviluppatori AI-native intervistati starebbe passando verso qualche forma di architettura swarm. La società cita inoltre una ricerca di Enkrypt AI nella quale sarebbero state individuate vulnerabilità nel 73% di 25.264 server MCP analizzati durante un periodo di quattro mesi. Si tratta però di dati riferiti rispettivamente agli intervistati e ai server inclusi nelle analisi delle aziende, non di una misura statisticamente universale dell’intero mercato degli agenti o di tutte le implementazioni MCP esistenti.
La terza componente della AI Dev Factory riguarda ciò che avviene una volta che il software esce dall’ambiente di sviluppo. L’AI Orchestration Platform di Anaconda, precedentemente conosciuta come Outerbounds, gestisce esecuzioni riproducibili dei workflow, artifact tracking e lineage, accesso a capacità di calcolo su cloud differenti e governance applicata sia ai package sia ai modelli. Lo scopo è mantenere una relazione verificabile fra un risultato e l’ambiente che l’ha prodotto, in modo che sia possibile ricostruire quale modello, versione di una dipendenza o policy fosse attiva in una determinata esecuzione. Quando il comportamento di un workflow cambia, il lineage consente quindi di confrontare le versioni e individuare più facilmente quale componente sia cambiata.
L’aggiornamento di ottobre introduce accesso nativo agli artifact governati direttamente dai workflow di orchestrazione e comprende Fast Bakery, strumento destinato alla costruzione di container image partendo da dipendenze conda e PyPI, comprese librerie native che normalmente rendono più complessa la riproducibilità degli ambienti. Anaconda indica inoltre un catalogo ampliato con oltre 19.000 package curati e 77 modelli open source sottoposti a verifica. La piattaforma estende così il ruolo storico dell’azienda, tradizionalmente legato alla distribuzione Python e alla gestione dei package, verso uno stack nel quale agenti collaborano durante lo sviluppo, sistemi autonomi ne testano il comportamento in modo avversariale, guardrail intervengono durante l’esecuzione e strumenti di orchestrazione conservano la tracciabilità di modelli, dipendenze, artifact e workflow utilizzati in produzione.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)