
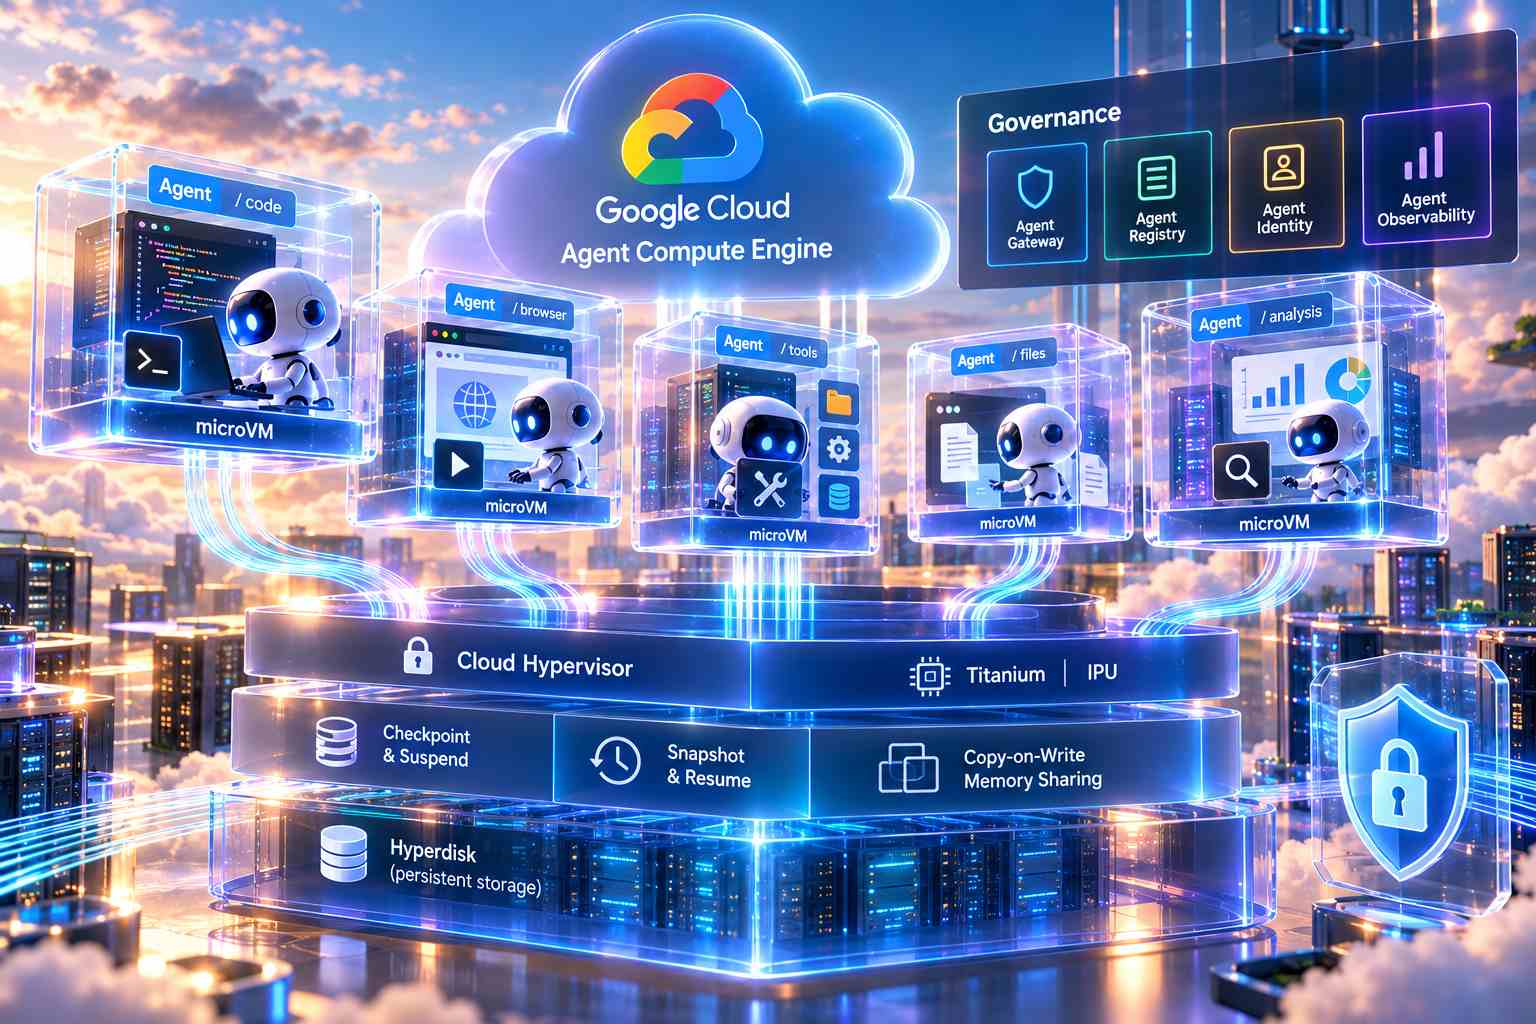
Google Cloud ha presentato durante gli eventi AGNTCon e MCPCon, Agent Compute Engine, un’infrastruttura di esecuzione progettata specificamente per ospitare agenti di intelligenza artificiale attraverso ambienti virtualizzati, isolati e gestibili su larga scala. Il servizio affronta le esigenze computazionali dei sistemi agentici, che si distinguono dalle tradizionali applicazioni di inferenza perché non si limitano a generare risposte, ma eseguono codice, interagiscono con strumenti esterni, controllano browser, modificano file e coordinano sequenze operative articolate in più fasi. Queste caratteristiche richiedono ambienti di esecuzione capaci di mantenere uno stato operativo, interrompere temporaneamente l’attività e riprenderla senza perdere le informazioni necessarie, applicando contemporaneamente controlli di sicurezza alle operazioni potenzialmente rischiose. Agent Compute Engine è già utilizzato internamente per l’esecuzione di Gemini come agente destinato ad attività lavorative e dovrebbe essere distribuito ai clienti attraverso una versione preview nei prossimi mesi. L’architettura assegna a ogni sessione agentica una micro macchina virtuale dedicata, o microVM, dotata di un proprio kernel guest e di privilegi root circoscritti all’ambiente virtualizzato. L’isolamento tra le diverse sessioni viene gestito attraverso Cloud Hypervisor, evitando che il codice eseguito da un agente possa accedere direttamente agli ambienti appartenenti ad altri processi agentici.
Il modello di sicurezza combina isolamento virtualizzato, protezioni infrastrutturali e separazione tra l’ambiente responsabile delle decisioni dell’agente e quello che ne esegue materialmente i comandi. Google utilizza l’architettura hardware Titanium e le Infrastructure Processing Unit (IPU) per rafforzare la separazione delle risorse e il controllo delle operazioni. L’accesso ai sistemi esterni viene regolato attraverso proxy e verifiche delle policy, progettati per limitare l’esposizione di credenziali, informazioni riservate e risorse aziendali. Questa struttura è particolarmente rilevante per la gestione delle minacce derivanti da prompt injection, nelle quali istruzioni malevole contenute in documenti, pagine web o altri materiali elaborati dagli agenti potrebbero indurli a effettuare operazioni non autorizzate. Un elemento centrale dell’architettura consiste nella separazione tra harness e sandbox: l’harness, responsabile dell’invocazione del modello e dell’organizzazione delle attività, opera all’esterno dell’ambiente isolato, mentre la microVM riceve ed esegue i comandi necessari, incluse istruzioni di shell, operazioni sul codice e attività svolte attraverso il browser. Questa distinzione permette di delimitare il contesto nel quale vengono eseguite le azioni e di sottoporle a controlli senza concedere all’ambiente operativo accesso indiscriminato alle componenti di orchestrazione. Le protezioni sono progettate per ridurre la superficie di attacco e limitare le conseguenze di eventuali istruzioni malevole, senza presupporre l’eliminazione assoluta di ogni rischio.
Agent Compute Engine introduce inoltre una modalità di amministrazione delle risorse adattata al funzionamento discontinuo degli agenti autonomi. Durante l’esecuzione di un workflow, infatti, un agente può alternare brevi periodi di attività computazionale a intervalli nei quali attende la risposta del modello, il completamento di uno strumento o un nuovo intervento dell’utente. Mantenere una macchina virtuale pienamente attiva durante queste attese comporterebbe un consumo di risorse sproporzionato rispetto al carico effettivamente svolto. Per questa ragione il sistema prevede il salvataggio dello stato della microVM attraverso checkpoint e la successiva sospensione dell’ambiente quando l’agente non deve eseguire operazioni. Alla ripresa del workflow, uno snapshot permette di ricostruire l’ambiente operativo senza ripetere integralmente la fase di inizializzazione. Ulteriori ottimizzazioni riguardano la condivisione della memoria attraverso il meccanismo copy-on-write, che permette a più microVM basate sul medesimo modello di sistema operativo di condividere le pagine non modificate, creando copie separate soltanto quando è necessario scrivere nuovi dati. Ogni ambiente può inoltre collegarsi a Hyperdisk, il servizio di archiviazione persistente di Google Cloud, per conservare i dati operativi e mantenere le informazioni necessarie alla prosecuzione delle attività.
Parallelamente al servizio gestito, Google ha introdotto Agent Substrate, un ambiente di esecuzione open source destinato alle organizzazioni che intendono distribuire agenti su infrastrutture basate su Kubernetes. Agent Substrate supporta l’isolamento attraverso microVM o sandbox gVisor ed è progettato per integrarsi con diversi framework agentici, tra cui Claude Code, OpenClaw e Hermes. Il sistema consente quindi di applicare un modello di esecuzione isolato anche a strumenti sviluppati al di fuori dell’ecosistema Google. Nei benchmark interni realizzati con Agent Substrate, Google ha misurato la gestione di 200.000 agenti e una capacità di elaborare 500 attivazioni al secondo, con tempi di sospensione e ripresa inferiori a 500 millisecondi. L’infrastruttura avrebbe inoltre raggiunto una densità computazionale fino a dieci volte superiore rispetto agli approcci tradizionali utilizzati come riferimento nei test. Questi valori rappresentano risultati dichiarati da Google nelle condizioni sperimentali considerate e non devono essere interpretati come prestazioni garantite per ogni configurazione o carico di lavoro. La disponibilità di Agent Substrate permette di affrontare il problema dell’isolamento operativo attraverso uno strumento compatibile con piattaforme di orchestrazione già diffuse negli ambienti enterprise.
La componente di esecuzione viene affiancata dall’ampliamento dei sistemi di governance destinati alla gestione centralizzata degli agenti aziendali. Google Cloud individua in Agent Gateway, Agent Registry, Agent Identity e Agent Observability le componenti necessarie per controllare l’accesso ai modelli, organizzare le risorse disponibili, verificare le identità operative e monitorare le attività eseguite. Il sistema di governance comprende il controllo delle autorizzazioni, la prevenzione dell’utilizzo improprio dei privilegi e la riduzione dei rischi di trasferimento non autorizzato delle informazioni. Sono previste ulteriori funzionalità per il monitoraggio del consumo dei token e l’instradamento delle richieste verso modelli differenti, oltre a integrazioni con i sistemi di gestione delle identità e degli accessi di Ping Identity, SailPoint e Saviynt. L’insieme delle componenti presentate definisce un’architettura nella quale l’esecuzione dei processi agentici, l’isolamento delle sessioni, la persistenza dello stato e l’applicazione delle policy vengono trattati come funzioni infrastrutturali distinte ma coordinate. L’obiettivo tecnico è consentire l’esecuzione concorrente di un numero elevato di agenti autonomi, conservando la possibilità di sospendere le sessioni inattive, ripristinarne rapidamente il contesto e limitare l’accesso alle risorse aziendali sulla base delle autorizzazioni effettivamente assegnate.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)