
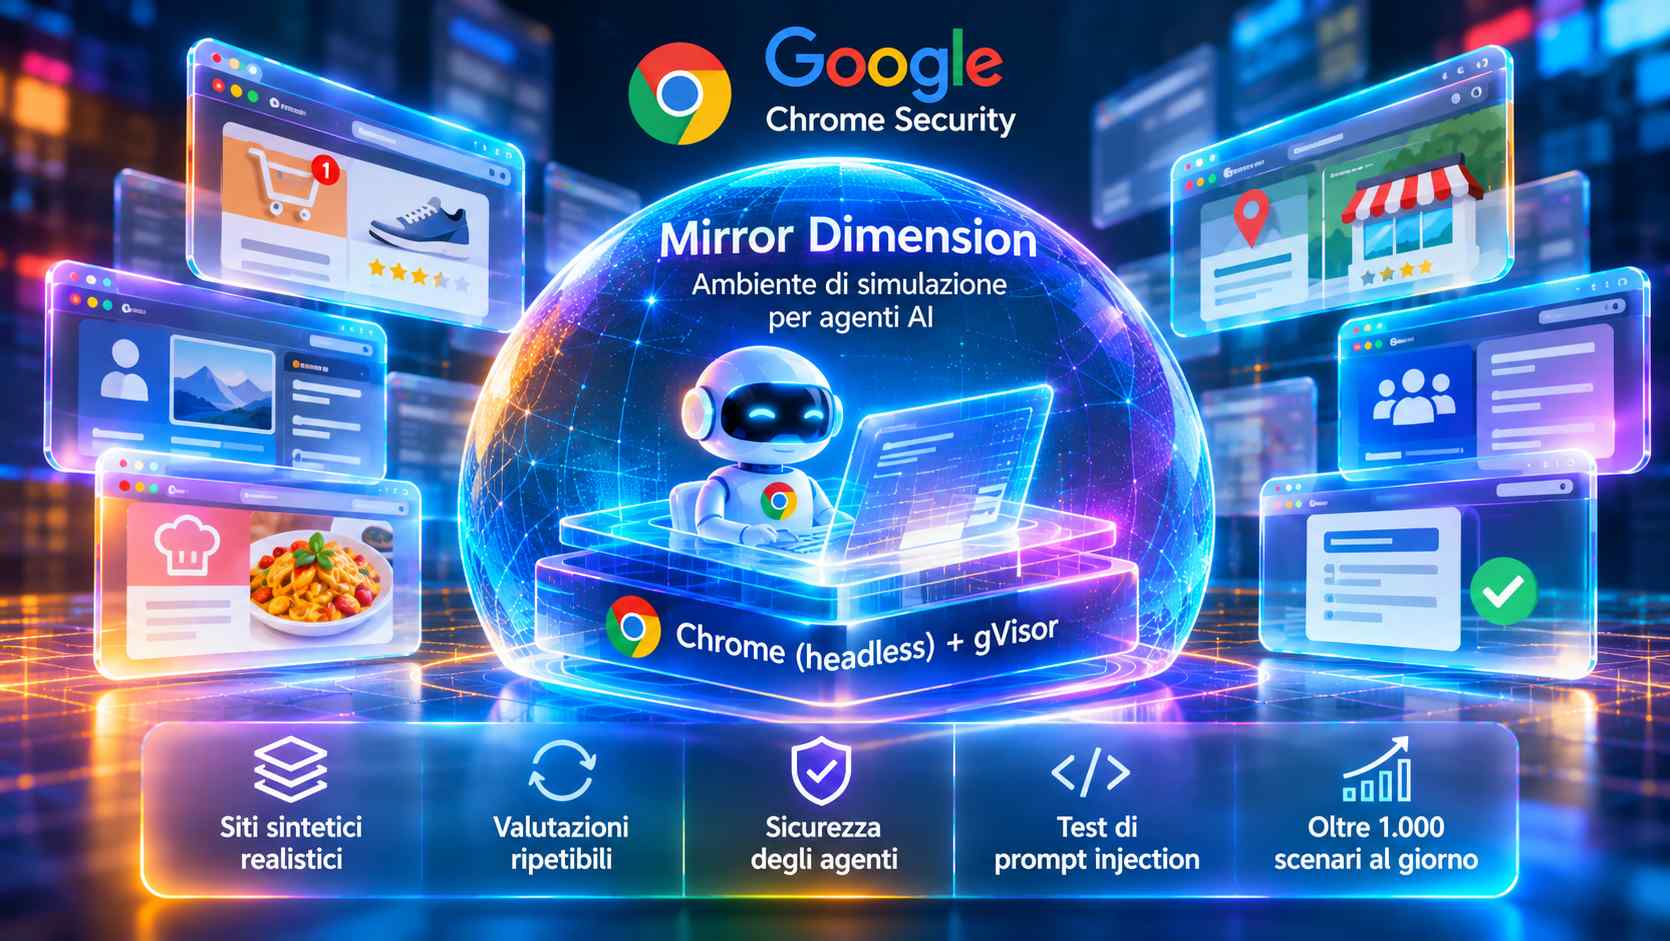
Il gruppo Chrome Security di Google ha presentato Mirror Dimension, un’infrastruttura di simulazione progettata per l’addestramento e la valutazione degli agenti di intelligenza artificiale in grado di interagire autonomamente con le interfacce web. L’ambiente riproduce migliaia di siti internet sintetici, attraverso i quali è possibile eseguire attività di navigazione, consultazione, compilazione di moduli e interazione con applicazioni software senza coinvolgere i servizi effettivamente disponibili sulla rete pubblica. La tecnologia viene utilizzata per verificare i meccanismi di sicurezza degli agenti associati alla funzionalità Auto Browse di Chrome, ricreando percorsi operativi sufficientemente realistici da consentire la valutazione del comportamento dei modelli durante lo svolgimento di attività articolate in più passaggi.
L’infrastruttura affronta una delle principali problematiche associate alla valutazione degli agenti autonomi, rappresentata dall’impossibilità di garantire la ripetibilità delle condizioni operative quando le verifiche vengono effettuate direttamente su internet. I contenuti delle pagine, le interfacce e le informazioni disponibili possono infatti modificarsi tra un’esecuzione e quella successiva, mentre le operazioni di scrittura effettuate dagli agenti potrebbero produrre conseguenze sui sistemi reali. Mirror Dimension assegna a ciascuna sessione di valutazione un ambiente iniziale controllato, nel quale le modifiche effettuate durante un’esecuzione non vengono trasferite a quella successiva. Il sistema è inoltre progettato per limitare il fenomeno dell’eval awareness, che si verifica quando un modello identifica elementi riconducibili a un ambiente di valutazione e modifica conseguentemente il proprio comportamento.
La navigazione avviene attraverso un’istanza headless di Chrome eseguita all’interno di una sandbox basata su gVisor. Le richieste indirizzate a domini internet familiari vengono intercettate dall’infrastruttura isolata e inoltrate a un proxy locale, che restituisce le corrispondenti versioni sintetiche delle pagine. Per consentire il funzionamento delle connessioni HTTPS, il sistema utilizza certificati TLS generati dinamicamente e associati a un’autorità di certificazione radice installata nell’ambiente controllato. Questa configurazione permette agli agenti di utilizzare indirizzi web apparentemente ordinari senza effettuare connessioni con i servizi pubblici. Google precisa che l’installazione dell’autorità di certificazione è resa possibile dal controllo amministrativo esercitato sull’ambiente di simulazione e non rappresenta una modifica delle protezioni normalmente applicate da Chrome sui dispositivi degli utenti.
La generazione dei siti sintetici viene effettuata attraverso un’architettura multi-agente che comprende componenti dedicati alla ricerca, allo sviluppo delle interfacce e alla revisione del software. Partendo dalla definizione delle attività che dovranno essere svolte dagli agenti di navigazione, il sistema produce specifiche funzionali, risorse grafiche e codice HTML, CSS e JavaScript. Gli agenti incaricati della verifica utilizzano Chrome DevTools for Agents per esaminare le interfacce renderizzate, effettuare operazioni di navigazione, controllare la validazione dei moduli, individuare errori JavaScript e verificare il comportamento delle pagine in differenti configurazioni dello schermo. Tra gli ambienti riprodotti figurano piattaforme di commercio elettronico, servizi locali, social network e siti dedicati alla consultazione di ricette.
Mirror Dimension viene impiegato anche per automatizzare le attività di red teaming relative agli attacchi di prompt injection indiretta, nei quali contenuti provenienti da una pagina possono indurre l’agente a interpretare istruzioni estranee alla richiesta dell’utente. L’infrastruttura consente di sottoporre a verifica differenti componenti dell’interfaccia, comprendenti immagini, contenuti testuali, informazioni di accessibilità e risposte strutturate degli strumenti WebMCP, mantenendo invariato l’indirizzo visualizzato dal browser. Secondo Google, la procedura automatizzata permette di produrre oltre mille scenari di verifica potenziali al giorno per ciascun ingegnere della sicurezza, corrispondenti a una capacità superiore di oltre trenta volte rispetto alla preparazione manuale delle prove. L’implementazione è attualmente focalizzata sugli agenti di navigazione, ma l’architettura potrebbe essere estesa anche agli agenti generalisti dedicati alla programmazione.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)