
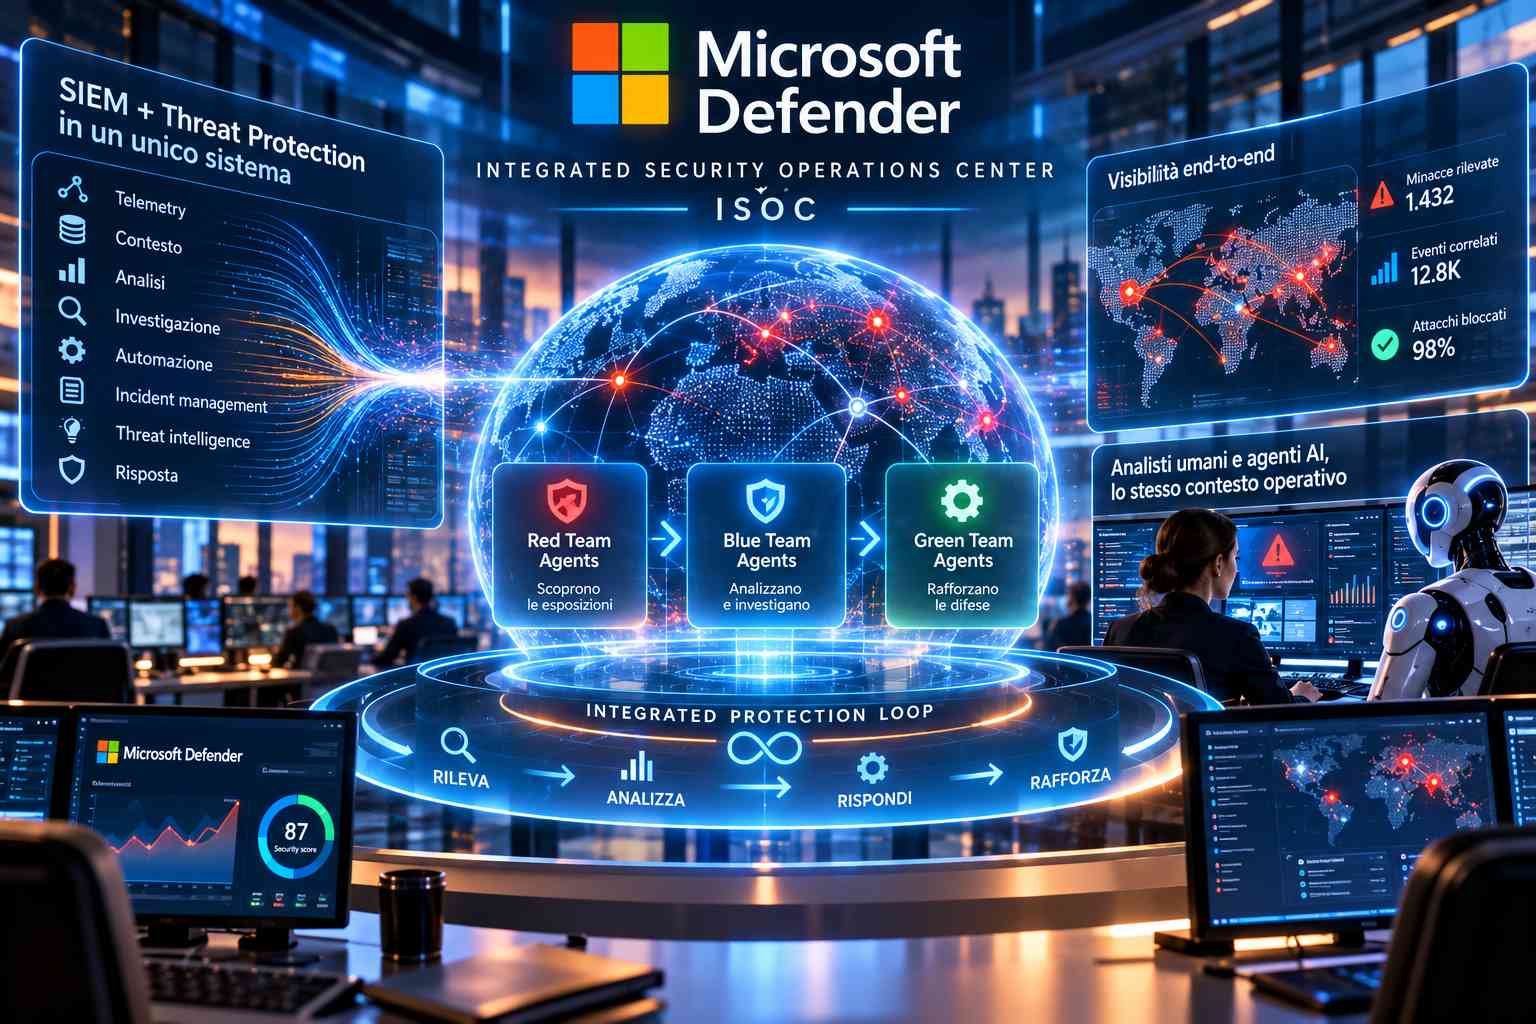
Microsoft ha introdotto in Microsoft Defender il nuovo Integrated Security Operations Center, o ISOC, una base unificata progettata per riunire Security Information and Event Management e protezione dalle minacce all’interno dello stesso sistema e creare un ambiente operativo comune per analisti umani e agenti AI. L’obiettivo è superare un’architettura nella quale raccolta dei segnali, analisi degli eventi, threat protection, investigazione e risposta sono distribuite tra strumenti e livelli separati che devono poi essere integrati manualmente. Secondo Microsoft, questo modello diventa sempre meno sostenibile in uno scenario nel quale anche gli attaccanti utilizzano agenti per automatizzare attività su larga scala e un singolo operatore può eseguire operazioni che in passato richiedevano interi team. ISOC viene quindi presentato come una fondazione condivisa capace di offrire a persone e agenti la stessa visibilità, lo stesso contesto e gli stessi controlli attraverso l’intero ambiente digitale, eliminando la necessità di costruire un ulteriore livello agentico separato sopra sistemi SIEM e di protezione indipendenti. La nuova architettura è disponibile in preview dal 23 settembre 2026 e nasce con l’obiettivo di permettere ai team SOC di organizzare il lavoro attorno agli outcome di sicurezza anziché attorno ai confini tra prodotti differenti.
ISOC si basa sul cyber stack end-to-end che Microsoft aveva presentato il 27 luglio 2026 insieme a Project Perception, sistema di sicurezza agentica costruito attorno a tre categorie di agenti specializzati. I red team agents analizzano l’ambiente e cercano possibili percorsi di compromissione prima che possano essere sfruttati, i blue team agents investigano segnali e contesto per distinguere gli eventi realmente rilevanti dal rumore operativo, mentre i green team agents intervengono sulle configurazioni e sulle difese per correggere le esposizioni individuate. Lo stack complessivo è articolato in sei livelli: signals and sensors, context, models, harness, agents e actuators. I segnali e i sensori raccolgono la telemetria dall’intero patrimonio digitale, il livello di contesto converte questi dati in una rappresentazione più compatta e utilizzabile dagli agenti, i modelli forniscono capacità di ragionamento e interpretazione, il harness coordina modelli e agenti lungo i workflow operativi, gli agenti eseguono analisi e azioni in modo continuativo e gli actuators trasformano le decisioni in interventi effettivi di protezione. Microsoft indica inoltre che Project Perception utilizza un’architettura multi-model che combina modelli di frontiera e modelli cyber specializzati e che ISOC porta proprio questa struttura all’interno di Defender come base comune per operazioni, protezione e automazione.
Uno dei concetti centrali della nuova architettura è l’integrated protection loop, che sostituisce la tradizionale sequenza lineare di rilevamento, investigazione e risposta con un ciclo continuo nel quale ciò che viene appreso durante un incidente viene riutilizzato immediatamente per rafforzare la protezione precedente alla compromissione. Attack disruption in Microsoft Defender rappresenta uno degli esempi di questo modello: la piattaforma utilizza telemetria, contesto e controlli per osservare un attaccante mentre l’attacco è ancora in corso, interrompere automaticamente alcune attività e anticipare i possibili movimenti successivi. Le informazioni sull’esposizione possono quindi essere riutilizzate quasi in tempo reale per rafforzare policy e controlli, mentre la threat intelligence aiuta a concentrare il sistema sulle minacce considerate più rilevanti per quello specifico ambiente. ISOC porta nativamente nello stesso sistema investigazione, hunting, automazione, incident management, comprensione delle minacce e risposta, eliminando parte del lavoro necessario per correlare manualmente segnali provenienti da fonti diverse e ricostruire il contesto necessario all’azione. Con l’aumento dell’autonomia, il ciclo può assorbire progressivamente una quota maggiore del lavoro ripetitivo di rilevamento e difesa, mentre gli operatori continuano a stabilire priorità, definire gli outcome e intervenire nei passaggi che richiedono giudizio umano.
Per i team SOC, il cambiamento riguarda soprattutto il modo in cui vengono gestiti i confini tra SIEM e sistemi di protezione nativa. Nelle architetture tradizionali, gli analisti devono spesso passare da uno strumento all’altro per correlare eventi, ricostruire la sequenza di un attacco, comprendere quali asset siano coinvolti e infine individuare il controllo più adatto per intervenire. Ogni integrazione introduce latenza, complessità e dipendenze, e gli agenti AI costruiti sopra questi sistemi finiscono per ereditare le stesse frammentazioni. Con ISOC, Microsoft punta invece a rendere segnali, contesto e controlli parte della stessa base operativa, in modo che anche gli agenti possano investigare, ragionare e agire utilizzando direttamente il patrimonio informativo e le capacità di risposta già disponibili in Defender. Questo approccio evita la necessità di progettare separatamente un layer agentico, replicare dati o costruire nuovi meccanismi di orchestrazione tra strumenti diversi, perché l’automazione viene incorporata nello stesso ambiente che raccoglie la telemetria e applica le azioni di protezione.
La nuova architettura riprende quindi il modello introdotto con Project Perception ma lo porta direttamente nel SOC operativo, trasformando Microsoft Defender nel punto in cui telemetria, contesto, modelli e azioni convergono. Gli agenti sono utilizzati soprattutto per fornire velocità e capacità di esecuzione continua, mentre le persone mantengono il controllo su priorità, decisioni e risultati desiderati. Microsoft descrive questa impostazione come una risposta alla crescente automazione delle attività offensive: se gli attaccanti possono usare agent framework per aumentare velocità e scala delle campagne, anche la difesa deve disporre di una piattaforma nella quale rilevamento, investigazione e remediation non siano rallentati da passaggi tra sistemi differenti. ISOC è quindi progettato non come un modulo aggiuntivo ma come fondazione su cui integrare nel tempo ulteriori capacità di protezione e agenti specializzati, facendo convergere automazione e controlli nativi all’interno dello stesso ciclo operativo.
Microsoft ha pubblicato insieme all’annuncio anche una registrazione completa della presentazione e un whitepaper intitolato “Agentic SOC: The new operating model for continuous defense”, dedicato al modello operativo che accompagna ISOC. La disponibilità iniziale è in preview e rappresenta un’estensione diretta della strategia annunciata nei mesi precedenti con lo stack cyber a sei livelli e Project Perception. Il passaggio fondamentale è quindi l’unificazione dei due domini che nei SOC tradizionali restano spesso separati: il SIEM, che raccoglie e correla gli eventi, e la threat protection, che applica controlli e interventi. Con ISOC, Microsoft punta a farli funzionare come un unico sistema nel quale ciò che viene rilevato può alimentare direttamente la protezione e ciò che viene appreso durante la risposta può rafforzare in modo continuo le difese successive.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)