
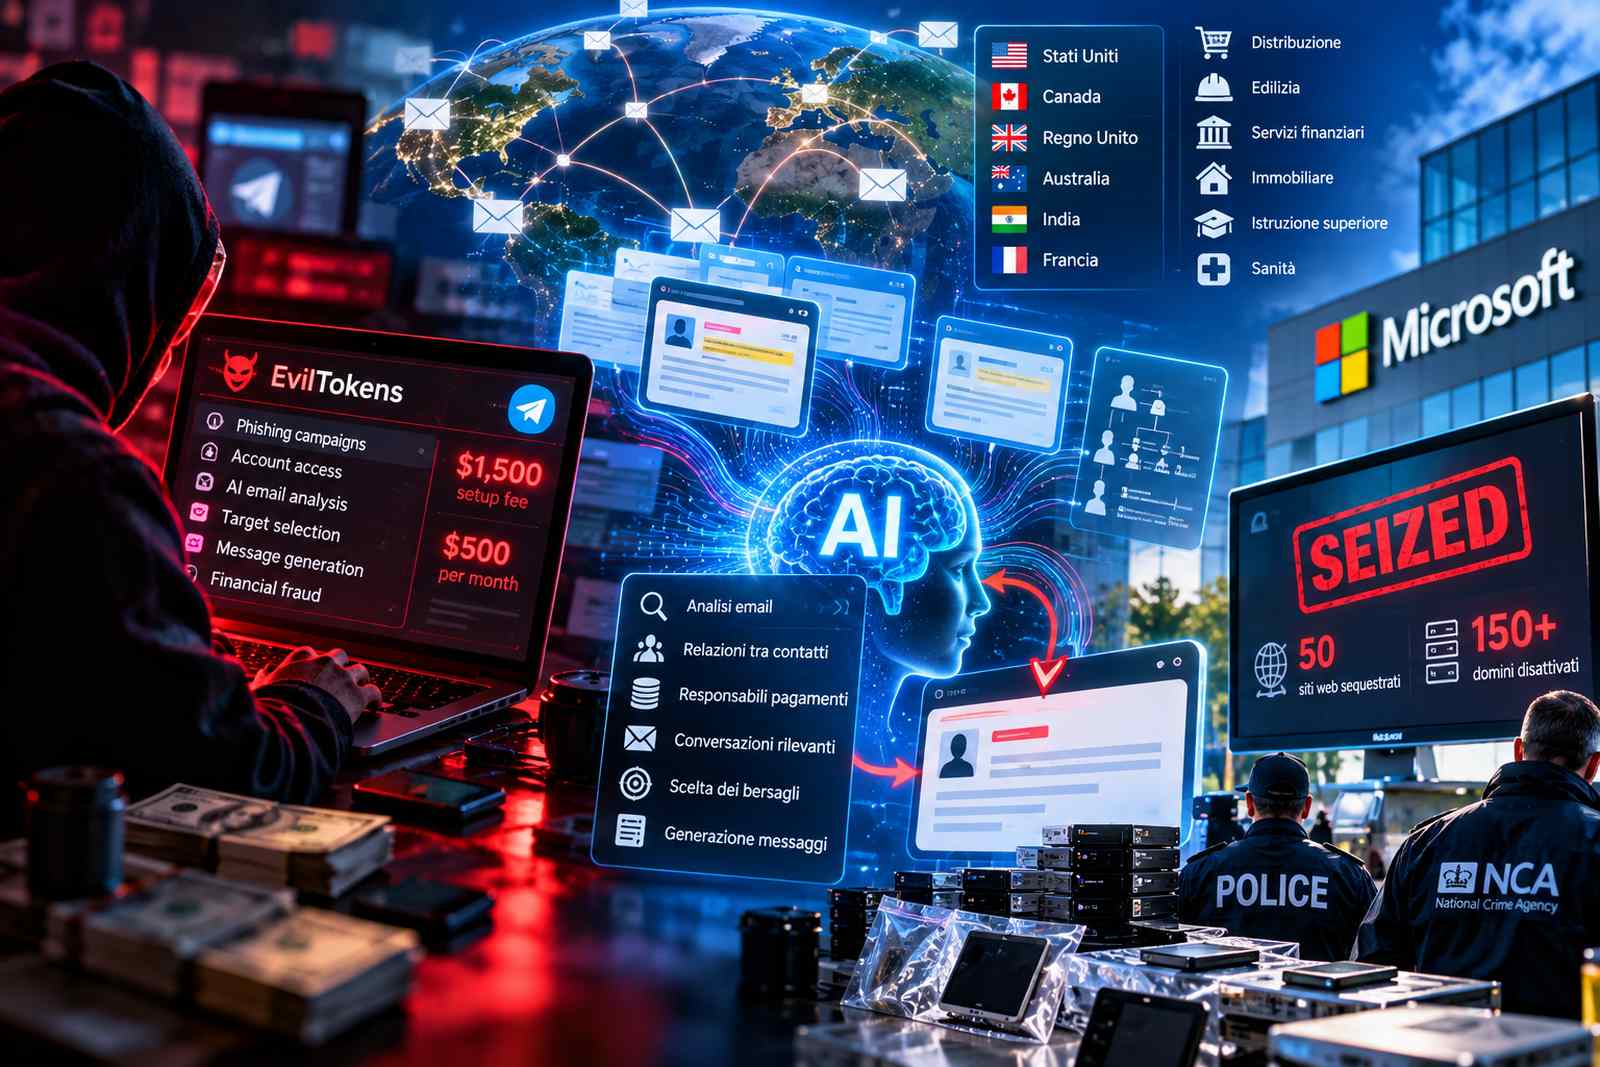
Microsoft ha smantellato EvilTokens, una piattaforma di cybercrime che utilizzava strumenti di intelligenza artificiale in numerose fasi della catena di attacco e che, nel giro di pochi mesi, era stata collegata alla compromissione di oltre 12.000 caselle di posta elettronica appartenenti a più di 10.000 organizzazioni in tutto il mondo. Il servizio era comparso nel febbraio 2026 attraverso un canale Telegram e veniva proposto con una tariffa iniziale di 1.500 dollari e un abbonamento mensile da 500 dollari, configurandosi come una piattaforma completa destinata a semplificare e automatizzare le operazioni necessarie per condurre campagne di intrusione nelle email aziendali. EvilTokens non si limitava infatti a fornire strumenti di phishing, ma integrava diverse funzioni all’interno dello stesso ambiente, permettendo ai criminali di avviare campagne su larga scala, ottenere accesso agli account, analizzare automaticamente il contenuto delle caselle compromesse e individuare le relazioni più interessanti dal punto di vista economico. Le vittime erano distribuite in numerosi Paesi, con le concentrazioni più elevate negli Stati Uniti, in Canada, nel Regno Unito, in Australia, India e Francia, mentre le organizzazioni colpite appartenevano a settori molto differenti, tra cui distribuzione all’ingrosso, edilizia, servizi finanziari, immobiliare, istruzione superiore e sanità.
Uno degli elementi centrali di EvilTokens era un chatbot basato sull’intelligenza artificiale capace di esaminare le email presenti negli account compromessi e ricostruire la struttura delle relazioni interne ed esterne dell’organizzazione. Il sistema poteva identificare contatti fidati, soggetti coinvolti nelle autorizzazioni di pagamento, persone con responsabilità finanziarie e conversazioni nelle quali erano presenti informazioni utili per organizzare una frode. A partire da questi dati, l’intelligenza artificiale aiutava l’attaccante a stabilire quali utenti impersonare, quali bersagli scegliere e quale strategia utilizzare per massimizzare le probabilità di successo, arrivando anche a generare messaggi falsi progettati per imitare interlocutori affidabili e convincere i destinatari a effettuare trasferimenti di denaro o altre operazioni. L’AI non veniva quindi impiegata soltanto per rendere più credibile il testo delle email di phishing, ma anche per analizzare il contesto organizzativo, comprendere i rapporti di fiducia esistenti, individuare i flussi di approvazione finanziaria e suggerire il percorso di frode più promettente. La piattaforma permetteva così di trasformare una casella email compromessa in una fonte strutturata di informazioni operative, riducendo il lavoro manuale necessario per selezionare vittime e costruire campagne di business email compromise.
L’accesso agli account avveniva anche attraverso tecniche di phishing basate sull’autenticazione tramite device code, un meccanismo legittimo normalmente utilizzato per dispositivi che non dispongono di un’interfaccia adatta al login tradizionale, come televisori o altri terminali con sistemi di input limitati. In questo schema il dispositivo genera un codice che l’utente deve inserire all’interno di un portale di autenticazione separato; EvilTokens automatizzava questo processo inducendo le vittime ad aprire collegamenti o allegati malevoli e utilizzando script in grado di interagire in tempo reale con il provider di identità Microsoft per generare un codice destinato, in realtà, a registrare un dispositivo controllato dall’attaccante. L’utente veniva quindi indirizzato verso il portale ufficiale Microsoft per inserire il codice, rendendo il processo più credibile e consentendo all’aggressore di ottenere l’accesso sfruttando un flusso di autenticazione legittimo. La piattaforma integrava inoltre logiche backend dinamiche che rendevano più difficile individuare l’attacco attraverso sistemi basati esclusivamente su firme o pattern statici, automatizzando l’intera sequenza che andava dalla generazione dei codici fino alle attività successive alla compromissione dell’account.
L’intervento contro EvilTokens è stato condotto dalla Digital Crimes Unit di Microsoft insieme a partner del settore della sicurezza e alle autorità competenti. Attraverso azioni legali e operative sono stati sequestrati 50 siti web utilizzati per gestire il servizio e disattivati più di 150 domini collegati all’infrastruttura di supporto, mentre nel Regno Unito la squadra specializzata in cybercrime della Metropolitan Police ha arrestato due uomini sospettati di essere coinvolti nella gestione della piattaforma. La polizia ha sequestrato dispositivi digitali e altro materiale utile alle indagini; i due sospettati sono stati successivamente rilasciati su cauzione mentre le verifiche proseguono. Microsoft Threat Intelligence considera EvilTokens una delle piattaforme scam-as-a-service più diffuse osservate nel periodo e indica questa operazione come il primo caso nel quale la Digital Crimes Unit ha smantellato un servizio di cybercrime che utilizzava l’intelligenza artificiale in modo esteso lungo l’intera attività criminale, dalla raccolta e interpretazione delle informazioni fino alla scelta dei bersagli, alla costruzione del phishing e al supporto alle frodi finanziarie.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)