
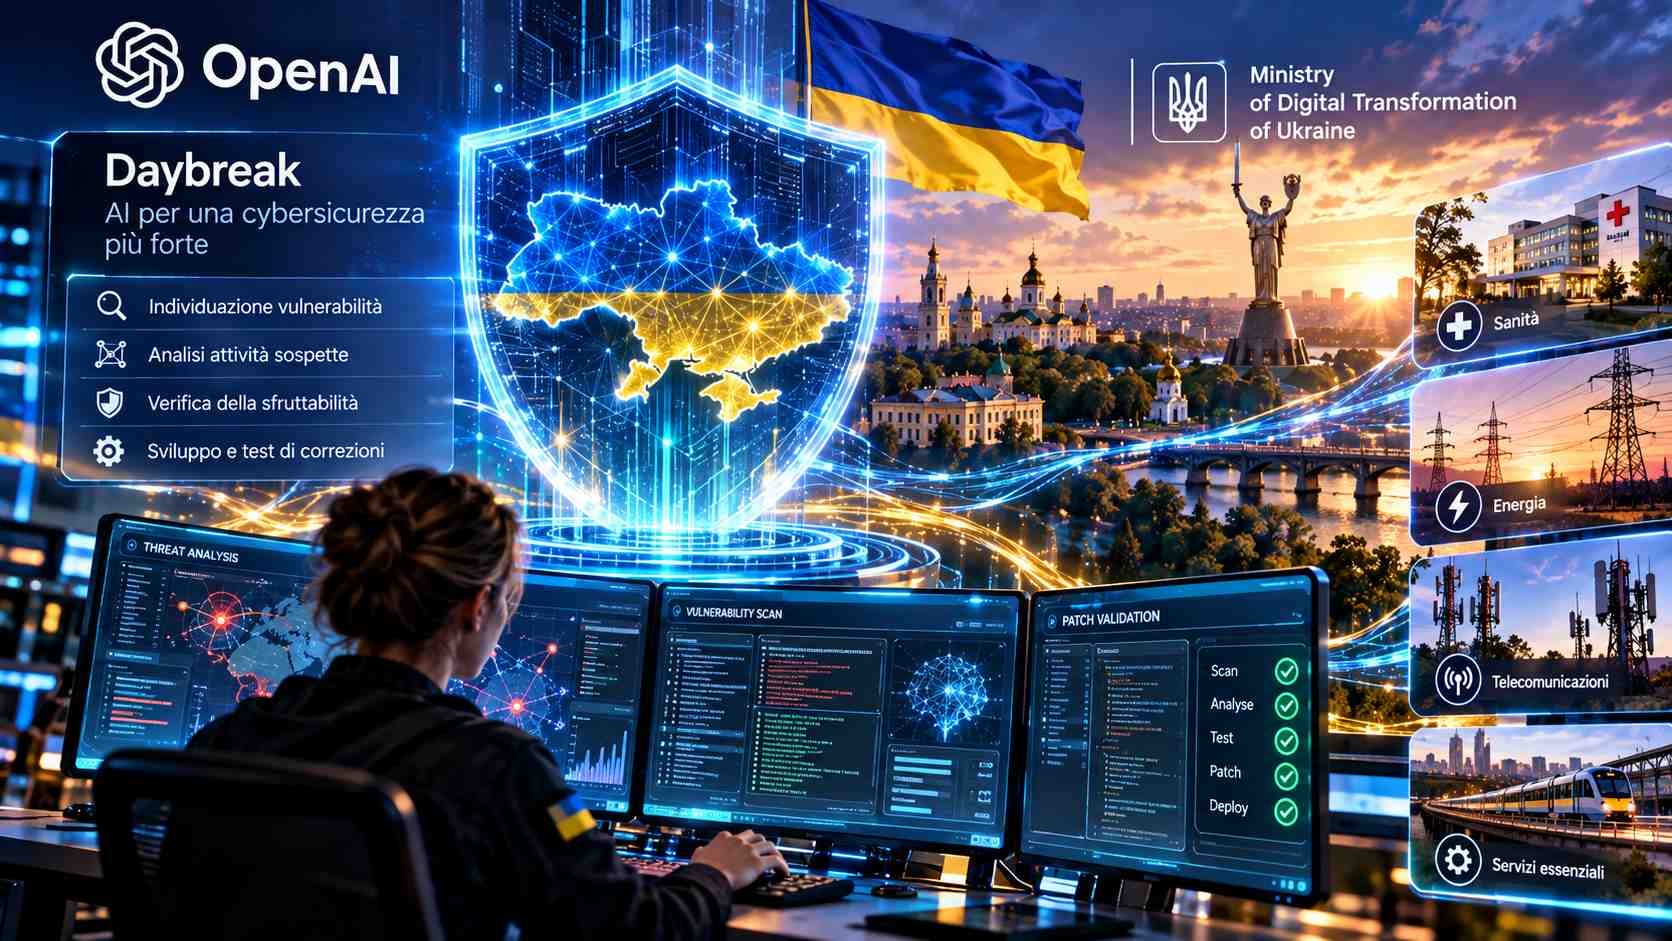
OpenAI ha annunciato che offrirà al Governo dell’Ucraina l’accesso a Daybreak, il programma sviluppato per mettere modelli di intelligenza artificiale avanzati a disposizione di team di cybersicurezza verificati impegnati in attività difensive autorizzate. L’iniziativa verrà realizzata in collaborazione con il Ministero della Trasformazione Digitale ucraino e punta in particolare alla protezione delle infrastrutture civili, fornendo ai team locali strumenti capaci di individuare vulnerabilità nel software, analizzare attività sospette, verificare la reale sfruttabilità delle falle e sviluppare e testare correzioni più rapidamente. L’annuncio è stato effettuato a margine dell’Assemblea Generale delle Nazioni Unite da Dmytro Kushneruk, Console Generale dell’Ucraina a San Francisco, e Sasha Baker, Head of National Security Policy di OpenAI. Il programma non viene quindi presentato come strumento offensivo, ma come accesso controllato a capacità avanzate destinate alla difesa di sistemi e reti civili sottoposti a una pressione continua, con particolare attenzione a strutture sanitarie, settore energetico, telecomunicazioni e servizi essenziali. L’Ucraina affronta infatti contemporaneamente attacchi fisici alle proprie infrastrutture e campagne informatiche persistenti, rendendo la resilienza digitale una componente diretta della continuità dei servizi pubblici e della capacità delle organizzazioni civili di continuare a operare.
Il contesto operativo è particolarmente intenso. CERT-UA, il team nazionale ucraino di risposta agli incidenti informatici che opera all’interno del Servizio statale per le comunicazioni speciali e la protezione delle informazioni, ha gestito 5.927 incidenti cyber nel 2025, il 37,4% in più rispetto ai 4.315 registrati nel 2024. Le autorità locali hanno concentrato il numero maggiore di eventi, con 2.115 incidenti e una quota salita dal 31,8% al 35,7% del totale, seguite dalle organizzazioni governative con 1.170 casi e dal settore sicurezza e difesa con 1.039 incidenti, pari al 17,5% del totale contro il 18,1% dell’anno precedente. Il settore energetico ha registrato 279 incidenti, mentre sono aumentati anche gli attacchi diretti al comparto IT, con 75 casi, e alla sanità, con 95. Sul piano delle tecniche utilizzate, la distribuzione di malware è risultata la categoria più frequente con 2.058 episodi, seguita dal phishing con 1.727 casi, più del doppio degli 843 registrati nel 2024; le infezioni malware hanno rappresentato altri 988 eventi e le compromissioni di account 425. CERT-UA ha inoltre segnalato che gruppi professionali come UAC-0050, UAC-0150 e UAC-0010 continuano ad ampliare le proprie operazioni attraverso campagne automatizzate di massa e attacchi mirati, con l’obiettivo di raccogliere informazioni sulle Forze di Difesa ucraine, sulle imprese dell’industria della difesa e sulle risorse logistiche e finanziarie delle comunità.
Daybreak è stato lanciato nel corso del 2026 come infrastruttura controllata per dare a difensori pubblici e privati verificati accesso a capacità AI più permissive rispetto a quelle disponibili normalmente nei prodotti generalisti. Il programma è articolato in due livelli principali. Daybreak Blue utilizza modelli di frontiera general purpose, compreso GPT-5.6 Sol, con salvaguardie adattate alle attività difensive autorizzate ed è pensato per casi d’uso come vulnerability discovery, secure code review, malware analysis, incident response e patch validation. Daybreak Red è invece destinato a organizzazioni approvate che necessitano di modelli cyber specializzati per attività più sensibili e tecnicamente complesse, tra cui ricerca avanzata di vulnerabilità, validazione di exploit e security testing autorizzato; questo livello include GPT-5.6-Cyber, addestrato specificamente per migliorare prestazioni in attività come scoperta di zero-day e sviluppo di exploit chain, con una riduzione dei rifiuti su determinati task dual-use rispetto ai modelli standard. L’accesso è subordinato a verifica dell’identità, sicurezza rafforzata degli account, monitoraggio, restrizioni sull’uso consentito e attestazioni legali, mentre OpenAI richiede agli account individuali Daybreak l’utilizzo di chiavi di sicurezza hardware e incoraggia l’impiego della modalità auto-review in Codex, capace di valutare preventivamente le azioni che richiedono privilegi elevati e bloccare quelle considerate significativamente rischiose.
L’estensione all’Ucraina segue altri impieghi europei del programma. OpenAI ha già fornito accesso ai propri modelli cyber a organizzazioni in Francia, Germania e Polonia; ENISA, l’Agenzia dell’Unione Europea per la cybersicurezza, li ha utilizzati per individuare vulnerabilità in software impiegato dalle istituzioni europee e le falle identificate sono state successivamente corrette. In Polonia, CERT Polska ha utilizzato i modelli OpenAI per contribuire alla scoperta di sei vulnerabilità all’interno di software di terze parti destinato ai router e il produttore ha poi distribuito aggiornamenti che, secondo quanto riportato, impediscono gli attacchi osservati. Più in generale Daybreak viene descritto come uno stack governato di cyber defense che combina modelli di frontiera, Codex, Codex Security e workflow controllati in un ciclo agentico composto da inventario, scoperta, validazione dinamica, assegnazione della responsabilità, remediation e verifica finale. Le modifiche considerate rilevanti rimangono sottoposte alla revisione umana e le patch distribuite devono essere verificate indipendentemente, mantenendo quindi una separazione tra capacità automatizzate e decisioni operative sui sistemi reali.
Il programma è stato inoltre ampliato il 3 settembre con Daybreak for Frontline Defenders, iniziativa per la quale OpenAI ha impegnato 1 miliardo di dollari in accesso sovvenzionato, formazione, supporto tecnico e partnership, con un primo obiettivo di utilizzo nell’arco di sei mesi e un avvio concentrato negli Stati Uniti prima dell’estensione ai Paesi partner. Le categorie prioritarie comprendono operatori di sistemi idrici e di depurazione, gestori delle reti elettriche, amministrazioni statali e locali, banche comunitarie e regionali, organizzazioni non profit e manutentori di software open source, cioè realtà che spesso devono difendere sistemi complessi e datati senza disporre delle risorse delle grandi imprese. L’iniziativa include anche un progetto pilota con il Multi-State Information Sharing and Analysis Center per la formazione e il supporto dei difensori informatici pubblici statali, locali, tribali e territoriali, mentre la Daybreak Defense Network riunisce partner che stanno sviluppando prodotti e servizi gestiti basati sui modelli cyber OpenAI. Il programma è già utilizzato da migliaia di difensori appartenenti a circa 2.000 organizzazioni e workspace approvati, tra cui società di cybersicurezza, organizzazioni della difesa e forze dell’ordine, e l’accesso concesso all’Ucraina rappresenta uno dei primi casi espliciti di applicazione internazionale di questa estensione alle infrastrutture civili di un Paese sottoposto a una campagna continuativa di attacchi informatici.
L’iniziativa si inserisce nella strategia che OpenAI definisce “defender’s window”, cioè la fase in cui le capacità cyber dei modelli stanno crescendo rapidamente ma possono ancora essere distribuite in modo controllato ai difensori prima che strumenti equivalenti diventino disponibili su larga scala anche per attività offensive automatizzate. La società punta quindi a ridurre il divario tra velocità degli attaccanti e capacità di risposta delle organizzazioni, spostando l’attenzione dalla sola individuazione delle vulnerabilità alla loro prioritizzazione, validazione e correzione effettiva. In questo quadro, l’accesso ucraino a Daybreak è rivolto specificamente alla protezione di reti e servizi civili e combina capacità di analisi del software, individuazione delle falle, sviluppo di patch e verifica delle correzioni con controlli di identità, autorizzazione e supervisione umana. L’obiettivo dichiarato è permettere ai team responsabili di infrastrutture essenziali di affrontare un volume crescente di minacce con strumenti in grado di eseguire attività complesse a velocità molto superiori rispetto ai processi manuali tradizionali, mantenendo però l’impiego delle capacità più permissive all’interno di un programma riservato a soggetti verificati e a operazioni di sicurezza autorizzate.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)