
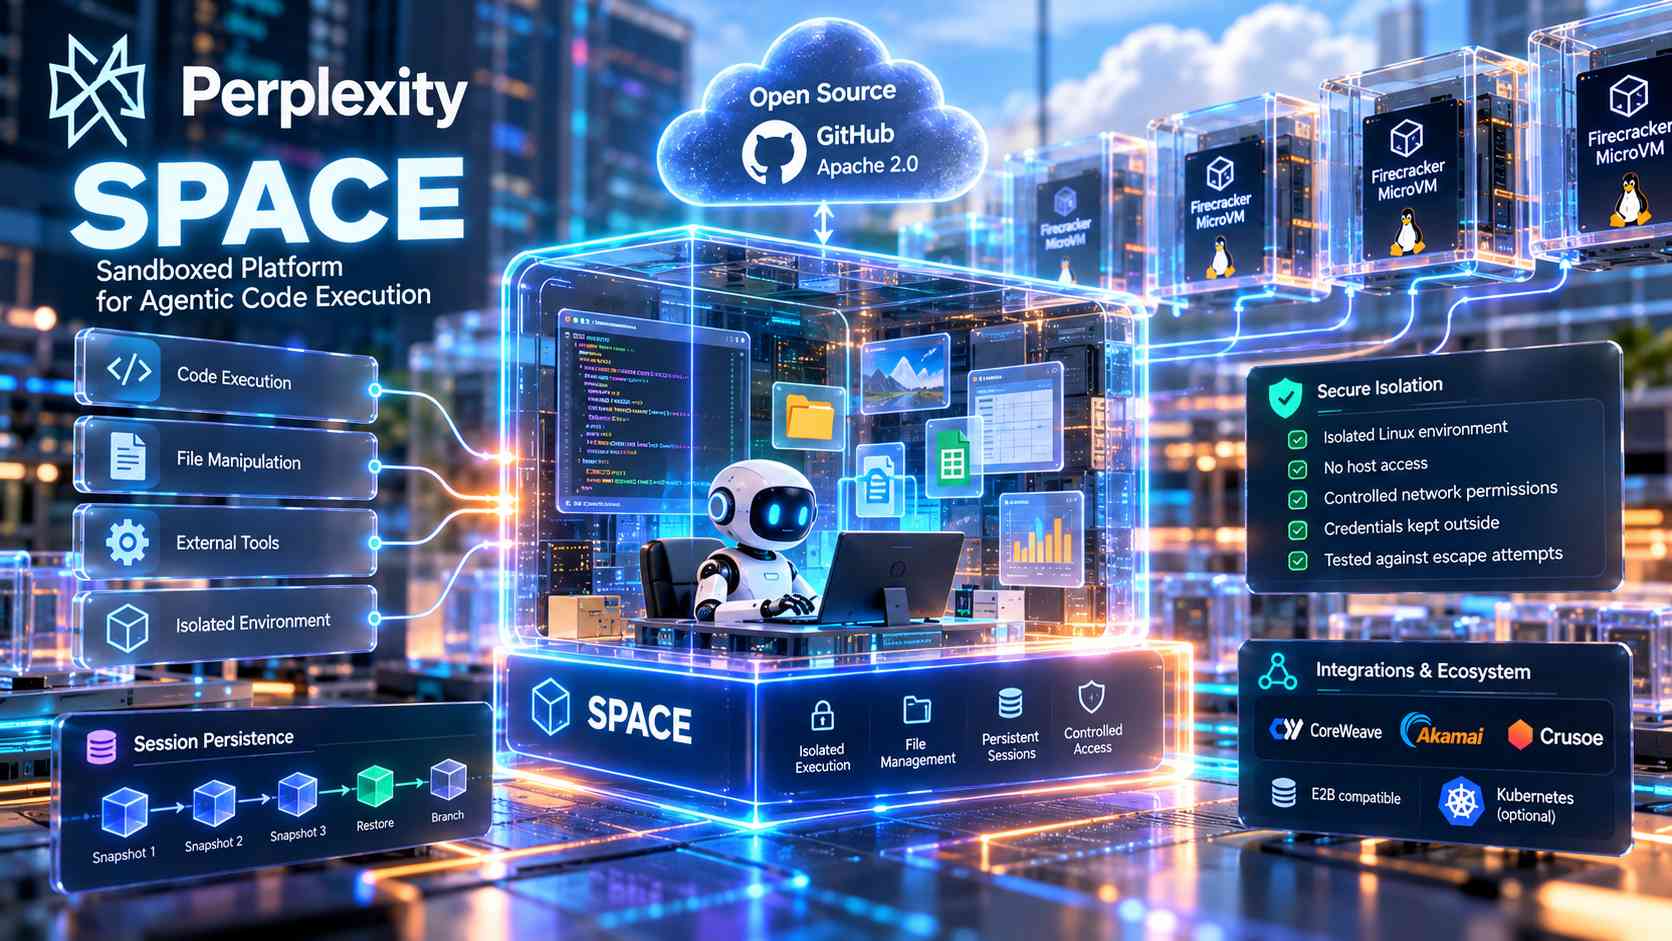
Perplexity rilascia open source SPACE, la piattaforma di isolamento e gestione degli ambienti di esecuzione utilizzata internamente dal proprio agente Computer, rendendone disponibile il codice attraverso una repository pubblica su GitHub con licenza Apache 2.0. SPACE, acronimo di Sandboxed Platform for Agentic Code Execution, è stata sviluppata per consentire agli agenti di intelligenza artificiale di eseguire programmi, manipolare file e interagire con strumenti esterni all’interno di ambienti controllati, mantenendo separati il sistema operativo ospitante, le credenziali di accesso e le risorse utilizzate durante le attività. Perplexity aveva introdotto Computer nel febbraio 2026 affidandosi inizialmente a un fornitore commerciale di ambienti sandbox, sostituito nel luglio successivo dalla nuova infrastruttura proprietaria. Da allora SPACE gestisce tutte le sessioni di Computer, con milioni di ambienti sandbox creati quotidianamente. Secondo le misurazioni effettuate dall’azienda sul medesimo traffico di produzione, la creazione degli ambienti risulta da tre a cinque volte più veloce rispetto alla soluzione commerciale precedentemente utilizzata.
L’architettura di SPACE si basa su micro macchine virtuali Firecracker, ciascuna delle quali dispone di un proprio ambiente Linux e di un filesystem scrivibile. L’esecuzione del codice avviene all’interno della macchina virtuale, che costituisce un confine di isolamento rispetto all’infrastruttura ospitante; un piano di controllo centralizzato gestisce la creazione, la sospensione, il ripristino e l’eliminazione degli ambienti. La piattaforma considera ogni sandbox come un sistema potenzialmente non attendibile e mantiene esternamente il controllo delle autorizzazioni di rete e delle credenziali conservate dall’infrastruttura. Gli agenti possono così accedere ai servizi esplicitamente autorizzati senza ricevere direttamente le credenziali permanenti necessarie per stabilire tali connessioni. Il progetto è implementato in Rust, ma espone le proprie funzionalità mediante API HTTP e Server-Sent Events, consentendo alle applicazioni di comunicare con il sistema senza incorporare direttamente librerie Rust. Gli sviluppatori possono creare ambienti a partire da template, inviare comandi, recuperare gli output e gestire il ciclo di vita delle sessioni attraverso interfacce documentate.
SPACE introduce meccanismi di persistenza che permettono di conservare il lavoro degli agenti anche quando l’esecuzione viene interrotta. Il sistema utilizza snapshot frequenti dei file e checkpoint dello stato dell’ambiente, registrando le modifiche intervenute rispetto alle versioni precedenti anziché duplicare integralmente la macchina virtuale a ogni salvataggio. Questa strategia riduce le operazioni necessarie per creare copie, ripristinare sessioni e sviluppare rami di lavoro indipendenti a partire da uno stato comune. Un agente può, per esempio, elaborare un foglio elettronico, eseguire calcoli e generare grafici in uno spazio separato, sospendere l’attività affinché l’utente possa controllare i risultati e riprendere successivamente l’elaborazione conservando file e stato operativo. La stessa infrastruttura consente di sperimentare procedure differenti di pulizia dei dati su copie separate di un ambiente, oppure di recuperare una versione precedente dopo un errore. Le modifiche al ciclo di vita sono gestite in maniera asincrona: le API restituiscono un identificativo dell’operazione attraverso il quale il client può verificarne il completamento, mentre gli output dei comandi vengono trasferiti su una connessione dati distinta, protetta da token associati alla singola sessione.
La sicurezza della piattaforma è stata sottoposta a verifiche nelle quali agenti configurati per oltrepassare deliberatamente i confini operativi hanno tentato differenti tecniche di evasione. Perplexity ha comunicato che, su 108 tentativi di uscita dalla macchina virtuale per raggiungere il sistema ospitante, non è stata osservata alcuna evasione riuscita. Sono tuttavia emerse vulnerabilità in alcuni controlli delle connessioni di rete, attraverso le quali determinate restrizioni potevano essere aggirate; l’azienda dichiara di aver corretto i problemi individuati e di non aver registrato ulteriori successi nei test successivi condotti sugli stessi metodi. Le verifiche hanno compreso tecniche simili a quelle osservate in un precedente incidente riguardante OpenAI e Hugging Face, mentre altre debolezze riscontrate in piattaforme sandbox differenti sono state comunicate ai rispettivi fornitori. L’approccio adottato distingue i controlli comportamentali applicati ai modelli dalle restrizioni imposte direttamente dall’infrastruttura, poiché un agente incaricato di un’attività legittima può tentare di superare limitazioni tecniche quando incontra errori, file mancanti o autorizzazioni negate.
Il rilascio di SPACE si inserisce nelle attività del Secure Intelligence Institute di Perplexity, che ha già pubblicato strumenti dedicati alla sicurezza degli agenti AI. Tra questi figurano BrowseSafe, un modello accompagnato da un benchmark per riconoscere istruzioni malevole inserite nelle pagine web, Numbat, distribuito a luglio per rilevare e analizzare comportamenti pericolosi degli agenti sui computer, e Bumblebee, pubblicato a maggio per individuare pacchetti software, estensioni e configurazioni degli strumenti AI potenzialmente rischiosi negli ambienti di sviluppo. SPACE amplia questa dotazione intervenendo direttamente sull’infrastruttura di esecuzione e sulla gestione delle autorizzazioni, offrendo una base che gli sviluppatori possono esaminare, modificare e integrare nei propri servizi. La distribuzione comprende documentazione per l’installazione in un cluster locale Kind, indicazioni sull’autenticazione e una guida architetturale che descrive anche la possibilità di eseguire la piattaforma senza Kubernetes. È inoltre disponibile un livello di compatibilità con E2B, verificato con una versione dell’SDK Python del servizio.
Perplexity ha comunicato che CoreWeave e Akamai hanno già sperimentato e avviato SPACE sulle rispettive infrastrutture cloud, collaborando con l’azienda per renderla disponibile ai propri clienti. Anche Crusoe ha avviato una collaborazione per integrare la piattaforma nel portafoglio Managed AI Services. L’apertura del codice permette alle organizzazioni di utilizzare una tecnologia già impiegata su traffico di produzione per costruire ambienti di esecuzione destinati ad agenti autonomi, conservando il controllo delle modalità di isolamento, delle connessioni di rete e della persistenza delle sessioni. Il progetto è accessibile pubblicamente insieme alla documentazione delle API e ai riferimenti necessari per l’installazione e la configurazione dell’infrastruttura.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)