
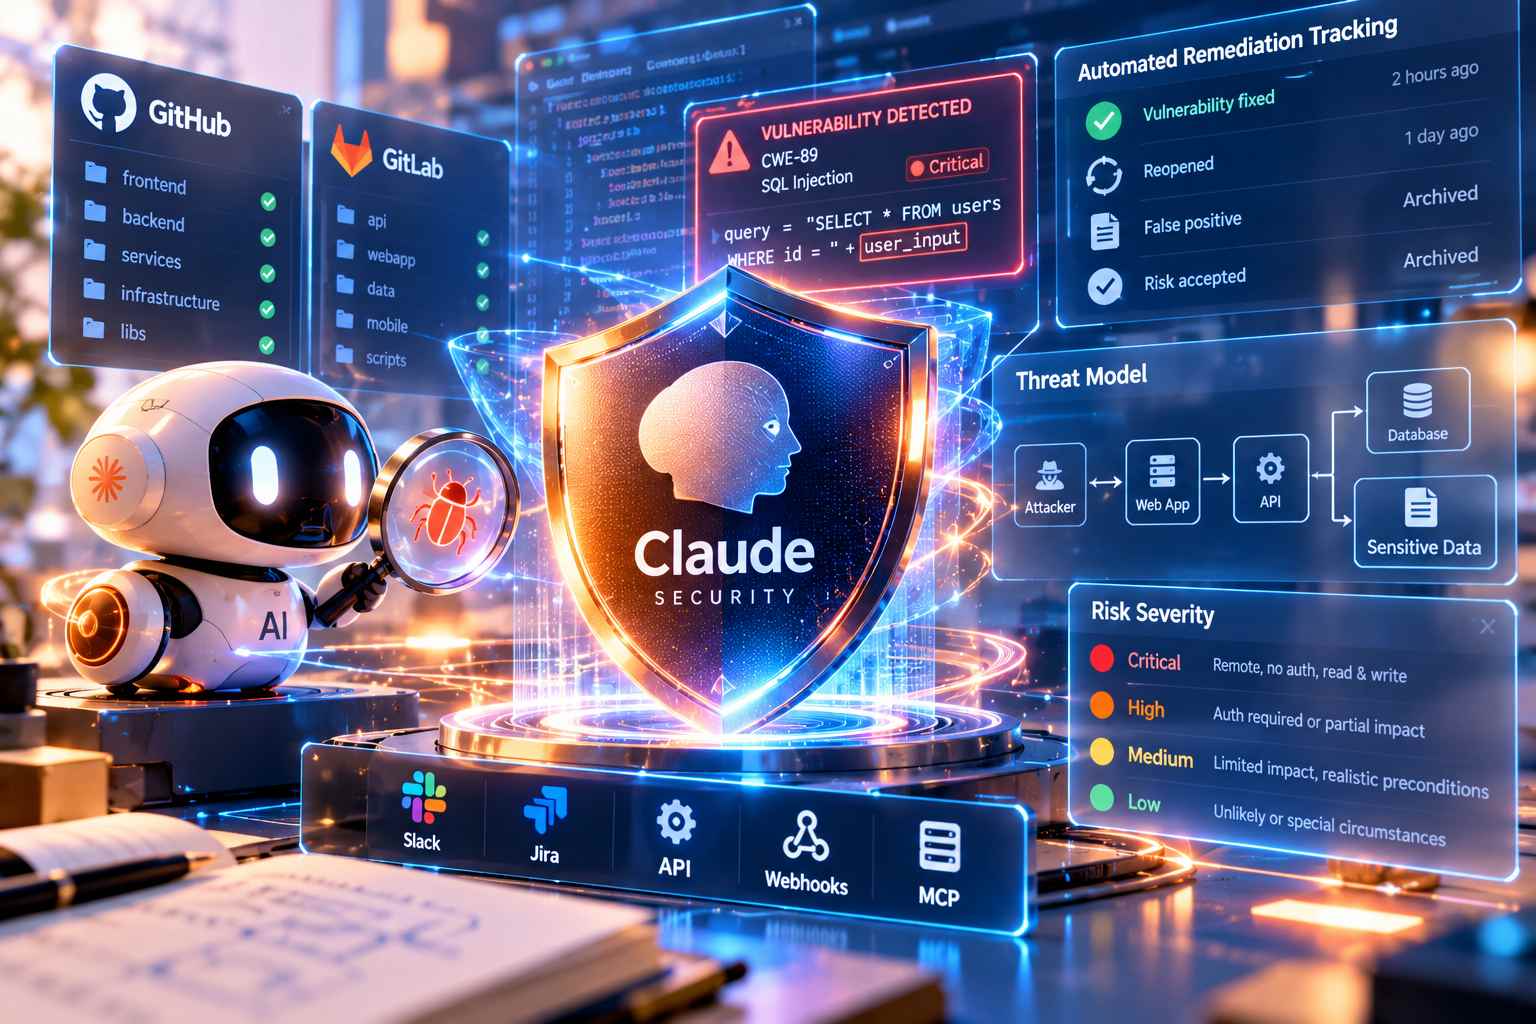
Anthropic ha introdotto una nuova versione di Claude Security, disponibile in beta pubblica per i clienti Claude Enterprise, che estende l’analisi automatizzata delle vulnerabilità software attraverso scansioni ricorrenti dei repository, verifica delle correzioni e gestione dei rischi contestualizzata ai singoli progetti. L’aggiornamento, annunciato il 21 ottobre 2026, trasforma il servizio da uno strumento prevalentemente orientato alla ricerca delle vulnerabilità in un sistema capace di seguirne l’evoluzione durante lo sviluppo del software. Fra le principali funzionalità figurano il monitoraggio delle modifiche al codice, il riconoscimento automatico delle vulnerabilità risolte, la riapertura dei problemi che ricompaiono, la costruzione di modelli di minaccia dedicati e una nuova API per integrare il sistema nei processi aziendali. Anthropic ha dichiarato che, dall’apertura della beta pubblica nell’aprile 2026, migliaia di organizzazioni hanno utilizzato Claude Security per individuare complessivamente oltre un milione di vulnerabilità. Il servizio utilizza la famiglia di modelli Claude, compreso Claude Mythos, senza richiedere l’accesso al Cyber Verification Program. Le organizzazioni che soddisfano i requisiti dell’offerta di lancio possono ricevere 25.000 dollari mensili di crediti gratuiti per due mesi, nell’ambito della promozione prevista fino al 31 dicembre 2026.
La configurazione di Claude Security parte dalla creazione di un progetto e dal collegamento dei repository attraverso l’applicazione Claude GitHub, che supporta anche GitHub Enterprise Server, oppure mediante token di accesso per GitLab e altri fornitori Git. Per ogni repository è possibile stabilire il ramo di riferimento e definire quali porzioni del codice includere nell’analisi. Il sistema esegue inizialmente una scansione approfondita, la cui durata può variare da alcuni minuti a diverse ore in funzione della dimensione dei repository, e successivamente passa alla verifica periodica delle modifiche. La frequenza non segue una programmazione rigida: Claude utilizza un processo di scansione stocastico e adatta l’analisi alla complessità e alla criticità del codice modificato. Questo comportamento differisce dagli analizzatori statici tradizionali, che applicano regole e corrispondenze deterministiche, poiché esecuzioni successive possono individuare risultati differenti anche sullo stesso codice. Ogni progetto può comprendere fino a otto repository, distinguendo quelli direttamente sottoposti a verifica da quelli utilizzati soltanto come contesto. Questi ultimi non generano segnalazioni autonome, ma permettono di comprendere le dipendenze fra servizi e individuare vulnerabilità che emergono dall’interazione di più componenti, come nel caso di un backend che considera attendibili dati che avrebbero dovuto essere validati dal client.
Una delle novità operative riguarda il tracciamento automatico delle correzioni. Claude Security confronta le vulnerabilità ancora aperte con le modifiche introdotte nel codice e le contrassegna come risolte quando rileva che il problema è stato effettivamente corretto. Il controllo funziona indipendentemente dal fatto che la modifica sia stata realizzata attraverso Claude Code o mediante strumenti e procedure esterne. Se una vulnerabilità precedentemente risolta viene nuovamente individuata durante una scansione successiva, il sistema ne ripristina automaticamente lo stato di apertura. Le segnalazioni possono essere archiviate come falsi positivi, rischi accettati, duplicati o attraverso altre motivazioni, eventualmente accompagnate da una nota di valutazione. Una volta archiviate, non vengono riproposte nelle scansioni successive. Questo meccanismo consente di mantenere uno storico operativo delle decisioni di sicurezza e di distinguere i problemi ancora da risolvere da quelli già verificati, senza richiedere necessariamente un aggiornamento manuale dello stato di ogni segnalazione.
La valutazione delle vulnerabilità viene effettuata utilizzando una base di conoscenza specifica per ciascun progetto. I responsabili possono descrivere le modalità di distribuzione dell’applicazione, i soggetti che possono accedere alle diverse funzionalità, le configurazioni dell’ambiente e le politiche di sicurezza adottate. Claude genera inoltre un modello di minaccia ricavato dall’analisi del codice, che il gruppo di sviluppo può controllare, correggere e integrare. Il modello viene utilizzato nelle scansioni successive per determinare quali comportamenti segnalare e quale gravità assegnare alle vulnerabilità. La classificazione considera le reali condizioni di sfruttamento: il livello Critical riguarda, per esempio, problemi accessibili da remoto senza autenticazione che permettono sia di leggere sia di modificare dati, mentre il livello High comprende situazioni con impatti rilevanti che richiedono credenziali o un’azione della vittima oppure producono danni parziali. Le categorie Medium e Low descrivono rispettivamente condizioni con impatto limitato e prerequisiti realistici oppure situazioni che richiedono circostanze particolari fuori dal controllo dell’attaccante. Le segnalazioni possono includere spiegazioni del percorso di attacco e diagrammi che illustrano come un soggetto ostile possa raggiungere il codice vulnerabile.
L’analisi comprende problemi di injection, path traversal, server-side request forgery, autenticazione, controllo degli accessi, sicurezza della memoria, crittografia, deserializzazione e gestione dei protocolli e delle codifiche. Quando applicabile, le vulnerabilità vengono associate agli identificativi CWE, facilitando la classificazione delle debolezze. Ogni risultato viene sottoposto a un procedimento di verifica articolato in più fasi, durante il quale Claude riesamina criticamente le proprie conclusioni prima di presentarle agli sviluppatori. Anthropic indica questa procedura come uno dei meccanismi utilizzati per ridurre i falsi positivi. Rimane comunque necessario integrare le informazioni prodotte automaticamente con la conoscenza dell’effettiva architettura di distribuzione, poiché un modello di minaccia ricavato soltanto dal codice potrebbe non identificare correttamente restrizioni di rete, configurazioni infrastrutturali o condizioni operative non rappresentate nei repository.
La nuova API consente di creare, consultare e gestire progetti, repository e segnalazioni, oltre a contrassegnare vulnerabilità come risolte o riaprirle. I token personali generati nelle impostazioni di Claude Security operano con le autorizzazioni dell’utente che li ha creati, evitando di attribuire privilegi superiori a quelli effettivamente disponibili. Il supporto ai webhook permette di inviare gli eventi relativi alle nuove vulnerabilità verso sistemi esterni, comprese piattaforme di collaborazione e gestione delle attività come Slack e Jira. Claude Security può inoltre essere utilizzato come connettore MCP in Claude.ai e Claude Code, permettendo agli sviluppatori di consultare una segnalazione, approfondirne le cause, avviare la correzione e aggiornare lo stato del problema senza cambiare ambiente operativo. Sono stati aggiunti controlli di accesso basati sui ruoli, attraverso i quali gli amministratori possono stabilire chi ha il permesso di creare progetti, visualizzare i risultati, classificare le vulnerabilità oppure gestire le configurazioni. La condivisione dei progetti può essere organizzata mediante ruoli Full, Triage e View oppure estesa all’intera organizzazione. Le esperienze operative riferite da Gusto e Vanta evidenziano rispettivamente l’utilizzo delle scansioni continue dopo la costruzione della prima baseline e l’individuazione di problemi logici non rilevati da altri strumenti, con una classificazione delle priorità più aderente all’esposizione effettiva dei servizi.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)