
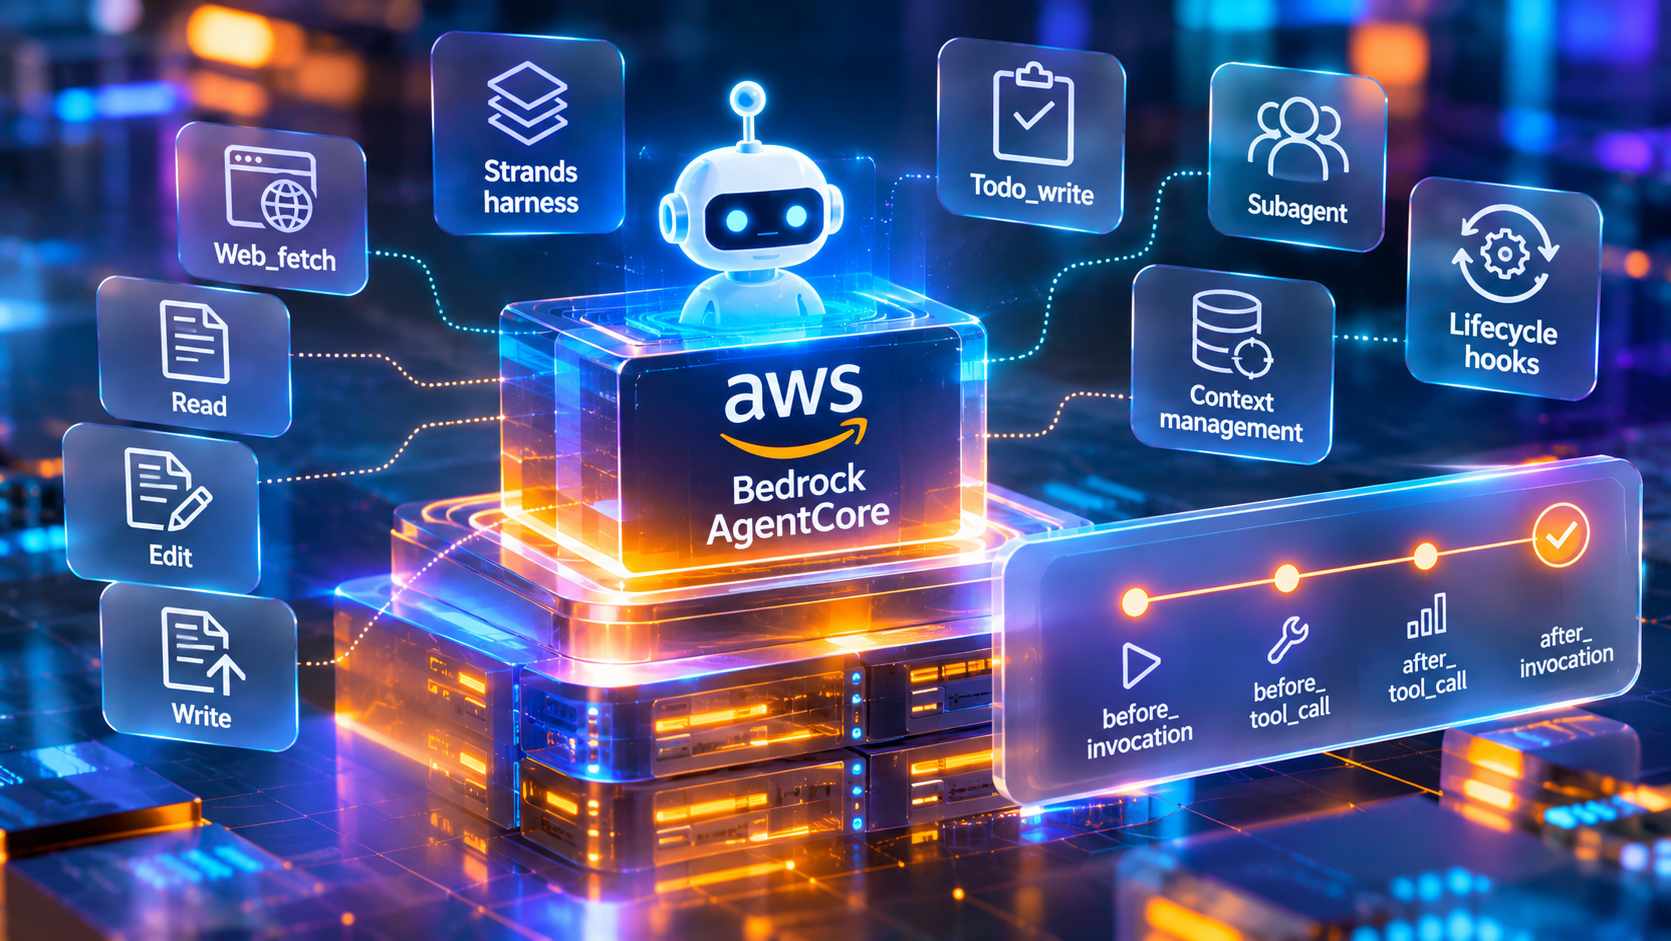
Amazon Web Services ha aggiornato Amazon Bedrock AgentCore harness, l’infrastruttura gestita per l’esecuzione degli agenti di intelligenza artificiale, integrando il framework open source Strands harness e introducendo nuovi strumenti per la gestione del contesto, la pianificazione delle attività e il controllo delle operazioni durante l’esecuzione. Strands, distribuito con licenza Apache 2.0, fornisce un’architettura comprendente le istruzioni operative dell’agente, gli strumenti utilizzabili e i meccanismi di gestione delle informazioni elaborate dal modello linguistico. Attraverso AgentCore, AWS gestisce le risorse computazionali, la scalabilità delle sessioni e l’infrastruttura necessaria all’esecuzione degli strumenti, utilizzando micro-macchine virtuali isolate a livello di kernel. Gli sviluppatori mantengono il controllo sulla selezione dei modelli, sulle autorizzazioni e sulla configurazione delle funzionalità disponibili.
L’aggiornamento introduce una configurazione predefinita gestita da AWS, comprendente un modello linguistico raccomandato, istruzioni di sistema orientate al completamento delle attività e procedure automatiche di ottimizzazione del contesto. Per i modelli Anthropic compatibili, utilizzati attraverso Amazon Bedrock Converse, viene inizialmente supportato il prompt caching, che permette di riutilizzare le elaborazioni relative alle istruzioni di sistema, alle definizioni degli strumenti e alla cronologia della conversazione. Il superamento di una soglia configurabile di occupazione della finestra contestuale determina inoltre la sintesi automatica delle interazioni precedenti, mantenendo integralmente quelle più recenti. Il context offloading consente invece di trasferire all’esterno del contesto immediato del modello i risultati particolarmente voluminosi prodotti dagli strumenti, conservando un’anteprima e la possibilità di recuperarli integralmente.
Tra le nuove funzionalità integrate figura lo strumento todo_write, attraverso il quale l’agente mantiene una rappresentazione strutturata delle attività pianificate anche dopo la sintetizzazione della conversazione. Lo strumento subagent permette di delegare un’attività circoscritta a un agente secondario, operante nell’ambito della medesima invocazione e sottoposto agli stessi limiti operativi. Web_fetch consente di acquisire contenuti da pagine web, mentre gli strumenti read, write ed edit separano le autorizzazioni relative alla consultazione, alla scrittura e alla modifica dei file. Questa distinzione permette di configurare agenti autorizzati esclusivamente alla lettura delle informazioni senza attribuire loro automaticamente la possibilità di intervenire sul filesystem.
Una delle principali novità architetturali è rappresentata dai lifecycle hooks, meccanismi attraverso i quali è possibile eseguire controlli deterministici in quattro momenti del ciclo operativo dell’agente. Il controllo before_invocation interviene prima dell’elaborazione della richiesta e può impedirne l’avvio; before_tool_call verifica invece le operazioni proposte dal modello prima della loro esecuzione, consentendo di bloccare un singolo strumento senza interrompere necessariamente l’intera attività. After_tool_call permette di arrestare l’elaborazione successiva mantenendo il risultato già ottenuto, mentre after_invocation registra la decisione al termine dell’esecuzione, senza poter revocare informazioni precedentemente trasmesse in streaming. I controlli in grado di modificare il flusso operativo utilizzano funzioni AWS Lambda sincrone, mentre Amazon SNS ed EventBridge possono ricevere notifiche senza bloccare l’agente.
AWS illustra il funzionamento mediante un agente di assistenza clienti configurato per impedire automaticamente l’emissione di rimborsi superiori a 500 dollari. Le medesime regole vengono applicate agli strumenti utilizzati dagli agenti secondari, evitando che la delega costituisca un meccanismo di elusione delle autorizzazioni. La gestione degli errori delle funzioni Lambda è configurabile e prevede, come impostazione predefinita, il rifiuto dell’operazione.
La distribuzione dell’aggiornamento è iniziata l’11 novembre 2026, senza richiedere modifiche alle integrazioni esistenti. Le configurazioni esplicitamente definite dagli sviluppatori vengono preservate, mentre i parametri lasciati alle impostazioni gestite da AWS potranno evolvere nel tempo, comprendendo anche nuovi modelli e strumenti. Rimane confermata la compatibilità con i server MCP, AgentCore Gateway, Browser, Code Interpreter e le funzionalità di memoria.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)