
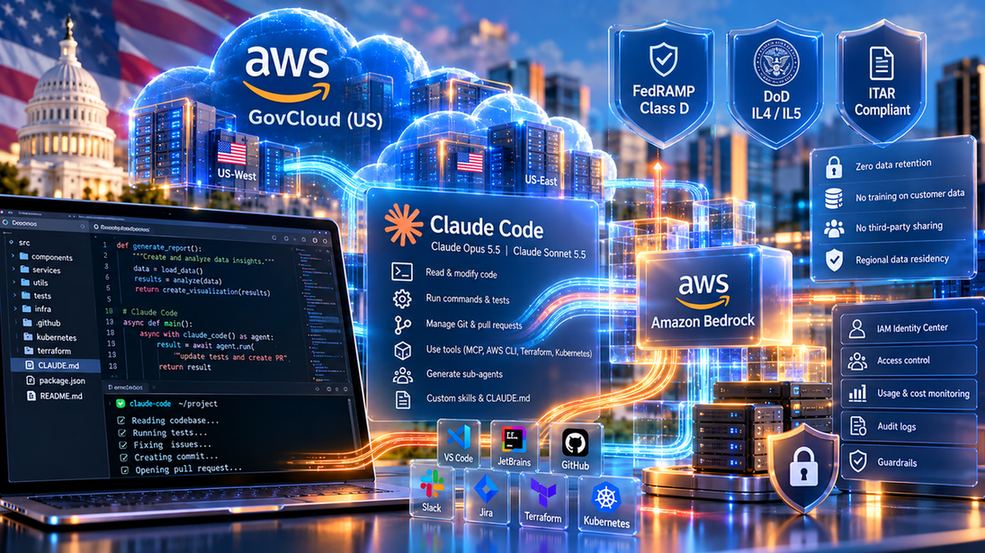
Amazon Web Services ha dettagliato le modalità con cui organizzazioni soggette a requisiti normativi e di compliance possono utilizzare Claude Code di Anthropic con Claude Opus 5.5 e Claude Sonnet 5.5 attraverso Amazon Bedrock nelle regioni AWS GovCloud (US), comprese realtà che devono rispettare vincoli come l’International Traffic in Arms Regulations, ITAR. Claude Opus 5.5 e Claude Sonnet 5.5 dispongono su Amazon Bedrock della certificazione FedRAMP Class D, la classificazione precedentemente indicata come FedRAMP High, mentre Claude Sonnet 5 dispone sia della certificazione FedRAMP Class D sia delle autorizzazioni DoD Impact Level 4 e 5, IL4 e IL5. Bedrock in GovCloud offre a propria volta percorsi di autorizzazione FedRAMP Class D e DoD Cloud Service Provider SRG IL4/IL5 e applica un modello di protezione dei dati nel quale i contenuti dei clienti non vengono archiviati o registrati, non vengono utilizzati per addestrare modelli AWS e non vengono condivisi con terze parti. Claude Opus 5.5 è diventato disponibile in AWS GovCloud (US) il 22 settembre 2026, mentre Claude Sonnet 5.5 è stato aggiunto il 28 settembre; nel caso di Opus 5.5, AWS ha inoltre specificato il supporto predefinito alla zero data retention e alla residenza regionale dei dati.
L’implementazione può utilizzare due superfici di endpoint differenti, bedrock-runtime e bedrock-mantle, entrambe basate sullo stesso motore di inferenza Mantle e su un’architettura Zero Operator Access. Bedrock-runtime utilizza l’AWS SDK attraverso le API InvokeModel e Converse e supporta le funzionalità Amazon Bedrock Guardrails, Knowledge Bases, Agents e invocation logging; AWS lo indica come opzione consigliata per la maggior parte delle nuove applicazioni e soprattutto per gli ambienti nei quali sono necessari audit trail completi e controlli sui contenuti. Bedrock-mantle espone invece nativamente l’Anthropic Messages API e mette a disposizione funzionalità specifiche di quella superficie, tra cui server-side tools, background inference e Projects. Bedrock-runtime è disponibile in entrambe le regioni GovCloud, US-West e US-East, mentre bedrock-mantle è attualmente disponibile soltanto in AWS GovCloud (US-West). Guardrails e invocation logging restano prerogativa di bedrock-runtime, per cui le organizzazioni che necessitano di tracciamento dettagliato delle chiamate e filtraggio dei contenuti vengono indirizzate verso questo endpoint.
Claude Code è lo strumento agentico di Anthropic dedicato allo sviluppo software ed è in grado di leggere interi codebase, modificare file, eseguire comandi e interagire con gli strumenti utilizzati dagli sviluppatori. Può funzionare direttamente nel terminale, all’interno di ambienti di sviluppo come VS Code e JetBrains oppure in background attraverso Claude Agent SDK. Tra le attività supportate rientrano la scrittura e modifica di codice distribuito su più file, la correzione di bug, l’esecuzione e riparazione di test e controlli di linting, la ricerca nella cronologia Git, la gestione dei merge conflict e la creazione di commit e pull request. Attraverso Model Context Protocol può inoltre collegarsi a strumenti e fonti dati esterne, comprese AWS Command Line Interface, Terraform e Kubernetes, mentre la capacità di generare sub-agent consente di suddividere un’attività complessa e assegnarne contemporaneamente parti differenti a più agenti. Il comportamento può essere ulteriormente personalizzato mediante file di memoria CLAUDE.md, skills e hooks, mentre i task ricorrenti possono essere automatizzati attraverso pipeline CI/CD basate, ad esempio, su GitHub Actions o GitLab CI/CD.
Per configurare Claude Code in GovCloud è necessario disporre di un account AWS GovCloud (US) con accesso ad Amazon Bedrock, dei permessi IAM appropriati e dell’accesso ai modelli desiderati. Nel caso di bedrock-runtime, i permessi minimi indicati comprendono bedrock:InvokeModel, bedrock:InvokeModelWithResponseStream, bedrock:ListInferenceProfiles e bedrock:GetInferenceProfile; per utilizzare Mantle devono invece essere abilitate le relative azioni bedrock-mantle oppure la managed policy AmazonBedrockMantleInferenceAccess. Claude Opus 5.5, Claude Sonnet 5.5 e Claude Sonnet 5 devono essere esplicitamente abilitati nell’account, mentre AWS CLI deve essere configurata con credenziali temporanee oppure tramite AWS SSO. AWS documenta tre percorsi principali di configurazione. Il primo utilizza il wizard interattivo di Claude Code, scegliendo una piattaforma di terze parti, quindi Amazon Bedrock, selezionando la regione us-gov-west-1 e fissando i modelli da utilizzare; installazioni già configurate possono riaprire la procedura con il comando /setup-bedrock. Il secondo approccio utilizza variabili d’ambiente, impostando CLAUDECODEUSEBEDROCK=1, AWSREGION su us-gov-west-1 e ANTHROPICMODEL su identificativi con prefisso us-gov., come us-gov.anthropic.claude-sonnet-5-5 oppure us-gov.anthropic.claude-opus-5-5. Il terzo percorso instrada invece Claude Code attraverso Mantle usando CLAUDECODEUSEMANTLE=1; i flag Bedrock e Mantle possono anche essere combinati nella stessa sessione, mentre il comando /status permette di verificare quale provider sia attualmente in uso.
Per i deployment aziendali su larga scala, AWS raccomanda di centralizzare il controllo di identità e accessi tramite AWS IAM Identity Center e di utilizzare credenziali temporanee associate ai ruoli, evitando chiavi statiche. Le variabili d’ambiente predefinite possono essere automatizzate oppure le impostazioni di Claude Code possono essere amministrate centralmente, mentre per implementazioni estese AWS rimanda alla propria Guidance for Claude Code with Amazon Bedrock. Un altro elemento da pianificare riguarda le quote del servizio, in particolare i limiti relativi ai token per minuto e alle richieste per minuto, che devono essere dimensionati in funzione del numero di sviluppatori attivi. AWS raccomanda anche di fissare esplicitamente le versioni dei modelli: alias non vincolati come sonnet e opus vengono infatti risolti secondo i valori predefiniti interni di Claude Code e possono cambiare tra una release e l’altra. Claude Code utilizza attualmente Claude Opus 5.5 come modello principale predefinito e, di conseguenza, un’installazione che non specifichi esplicitamente il modello viene fatturata secondo la tariffazione per token di Opus, superiore a quella di Claude Sonnet 5.5.
La gestione dei costi può essere ulteriormente rafforzata attraverso limiti di token per singolo utente, con soglie giornaliere e avvisi all’80% e al 100% del budget assegnato, utilizzando una combinazione di CloudWatch invocation logging, AWS Lambda e DynamoDB. AWS suggerisce inoltre di sfruttare il prompt caching, disponibile sui modelli supportati con TTL di cinque minuti oppure un’ora. Per la maggior parte dei team viene proposto Claude Sonnet 5.5 come scelta predefinita, riservando Claude Opus 5.5 alle attività che richiedono reasoning più profondo o sessioni autonome particolarmente lunghe; nei workload che richiedono autorizzazioni IL4 o IL5, la scelta consigliata rimane invece Claude Sonnet 5, che offre la copertura di compliance più ampia negli ambienti sensibili. Claude Sonnet 5.5 viene descritto come superiore a Sonnet 5 nelle attività di coding e knowledge work e capace di offrire un costo per task inferiore, mentre secondo i dati Anthropic richiamati da AWS Claude Opus 5.5 sarebbe in grado di completare le attività utilizzando meno token rispetto a Claude Opus 5 e con un costo per token inferiore.
La presenza di Amazon Bedrock non elimina tuttavia la necessità di valutare separatamente la sicurezza di Claude Code. Bedrock protegge il livello di inferenza e applica i controlli previsti dall’infrastruttura GovCloud, ma Claude Code viene eseguito direttamente sulle workstation degli sviluppatori e dispone della capacità di leggere file, modificare codice ed eseguire comandi locali, per cui deve essere trattato come un componente software autonomo dal punto di vista del rischio. AWS raccomanda quindi una valutazione di sicurezza completa prima della distribuzione, accompagnata dall’utilizzo di permessi gestiti, invocation logging e limiti di token per singolo utente. La configurazione complessiva separa così nettamente il perimetro protetto e certificato dell’inferenza Bedrock dal contesto operativo locale nel quale agisce l’agente di coding, consentendo alle organizzazioni regolamentate di adottare Claude Code in ambienti GovCloud mantenendo controlli specifici su identità, autorizzazioni, audit, spesa e requisiti di compliance.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)