
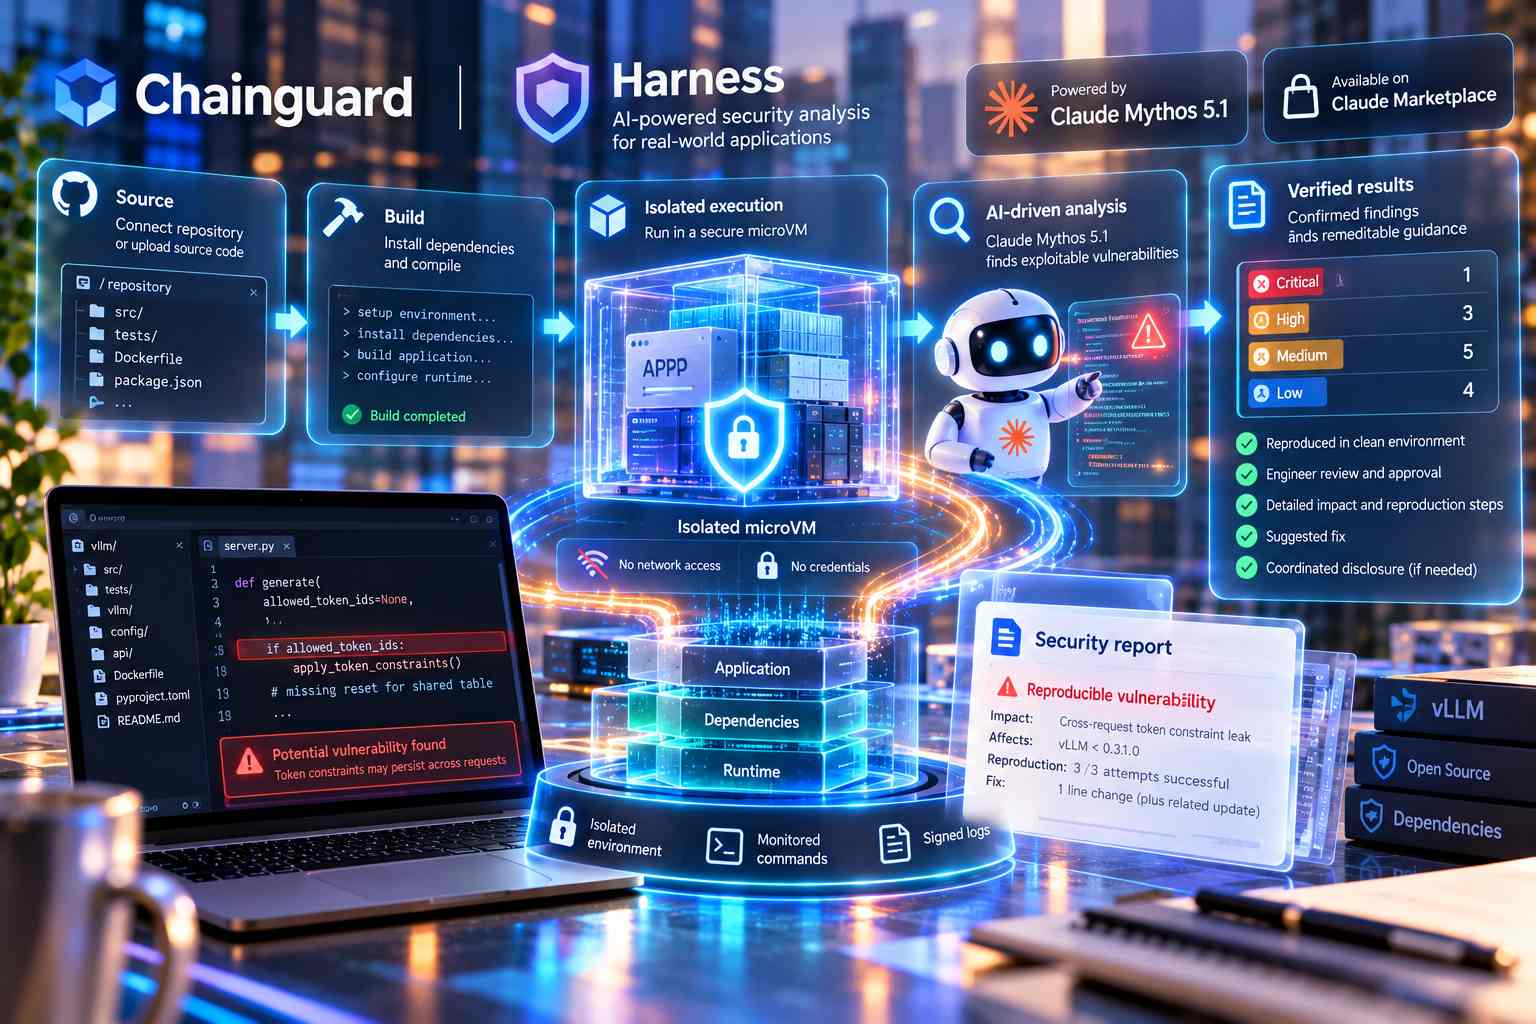
Chainguard ha presentato il 14 ottobre 2026 Harness, un servizio di analisi della sicurezza software che utilizza il modello Claude Mythos 5.1 di Anthropic per individuare vulnerabilità sfruttabili direttamente all’interno di applicazioni compilate ed eseguite in ambienti isolati. La soluzione è stata sviluppata per estendere l’utilizzo di modelli di intelligenza artificiale avanzati nella ricerca difensiva di vulnerabilità, rendendo accessibili capacità precedentemente riservate a un numero limitato di organizzazioni impegnate nella protezione di infrastrutture critiche. A differenza degli strumenti che si limitano a esaminare staticamente il codice sorgente o a confrontare le dipendenze con database di vulnerabilità note, Harness costruisce una versione eseguibile dell’applicazione, la avvia e ne analizza il comportamento durante tentativi controllati di sfruttamento. La procedura comprende l’individuazione di difetti logici, vulnerabilità di injection e condizioni di esaurimento delle risorse, utilizzando congiuntamente codice sorgente, cronologia Git, configurazione di compilazione e sorgenti delle dipendenze. Il servizio viene inizialmente offerto in versione beta, con accesso attraverso una lista d’attesa, ed è acquistabile tramite Claude Marketplace di Anthropic.
L’architettura operativa di Harness prevede che il cliente colleghi i propri repository attraverso l’applicazione GitHub di Chainguard, concedendo autorizzazioni di sola lettura, oppure carichi un archivio del codice sorgente. Il software viene quindi compilato seguendo una procedura corrispondente a quella utilizzata per preparare la distribuzione in produzione e avviato all’interno di una microVM isolata. L’esecuzione è suddivisa in due fasi distinte: durante la preparazione, un modello separato installa strumenti e dipendenze, costruisce l’applicazione e configura l’ambiente necessario; successivamente la macchina virtuale viene sospesa e riattivata per la fase di ricerca delle vulnerabilità, affidata a Claude Mythos 5.1. In questa seconda fase, l’ambiente non dispone di credenziali e non può effettuare connessioni di rete in uscita. Il modello interagisce esclusivamente con una shell e con pacchetti controllati da Chainguard, mentre il ciclo di esecuzione dell’agente resta esterno alla macchina virtuale e registra tutti i comandi e le chiamate agli strumenti. Il codice esaminato viene inoltre trattato come materiale non attendibile per ridurre il rischio che istruzioni malevole inserite nei file analizzati possano condizionare il comportamento dell’agente attraverso tecniche di prompt injection.
Ogni possibile vulnerabilità individuata viene sottoposta a una procedura di conferma indipendente. Harness ricrea l’ambiente in una nuova microVM ed esegue nuovamente il tentativo di sfruttamento; i risultati che non possono essere riprodotti in modo sistematico vengono esclusi dal rapporto finale. La stessa verifica viene applicata alle correzioni proposte: l’exploit deve risultare efficace sul codice originale e fallire sulla versione modificata. Il rapporto destinato al cliente comprende una sintesi delle criticità, la classificazione della gravità, la descrizione dell’impatto, le istruzioni per riprodurre il problema e una proposta di correzione adattata alla specifica base di codice. Prima della consegna, ogni risultato e ogni intervento raccomandato vengono esaminati e approvati da un ingegnere Chainguard identificato. Il modello viene gestito esclusivamente dal personale dell’azienda e i clienti non ricevono accesso diretto alle sue risposte grezze. Quando il difetto interessa una dipendenza open source anziché il codice proprietario del cliente, Chainguard utilizza Athena, il proprio processo di divulgazione coordinata delle vulnerabilità, per collaborare con i manutentori del progetto e successivamente distribuire le versioni corrette attraverso Chainguard Repository.
Un primo risultato pubblico riguarda vLLM, il motore open source utilizzato per servire modelli linguistici. Harness ha individuato una vulnerabilità collegata al parametro allowed_token_ids, che permette di limitare i token generabili da una richiesta. A causa del mancato azzeramento di una riga in una tabella condivisa, i vincoli definiti per un cliente potevano essere ereditati da una richiesta successiva appartenente a un altro cliente dello stesso motore. Il problema riguardava le versioni precedenti alla 0.31.0 ed era presente nel sistema di tracciamento pubblico del progetto dal 28 maggio 2026, dove inizialmente era stato classificato come un normale difetto software. Chainguard ha comunicato il problema ai manutentori il 23 settembre; la correzione è stata distribuita il 2 ottobre nella versione 0.31.0 e l’avviso di sicurezza GHSA-6cxc-2vcg-w5qc è stato pubblicato il 6 ottobre. La vulnerabilità, valutata di gravità bassa dai manutentori, è stata riprodotta con successo in tre tentativi su tre e corretta mediante una modifica di una riga, accompagnata da un intervento correlato.
Durante l’analisi di vLLM, Harness ha lavorato per dieci ore e quarantotto minuti, elaborando circa 115 milioni di token ed esaminando trenta aree del progetto. La procedura ha prodotto 37 potenziali vulnerabilità riproducibili su un ambiente pulito, delle quali 13 hanno superato la successiva revisione ingegneristica. Chainguard ha dichiarato di aver già utilizzato la tecnologia su oltre 65 progetti e di aver validato più di 680 risultati, alcuni dei quali sono ancora sottoposti a divulgazione coordinata. Lo sviluppo del sistema è collegato alla partecipazione dell’azienda a Project Glasswing di Anthropic. Nella fase iniziale, gli ingegneri Chainguard eseguiranno direttamente le analisi per conto delle organizzazioni interessate, producendo rapporti verificati oppure distribuendo correzioni delle dipendenze attraverso i propri repository. L’inserimento in Claude Marketplace permette inoltre ai clienti con impegni commerciali già attivi verso Anthropic di acquistare il servizio utilizzando il medesimo canale di approvvigionamento e fatturazione.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)