
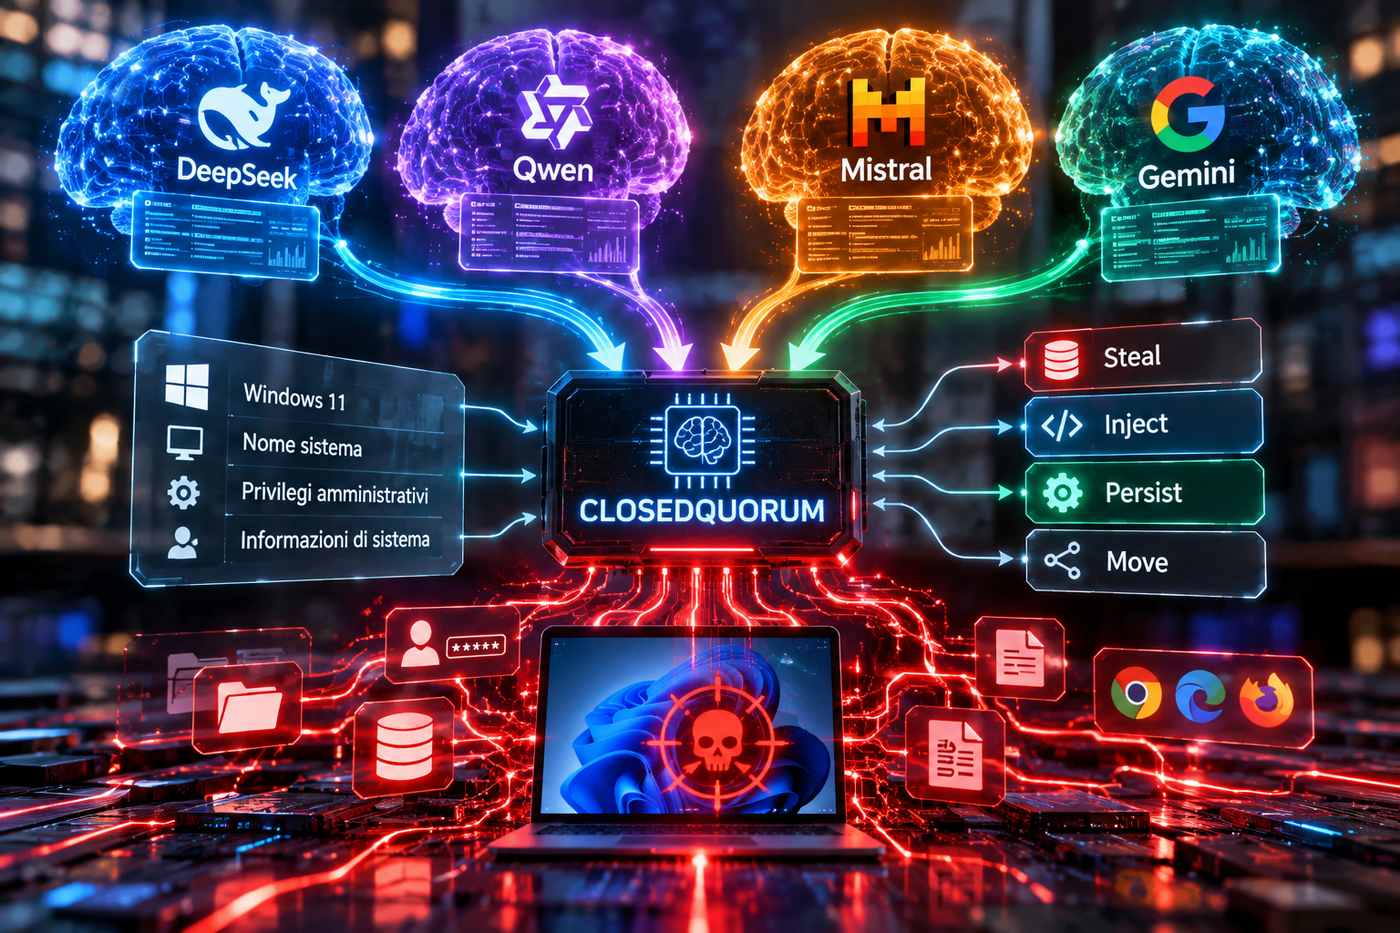
CLOSEDQUORUM è un malware per Windows progettato per delegare a più modelli di intelligenza artificiale la scelta delle azioni da compiere dopo la compromissione di un sistema, sostituendo almeno in parte il tradizionale meccanismo di comando e controllo gestito direttamente dall’attaccante. Il campione analizzato da Cisco Talos è un eseguibile Windows a 64 bit di circa 16,4 MB compilato in Go e può interrogare fino a quattro servizi AI commerciali, DeepSeek, Qwen, Mistral e Google Gemini. Il malware raccoglie informazioni di base sul computer compromesso, tra cui nome del sistema, versione di Windows e presenza di privilegi amministrativi, quindi invia questi dati ai modelli insieme a un insieme ristretto di azioni possibili. Ogni modello restituisce la propria scelta in un formato strutturato e il componente denominato ModelOrchestrator raccoglie le risposte, le confronta e seleziona l’azione che ha ricevuto il maggior numero di voti. Non si tratta quindi di modelli che inventano autonomamente nuove tecniche di attacco o generano liberamente il comportamento del malware: l’intelligenza artificiale viene utilizzata per decidere quale capacità già incorporata nell’eseguibile debba essere attivata in quel determinato momento. L’architettura è stata pensata anche per mantenere il processo operativo in assenza di un attaccante collegato continuamente alla macchina infetta e per ridurre la dipendenza da un singolo server C2 controllato dall’operatore.
Le decisioni disponibili per i modelli sono Steal, Inject, Persist e Move. Steal attiva contemporaneamente diverse funzioni dedicate al furto di informazioni, tra cui l’estrazione delle credenziali Windows dalla memoria del processo LSASS, il recupero delle password salvate nei browser e la ricerca di dati appartenenti a wallet di criptovalute. L’analisi del codice ha individuato funzioni dedicate a browser come Chrome, Edge e Firefox e a portafogli quali MetaMask, Exodus ed Ethereum. La modalità Inject è invece destinata all’esecuzione di codice all’interno di altri processi e comprende tecniche come process hollowing ed Early Bird APC injection, mentre Persist configura meccanismi che permettono al malware di riavviarsi o mantenere l’accesso al sistema utilizzando, tra le altre possibilità, chiavi Run del Registro di Windows, attività pianificate e sottoscrizioni permanenti a eventi WMI. Move dovrebbe rappresentare la capacità di movimento laterale verso altri sistemi della rete, ma nel campione analizzato non risulta implementata: il codice contiene l’opzione e la mette a disposizione del sistema decisionale, ma non dispone ancora di una funzione operativa collegata. Il quorum non richiede necessariamente che tutti e quattro i modelli rispondano correttamente, perché l’impiego di provider differenti introduce una forma di ridondanza in caso di rifiuto di una richiesta, timeout o risposta non conforme al formato previsto; se invece le votazioni producono un pareggio, viene applicato un ordine di priorità prestabilito che assegna precedenza a DeepSeek, seguito da Qwen, Mistral e Gemini. Se nessun modello produce una risposta utilizzabile, il malware non sceglie automaticamente una funzione di default, ma attende prima di ripetere il ciclo decisionale.
La caratteristica più particolare dell’architettura riguarda il modo in cui i servizi AI vengono utilizzati al posto di una parte dell’infrastruttura C2 tradizionale. Un malware convenzionale tende a collegarsi a domini, indirizzi IP o server controllati dall’attaccante per ricevere istruzioni, creando indicatori che possono essere individuati e bloccati dai sistemi di sicurezza. CLOSEDQUORUM invia invece le proprie richieste a endpoint appartenenti a servizi AI legittimi utilizzati quotidianamente anche da applicazioni normali, rendendo meno utile una strategia difensiva basata esclusivamente sul blocco del dominio contattato. Le quattro risposte vengono aggregate e il malware esegue direttamente l’azione scelta, senza richiedere che un operatore impartisca un nuovo comando a ogni fase. Questo non significa comunque che l’attaccante perda completamente visibilità sulle operazioni: il codice prevede l’utilizzo di un webhook Discord attraverso il quale vengono trasmesse informazioni sulle decisioni prese e sui dati raccolti. Talos ritiene che il modello di distribuzione possa prevedere la generazione di eseguibili personalizzati per ciascun operatore, contenenti già in fase di compilazione le relative chiavi API per i servizi AI e il webhook Discord. I dati sottratti vengono inviati al canale dell’operatore utilizzando cifratura AES-256-GCM, con una chiave simmetrica ricavata dalla data corrente e quindi modificata quotidianamente; questa soluzione fornisce soprattutto un livello di offuscamento, perché chi conosce il meccanismo e la data del messaggio può ricostruire la chiave necessaria alla decifratura.
Il campione disponibile pubblicamente non rappresenta però un malware immediatamente operativo così come distribuito. Le chiavi necessarie per accedere alle API dei diversi modelli sono impostate su valori segnaposto e anche il webhook Discord è un indirizzo fittizio, per cui Cisco Talos non ha potuto osservare l’intero processo funzionare realmente dall’infezione fino all’esecuzione completa delle attività. L’analisi statica del codice ha tuttavia permesso di ricostruire il ciclo decisionale e alcuni build di sviluppo mostrano che le credenziali dei provider possono essere inserite direttamente durante la compilazione. Non è stato inoltre confermato l’utilizzo di CLOSEDQUORUM in attacchi reali né sono state individuate vittime attribuibili con certezza al malware. Alcuni artefatti presenti nel campione hanno però permesso di collegare lo sviluppatore ad attività su forum criminali almeno dal 2025, in particolare a discussioni riguardanti il carding e la compravendita di dati di carte di pagamento rubate. Talos considera quindi il malware soprattutto come un esempio concreto di una possibile architettura operativa nella quale una parte delimitata della catena d’attacco viene affidata agli LLM, piuttosto che come prova di una campagna già attiva e diffusa.
CLOSEDQUORUM è stato individuato durante lo sviluppo di CAIRN, acronimo di Cognitive Artifact Intelligence Research Network, un toolkit open source realizzato da Cisco Talos per individuare, classificare e collegare malware che integrano direttamente componenti di intelligenza artificiale. CAIRN non si limita a cercare famiglie già note, ma utilizza quelli che Talos definisce “cognitive artifacts”, cioè elementi lasciati all’interno del software dall’integrazione con sistemi AI: template dei prompt, endpoint dei provider, chiavi API, termini utilizzati per jailbreak, riferimenti ai modelli e altri metadati. Queste informazioni possono essere estratte e correlate per costruire grafi che collegano campioni differenti, infrastrutture e possibili attori, senza dover dipendere esclusivamente dall’analisi tradizionale delle singole funzioni malevole. La metodologia è stata sviluppata proprio perché l’integrazione dell’AI all’interno del malware può assumere forme molto diverse, dal semplice utilizzo di un modello per generare contenuti fino alla delega di decisioni operative. CLOSEDQUORUM rientra nella seconda categoria perché il modello non viene impiegato soltanto come supporto esterno allo sviluppatore, ma diventa parte integrante del ciclo di esecuzione del malware e determina direttamente quale ramo del codice debba essere attivato.
Dal punto di vista del rilevamento, la presenza di traffico diretto verso DeepSeek, Mistral, Gemini o altri provider AI non è sufficiente per identificare CLOSEDQUORUM, perché gli stessi servizi vengono utilizzati da numerosi programmi legittimi. Gli indicatori diventano più significativi quando questo traffico compare insieme a comportamenti tipici di un malware, come accessi anomali a LSASS, iniezione di codice all’interno di processi sospesi, creazione di persistenze WMI o collegamenti verso webhook Discord. L’architettura può inoltre produrre richieste molto simili verso diversi provider AI in un intervallo temporale ristretto e ripetere i propri cicli operativi con intervalli casuali compresi indicativamente tra cinque e quindici minuti. Cisco Talos indica quindi l’analisi comportamentale come metodo più utile rispetto al semplice blocco degli endpoint utilizzati dall’intelligenza artificiale: un’applicazione Windows legittima può avere motivi validi per contattare un singolo servizio AI, mentre è molto meno comune che lo stesso processo interroghi contemporaneamente più modelli e, nello stesso periodo, tenti di estrarre credenziali, modificare meccanismi di persistenza o effettuare process injection. CLOSEDQUORUM mostra così un modello nel quale l’automazione non riguarda soltanto la scrittura del malware, ma entra direttamente nella sua logica operativa, lasciando comunque le decisioni dell’AI confinate entro capacità offensive definite in anticipo dal codice.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)