
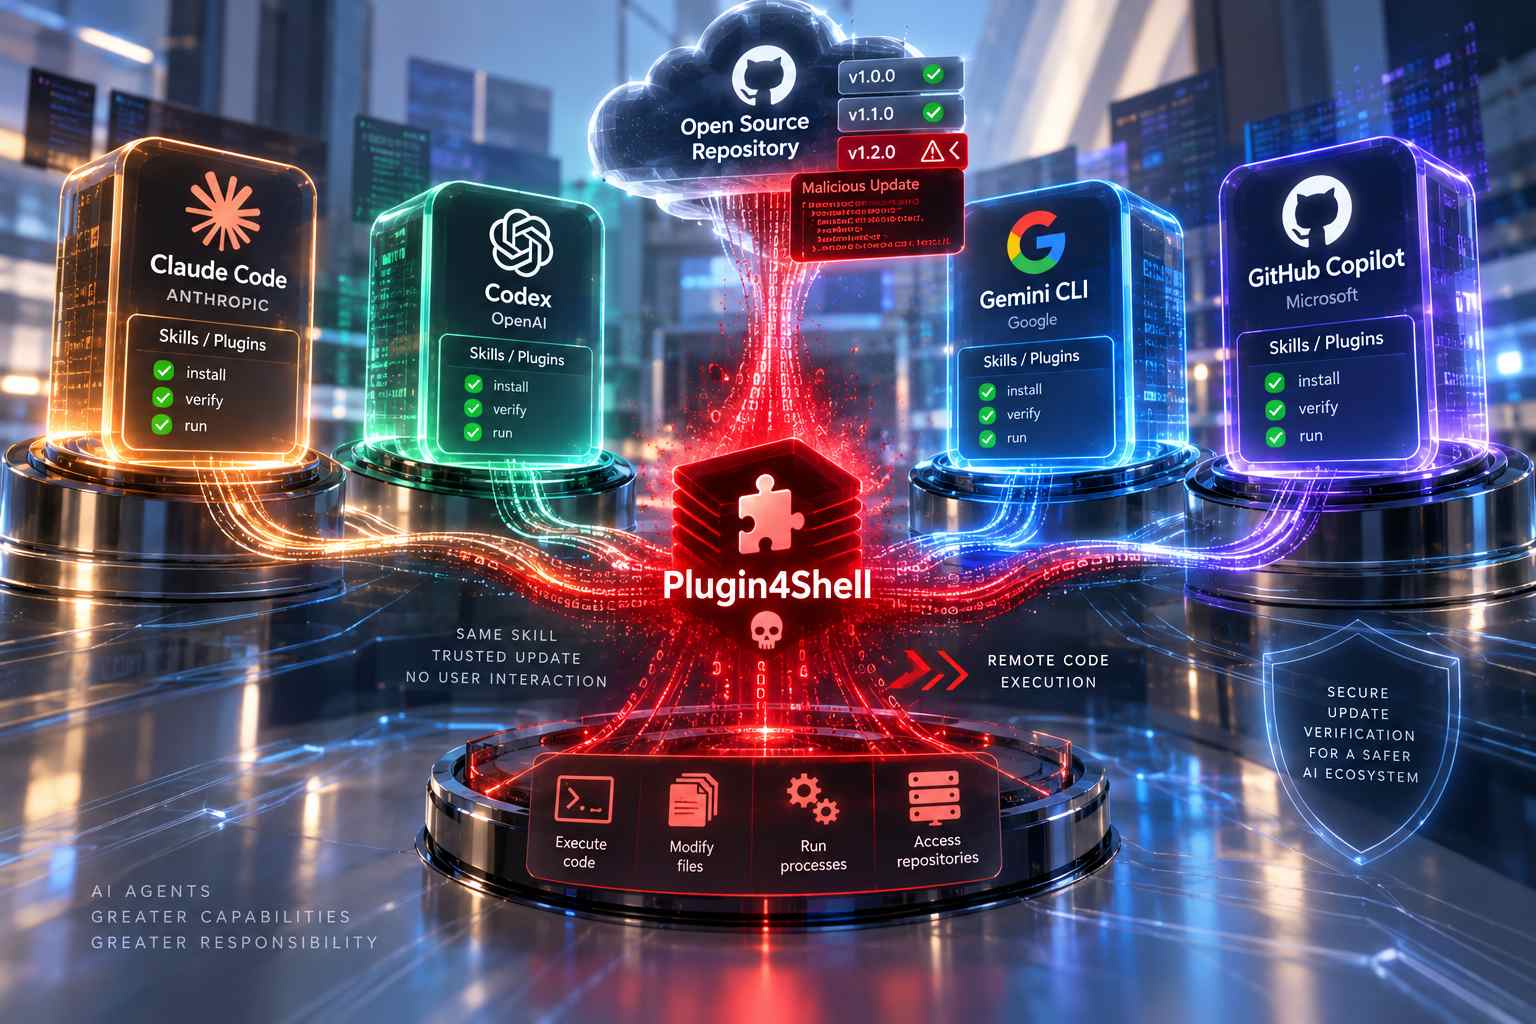
Air, startup specializzata nella cybersecurity, ha individuato una vulnerabilità strutturale comune a quattro dei principali agenti AI per la programmazione, Claude Code di Anthropic, Codex di OpenAI, Gemini CLI di Google e GitHub Copilot di Microsoft, attraverso la quale un attaccante avrebbe potuto ottenere l’esecuzione remota di codice senza richiedere alcuna interazione da parte dell’utente. La vulnerabilità, denominata Plugin4Shell, era collegata al modo in cui questi sistemi gestivano skill e plugin aggiunti dagli sviluppatori per estendere le capacità degli agenti, e in particolare al processo di verifica degli aggiornamenti successivi alla prima installazione. Secondo la ricerca di Air, tutti e quattro i servizi eseguivano controlli sul codice al momento della registrazione iniziale della skill proveniente da un marketplace o da un repository esterno, ma non ripetevano lo stesso processo di validazione quando venivano distribuite versioni successive, creando così una finestra attraverso la quale codice inizialmente affidabile poteva essere trasformato in un vettore di attacco.
Il meccanismo sfruttava proprio questa differenza tra verifica iniziale e aggiornamento successivo. Un attaccante poteva pubblicare in un repository open source una skill realmente utile e priva di codice malevolo, attendere che venisse adottata dagli utenti e, in un secondo momento, creare un branch dannoso con lo stesso nome associato alla versione considerata sicura, aggirando così il riferimento utilizzato per identificarla. In presenza di questa condizione, l’agente di coding avrebbe potuto scaricare automaticamente l’aggiornamento senza richiedere una nuova conferma all’utente e senza sottoporlo allo stesso livello di controllo previsto per l’installazione iniziale, consentendo quindi l’esecuzione di codice arbitrario sul sistema ospite. Il carattere zero-click della vulnerabilità deriva proprio dal fatto che, una volta installata la skill legittima, non era necessario che lo sviluppatore effettuasse ulteriori operazioni perché la versione compromessa potesse essere ricevuta ed eseguita.
Air ha descritto il problema come particolarmente rilevante perché la stessa debolezza era presente contemporaneamente in prodotti sviluppati da quattro aziende differenti, segnalando quindi un errore di progettazione comune nel modo in cui gli agenti AI trattano componenti esterni aggiornabili. Niv Hoffman, cofondatore e CTO di Air, ha sottolineato come sia raro individuare una vulnerabilità capace di interessare nello stesso momento quattro dei principali strumenti di coding basati sull’intelligenza artificiale, osservando che in questo caso team di sviluppo indipendenti erano arrivati sostanzialmente alla stessa logica di verifica, concentrando i controlli sull’ingresso iniziale del software ma non sul suo ciclo di aggiornamento. In un ambiente nel quale skill e plugin possono essere eseguiti con privilegi sufficienti per modificare file, avviare processi o interagire con repository e infrastrutture di sviluppo, questa impostazione trasformava un normale meccanismo di estensione funzionale in un potenziale punto di compromissione del sistema.
Air ha scoperto la vulnerabilità nel giugno 2026 e ha successivamente notificato il problema ai rispettivi produttori. Anthropic e OpenAI hanno completato gli aggiornamenti correttivi per eliminare il difetto, mentre Google ha scelto di non distribuire una patch separata per Gemini CLI, motivando la decisione con la fine del supporto del servizio e raccomandandone l’interruzione dell’utilizzo. Microsoft ha invece sostenuto che sulla propria piattaforma il caricamento di software diverso con lo stesso nome viene impedito a livello infrastrutturale e che, di conseguenza, per un attaccante sarebbe stato difficile ospitare una skill dannosa all’interno di un repository GitHub utilizzando esattamente il meccanismo descritto dalla ricerca.
Il caso evidenzia quindi un problema specifico nella sicurezza dei sistemi agentici: l’attendibilità iniziale di una skill o di un plugin non garantisce automaticamente che anche le versioni successive mantengano lo stesso livello di sicurezza. Ken Huang, consulente di cybersecurity e professore aggiunto presso la University of San Francisco, ha osservato che i rischi legati agli agenti sono ancora spesso sottovalutati e che strumenti apparentemente affidabili, ormai utilizzati ampiamente dai lavoratori della conoscenza e dagli sviluppatori, possono diventare un vettore di compromissione quando componenti esterni acquisiscono la possibilità di aggiornarsi ed eseguire codice con un livello elevato di autonomia. Nel caso di Plugin4Shell, il problema non era quindi legato alla capacità del modello linguistico di produrre codice pericoloso, ma al modo in cui l’infrastruttura dell’agente concedeva fiducia persistente a componenti software che potevano cambiare dopo essere stati verificati una sola volta.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)