
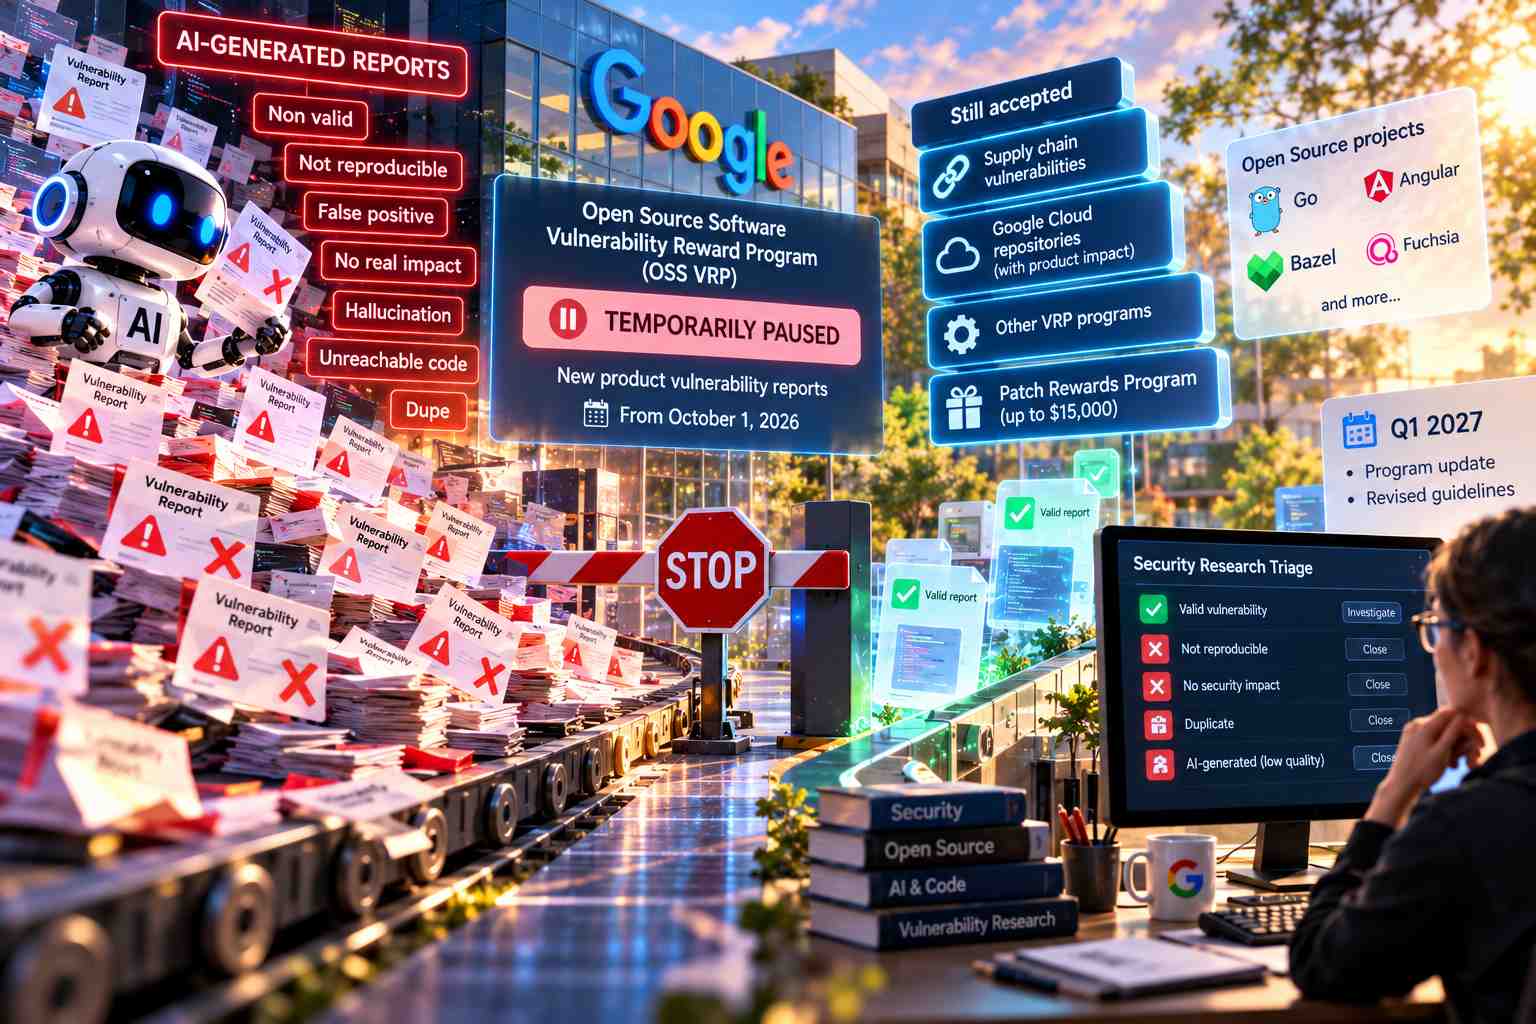
Google ha sospeso temporaneamente l’accettazione di nuove segnalazioni relative alle vulnerabilità di prodotto all’interno dell’Open Source Software Vulnerability Reward Program, il programma OSS VRP attraverso il quale ricompensa i ricercatori esterni che individuano problemi di sicurezza nei progetti open source gestiti dall’azienda. La modifica è entrata in vigore il 1° ottobre 2026 ed è stata motivata da un forte aumento delle segnalazioni automatizzate, delle quali, secondo Google, la grande maggioranza risulta non valida. La diffusione dei modelli linguistici e degli strumenti automatici per l’analisi del codice ha infatti reso molto più semplice esaminare grandi quantità di software e generare rapidamente report che descrivono potenziali vulnerabilità, ma il volume prodotto non è stato accompagnato da un analogo miglioramento della qualità: ingegneri della sicurezza e maintainer dei repository si sono trovati così a dover verificare numerose segnalazioni relative a problemi inesistenti, scenari d’attacco non riproducibili, errori collocati in porzioni di codice non raggiungibili oppure difetti tecnici privi di un impatto di sicurezza significativo. Il problema non riguarda quindi la capacità degli strumenti AI di individuare anomalie nel codice in quanto tale, ma il costo umano necessario per stabilire se l’anomalia costituisca realmente una vulnerabilità sfruttabile e meritevole di intervento. Ogni report apparentemente plausibile deve essere letto, riprodotto, confrontato con il comportamento effettivo del software e infine accettato o respinto, con il risultato che la generazione automatica a basso costo può trasferire una quantità sproporzionata di lavoro verso le persone incaricate del triage.
La sospensione non riguarda però l’intero OSS VRP. Le segnalazioni relative alle vulnerabilità della supply chain open source continuano a essere accettate, così come restano in lavorazione i report di vulnerabilità di prodotto presentati prima del 1° ottobre. Alcune vulnerabilità presenti in repository Google Cloud che producono un impatto diretto sui prodotti Cloud possono inoltre essere inoltrate attraverso il Cloud Vulnerability Reward Program, mentre Google invita i ricercatori a utilizzare, quando appropriato, gli altri programmi VRP dell’azienda o il Patch Rewards Program, che ricompensa direttamente contributi e patch in grado di migliorare la sicurezza di software open source e può prevedere premi fino a 15.000 dollari per gli interventi con maggiore impatto. Google ha dichiarato che utilizzerà questa fase per riformulare la parte dell’OSS VRP dedicata alle vulnerabilità di prodotto e fornirà un aggiornamento nel primo trimestre del 2027; questa indicazione rappresenta però una scadenza per comunicare le nuove modalità operative e non necessariamente la data in cui le segnalazioni verranno riaperte. Il programma OSS VRP era stato lanciato nel 2022 per estendere il modello dei bug bounty ai progetti open source di Google e comprende repository di rilievo come Go, Angular, Bazel e Fuchsia, consentendo ai ricercatori di ricevere ricompense per vulnerabilità capaci di produrre un impatto reale sull’ecosistema software e, in particolare, sulla sicurezza della catena di fornitura.
La decisione di ottobre arriva dopo che Google aveva già modificato profondamente le regole dell’OSS VRP nel marzo 2026 proprio per limitare l’impatto delle segnalazioni AI di bassa qualità. In quell’occasione l’azienda aveva dichiarato di aver osservato in poche settimane una crescita massiccia dei report generati automaticamente e aveva introdotto requisiti di prova più rigorosi per alcune categorie di vulnerabilità. Per i progetti classificati nelle fasce più critiche OT0 e OT1, che comprendono rispettivamente i repository di maggiore importanza strategica e quelli ad alto impatto, i problemi di corruzione della memoria devono essere accompagnati da passaggi esatti per riprodurli mediante un target OSS-Fuzz già esistente oppure da una patch già integrata nel progetto. Per i livelli inferiori OT2 e OT3 Google aveva invece eliminato le ricompense monetarie e il riconoscimento formale per le cosiddette Product Vulnerabilities e per altri problemi di sicurezza, dichiarando che il proprio team non avrebbe più effettuato il triage di queste categorie. La società aveva spiegato di incontrare soprattutto due tipologie di report problematici: segnalazioni contenenti informazioni errate o vere e proprie allucinazioni generate dall’AI su come una vulnerabilità avrebbe potuto essere attivata e report tecnicamente corretti nell’identificare un errore, per esempio un possibile buffer overflow, ma relativi a percorsi di esecuzione irraggiungibili oppure privi di conseguenze concrete nel modello di sicurezza del progetto. L’obiettivo dichiarato era spostare le risorse dalla verifica di segnalazioni ambigue verso problemi riproducibili e correzioni direttamente utilizzabili; la sospensione di ottobre mostra che l’inasprimento dei criteri non è stato sufficiente a eliminare il sovraccarico.
Il fenomeno non è limitato a Google. I maintainer del kernel Linux e di altri importanti progetti open source hanno segnalato un aumento di report prodotti da sistemi automatici che richiedono comunque una verifica manuale approfondita, mentre anche altri programmi di bug bounty stanno modificando criteri e procedure per evitare che il costo della generazione automatizzata delle segnalazioni venga scaricato interamente su chi deve controllarle. Apple è stata indicata tra le aziende alle prese con un forte incremento di report generati tramite AI, mentre Intel ha interrotto un programma di bug bounty che prevedeva ricompense fino a 100.000 dollari, pur senza attribuire ufficialmente la decisione all’automazione. Il problema assume una forma particolare nel software open source, dove il ricercatore può utilizzare strumenti sempre più economici e scalabili per analizzare migliaia di file e produrre rapidamente possibili vulnerabilità, mentre dall’altra parte la validazione rimane un’attività costosa che spesso ricade su un numero ristretto di maintainer. L’AI può allo stesso tempo rappresentare uno strumento estremamente efficace per la ricerca di sicurezza: Google stessa utilizza sistemi automatizzati e agenti AI per individuare vulnerabilità e gestisce programmi specifici dedicati ai problemi di sicurezza dei modelli generativi. La distinzione introdotta con le nuove regole riguarda quindi soprattutto la necessità di accompagnare l’individuazione automatica con evidenze riproducibili e con una verifica dell’impatto reale, impedendo che una possibile anomalia rilevata dal modello venga trasformata automaticamente in una segnalazione da affidare alla verifica di terzi.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)