
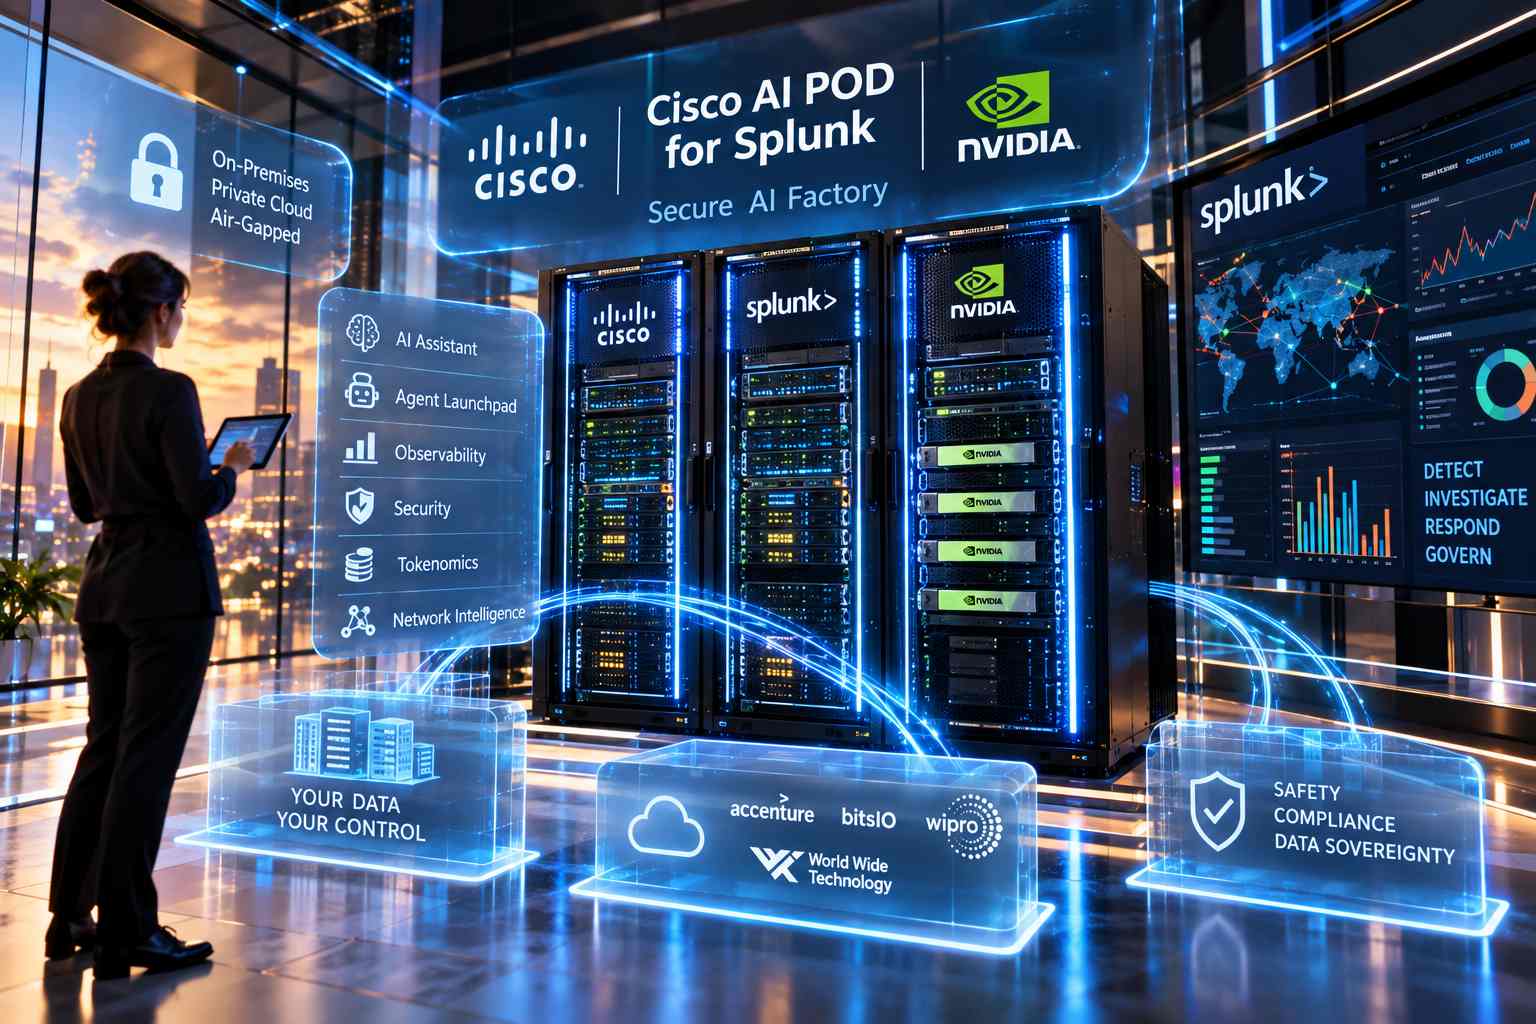
Cisco ha reso disponibile Cisco AI POD for Splunk, una nuova configurazione infrastrutturale progettata per eseguire le capacità di Splunk AI direttamente negli ambienti dei clienti, compresi data center on-premises, private cloud e installazioni air-gapped. La soluzione nasce dall’estensione della collaborazione con NVIDIA ed è inserita nell’architettura Cisco Secure AI Factory with NVIDIA, utilizzata come riferimento per assemblare stack AI completi attraverso i Cisco AI POD. Il nuovo sistema combina software runtime dedicato, infrastruttura Cisco, computing accelerato NVIDIA e un’architettura basata su Kubernetes prevalidata e ottimizzata specificamente per i workload Splunk AI. Per le organizzazioni che intendono realizzare il deployment sulla propria infrastruttura, Cisco indica Accenture, bitsIO, Wipro e World Wide Technology tra i partner disponibili fin dalla fase iniziale per supportare l’implementazione.
Il componente centrale è Splunk AI Tier, il livello software che rende disponibili le funzioni AI supportate all’interno di un sistema preconfigurato comprendente server Cisco UCS, accelerazione tramite GPU NVIDIA RTX PRO 6000, networking Cisco, Red Hat OpenShift e Splunk Operator for Kubernetes. La piattaforma viene fornita in una configurazione predimensionata e prevalidata con supporto unico del vendor, mentre il cliente continua a fornire l’ambiente data center e mantiene il controllo diretto sulle operazioni e sulla sicurezza dell’infrastruttura. Splunk prevede due modalità di deployment: l’utilizzo dell’AI Tier all’interno del Cisco AI POD for Splunk oppure l’installazione del solo software AI Tier su infrastrutture GPU e Kubernetes qualificate dal cliente. Per quest’ultima opzione non è previsto un costo software incrementale specifico per AI Tier. La piattaforma non è concepita come appliance GPU generica o ambiente di calcolo AI general purpose, ma come infrastruttura Cisco progettata espressamente per i carichi di lavoro Splunk AI.
Su questo livello viene eseguito Splunk AI Assistant, già disponibile, mentre Agent Launchpad è previsto più avanti nel 2026. Le due componenti sono destinate rispettivamente alle indagini agentiche ad hoc e alla costruzione di agenti personalizzati, anche per scenari come i security operations center agentici. Le aziende che gestiscono Splunk nei propri data center possono quindi mantenere localmente sia i dati sia le capacità generative e agentiche utilizzate per analizzarli. La piattaforma permette inoltre di eseguire in self-hosting una selezione di modelli generativi open e proprietari per i workload Splunk Enterprise, tra cui Cisco Deep Time Series Model, Google Gemma 4 e OpenAI GPT-OSS 20B. Cisco prevede di aggiungere nei prossimi mesi anche i modelli open NVIDIA Nemotron.
L’impostazione è rivolta in particolare agli ambienti nei quali requisiti di sicurezza, sovranità del dato o conformità normativa impediscono di trasferire workload e informazioni sensibili verso servizi AI pubblici. L’infrastruttura locale permette in questi casi di portare gli agenti direttamente dove risiedono i dati, mantenendo l’elaborazione all’interno del perimetro controllato dall’organizzazione. Cisco considera proprio la complessità del deployment, insieme ai dubbi su sicurezza, costi e affidabilità, uno dei principali ostacoli all’adozione dell’intelligenza artificiale in ambito enterprise.
Accanto alla nuova infrastruttura, Cisco ha ampliato Splunk Agent Observability, ora disponibile anche in Splunk Observability Cloud e Cisco Cloud Control. Il sistema monitora il comportamento degli agenti e dei modelli lungo l’intero stack AI, ne valuta le prestazioni e applica guardrail runtime capaci di bloccare azioni considerate inaccurate o non sicure, compresi comportamenti riconducibili ad allucinazioni o alla possibile esposizione di dati sensibili. L’obiettivo è fornire una visione operativa del comportamento degli agenti durante l’esecuzione, anziché limitarsi al monitoraggio delle sole applicazioni che li ospitano.
All’interno di Agent Observability è stata introdotta anche Tokenomics, una funzione dedicata alla misurazione e all’attribuzione del consumo di token. Il sistema registra la spesa associata ai diversi agenti AI e all’utilizzo da parte dei dipendenti di coding agent come Claude Code, Codex e Cursor. Cisco prevede inoltre di utilizzare il proprio Deep Time Series Model per stimare l’andamento futuro del consumo e prevedere la spesa prima della chiusura del periodo di fatturazione. Questi dati possono essere utilizzati dalle aziende per collegare i costi dell’intelligenza artificiale ai singoli team, workload e risultati aziendali, costruendo un modello di gestione economica specifico per l’utilizzo dei token.
Cisco ha inoltre introdotto Observability Studio, un ambiente pensato per rendere le nuove applicazioni osservabili, misurabili e pronte per la produzione fin dalle prime fasi dello sviluppo. A questo si aggiunge Network Intelligence App, che porta all’interno di Splunk informazioni relative alla topologia della rete Cisco, allo stato dei dispositivi e agli eventi, permettendo ai team di networking di risalire da un alert direttamente all’apparato che lo ha generato. Le nuove edizioni Essentials e Premier di Splunk Observability Cloud mirano invece a semplificare l’acquisto e l’estensione delle funzionalità di observability all’interno dell’organizzazione, includendo strumenti di log analytics destinati al debugging di problemi applicativi e infrastrutturali.
Sul fronte della sicurezza, Cisco ha ampliato anche Splunk Agentic SOC Workforce con agenti specializzati in detection engineering, threat hunting proattivo, investigazione autonoma, risposta coordinata e governance delle policy. Gli agenti correlano dati macchina provenienti dall’intero stack, comprese reti, cloud, applicazioni e identità, e producono verdetti spiegabili con l’obiettivo di ridurre il rumore generato dagli alert e abbreviare il tempo medio necessario per la remediation. Le nuove funzionalità di Exposure Analytics aggiungono una copertura più ampia degli asset, il monitoraggio storico delle variazioni e insight sul rischio adattati al contesto specifico dell’azienda, collegando le informazioni sulle esposizioni all’attività di sicurezza in tempo reale proveniente da Splunk, Cisco e dall’ecosistema di terze parti.
Splunk Enterprise Security Essentials estende inoltre le capacità di sicurezza agentica a un numero maggiore di team, mentre Splunk Enterprise Security Premier aggiunge un livello più elevato di autonomia agentica e comprende l’intero insieme delle funzionalità di Splunk Enterprise Security. Cisco e AWS hanno parallelamente ampliato la loro collaborazione attraverso un accordo pluriennale di sviluppo congiunto dedicato a nuove soluzioni di sicurezza contro attacchi basati sull’intelligenza artificiale. Splunk mette a disposizione la propria piattaforma dati e le capacità di detection, mentre AWS contribuisce con la propria infrastruttura cloud globale, con l’obiettivo di fornire agli analisti supporto agentico nelle fasi di rilevamento, investigazione e risposta mantenendo comunque governance e controllo umano.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)