
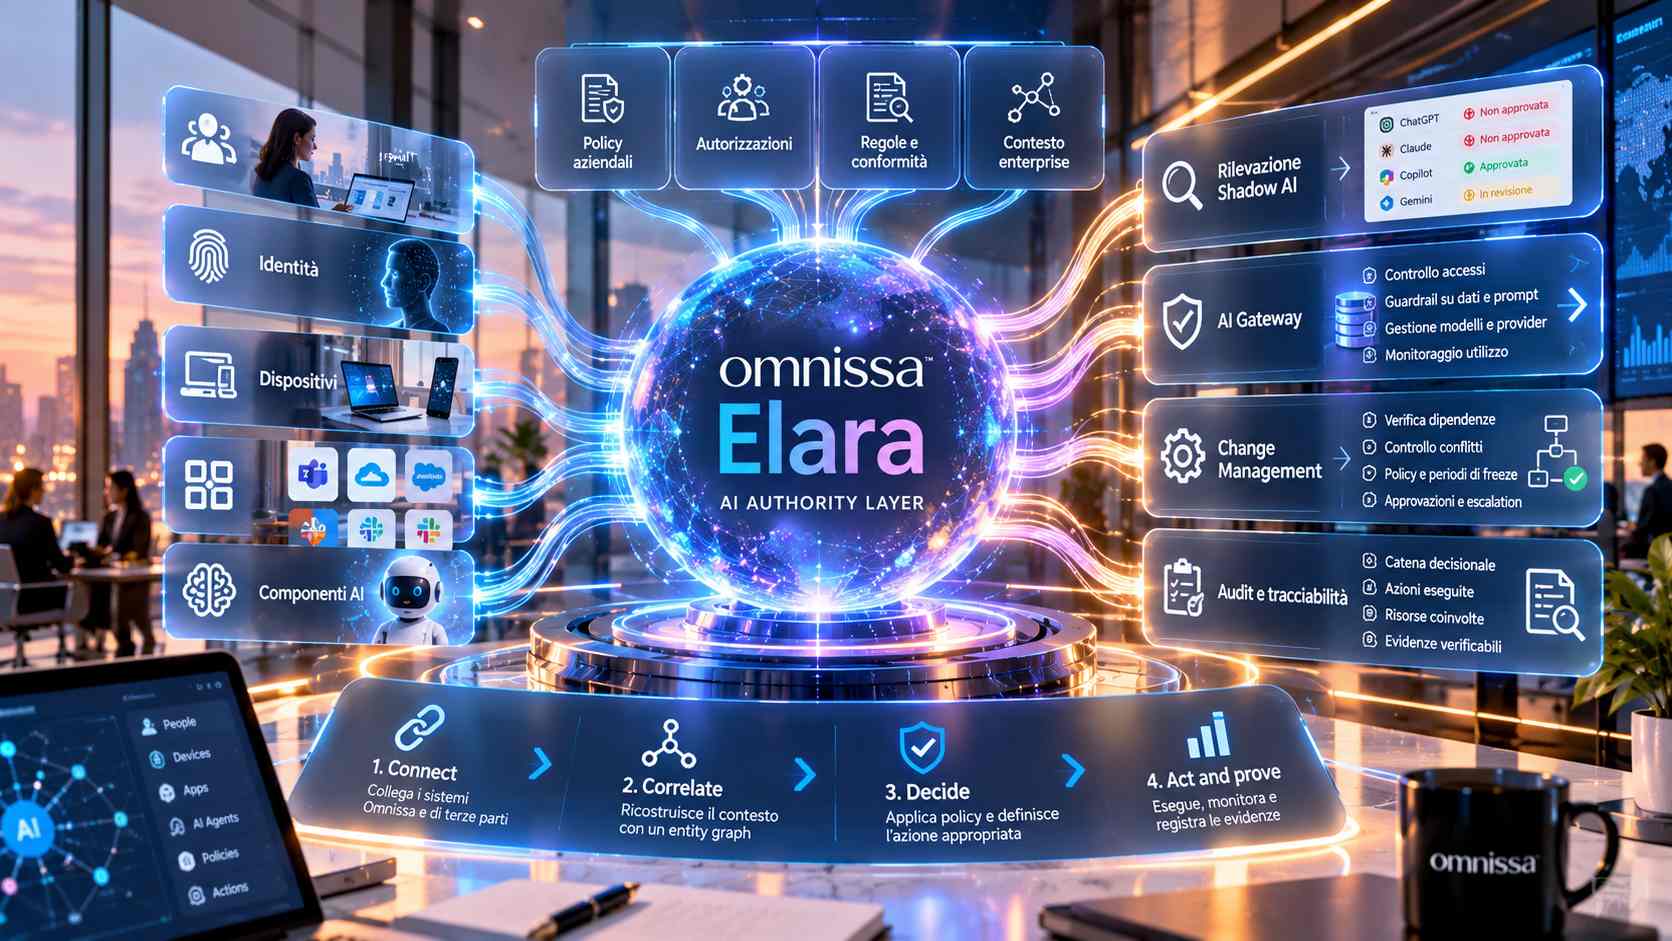
Omnissa ha presentato Elara, un nuovo authority layer progettato per governare l’utilizzo dell’intelligenza artificiale e le azioni ad alto impatto all’interno degli ambienti enterprise, mettendo in relazione informazioni che normalmente rimangono distribuite tra sistemi differenti. La soluzione, annunciata il 29 settembre 2026 durante Omnissa ONE 2026 a Orlando e inizialmente disponibile in beta, raccoglie segnali relativi a persone, identità, dispositivi, applicazioni e componenti AI, compresi agenti, modelli e altri strumenti, per correlarli con le politiche e con la struttura delle autorizzazioni dell’organizzazione prima che un’azione venga effettivamente eseguita. L’obiettivo è superare il limite dei sistemi di sicurezza e gestione tradizionali, che normalmente possono autorizzare o bloccare attività soltanto all’interno del proprio perimetro: Elara viene invece posizionato sopra questi strumenti e collega tecnologie Omnissa e piattaforme di terze parti senza richiedere all’azienda di uniformarsi a un unico stack tecnologico. In questo modo un’azione può essere valutata considerando contemporaneamente chi o cosa la sta richiedendo, il dispositivo e le applicazioni coinvolte, le dipendenze presenti negli altri sistemi, le regole aziendali applicabili e l’autorità necessaria per consentirla. La necessità di questo tipo di controllo viene collegata anche alla rapida diffusione di strumenti AI non autorizzati: secondo una ricerca Omnissa, applicazioni di questo tipo sono presenti sul 75% dei dispositivi enterprise gestiti, mentre il rapporto State of the Digital Workspace rileva un aumento vicino al 1.000% su base annua dell’utilizzo di assistenti AI sugli endpoint aziendali, con circa tre quarti dell’attività riconducibile a strumenti non approvati dall’IT.
Una delle prime funzioni disponibili nella beta riguarda proprio l’individuazione dello shadow AI. Elara può scoprire applicazioni AI, modelli linguistici, agenti e altri strumenti utilizzati all’interno dell’organizzazione anche quando non compaiono negli inventari applicativi ufficiali; la rilevazione comprende inoltre server e tool basati su Model Context Protocol. Gli elementi individuati possono successivamente essere autorizzati, limitati oppure sottoposti a monitoraggio utilizzando i sistemi di controllo già presenti nell’infrastruttura aziendale. A questo si aggiunge Omnissa AI Gateway, che si colloca tra utenti, applicazioni e agenti da una parte e modelli e strumenti AI dall’altra: il gateway autentica chi effettua una richiesta, stabilisce a quali risorse può accedere, applica controlli ai dati e ai prompt, misura il consumo dei token e instrada la richiesta verso la destinazione appropriata. Elara può così autorizzare l’accesso ai modelli, applicare guardrail e contabilizzare l’utilizzo attraverso provider differenti, evitando che la governance dell’AI sia legata a un singolo ecosistema. L’impostazione risponde anche alla crescente presenza di agenti dotati di identità proprie oppure in grado di operare utilizzando le autorizzazioni degli utenti, ai quali viene applicato lo stesso modello di autorità previsto per persone e sistemi: l’agente non viene quindi considerato soltanto come uno strumento software, ma come un attore che deve rispettare policy e limiti prima di poter intervenire sulle risorse aziendali.
Elara estende lo stesso principio alle modifiche che possono avere conseguenze operative rilevanti attraverso una funzione di Change Management centralizzata. Prima dell’esecuzione, una modifica viene confrontata con eventuali conflitti, periodi di freeze, dipendenze e altre condizioni provenienti dai sistemi collegati; sulla base del contesto complessivo, Elara può autorizzarla, limitarne la portata oppure inoltrarla alla persona che possiede l’autorità necessaria per approvarla. Il funzionamento viene descritto attraverso quattro passaggi, Connect, Correlate, Decide e Act and prove: i connettori collegano Elara a Workspace ONE, Horizon e agli strumenti aziendali di identity management, sicurezza e IT service management, mentre connettori personalizzati possono estendere il sistema ad altre piattaforme; un entity graph ricostruisce quindi le relazioni tra persone, dispositivi, applicazioni, identità e agenti AI, fornendo il contesto sul quale valutare ogni azione. Dove Elara dispone direttamente di un punto di enforcement può intervenire sull’operazione, mentre negli altri casi può fornire indicazioni, instradare la richiesta oppure avviare una remediation. In entrambi gli scenari registra in tempo reale l’intera catena decisionale, comprendendo cosa è accaduto, chi ha autorizzato l’azione e quali risorse sono state coinvolte, creando così una registrazione riproducibile utilizzabile per audit e ricostruzione degli eventi.
La piattaforma viene quindi organizzata intorno a quattro problemi specifici: shadow AI, agenti privi di governance, modifiche rischiose e difficoltà nel ricostruire successivamente decisioni e responsabilità. Per costruire il proprio contesto operativo Elara utilizza i segnali già prodotti dai sistemi collegati, tra cui identità, stato dei dispositivi e delle applicazioni, eventi, policy e approvazioni, invece di acquisire il contenuto del lavoro svolto dai dipendenti; Omnissa ha indicato che ulteriori dettagli sulle modalità di gestione e conservazione dei dati verranno pubblicati insieme alla documentazione tecnica del prodotto. La soluzione sfrutta inoltre la base infrastrutturale già gestita dall’azienda, la cui piattaforma elabora circa 50 TB di dati provenienti dagli endpoint ogni giorno e supporta 150 milioni di esecuzioni di workflow al mese su decine di milioni di dispositivi. Omnissa, nata nel 2024 come società indipendente dalla precedente divisione End User Computing di VMware e utilizzata da circa 26.000 clienti, presenta quindi Elara come un livello trasversale destinato ad applicare lo stesso modello di visibilità, autorizzazione e controllo all’attività umana, ai sistemi tradizionali e agli agenti AI. La beta è già disponibile attraverso una waitlist e comprende le funzioni di discovery dello shadow AI, i guardrail dell’AI Gateway, il controllo centralizzato delle modifiche e la raccolta delle evidenze necessarie agli audit.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)