
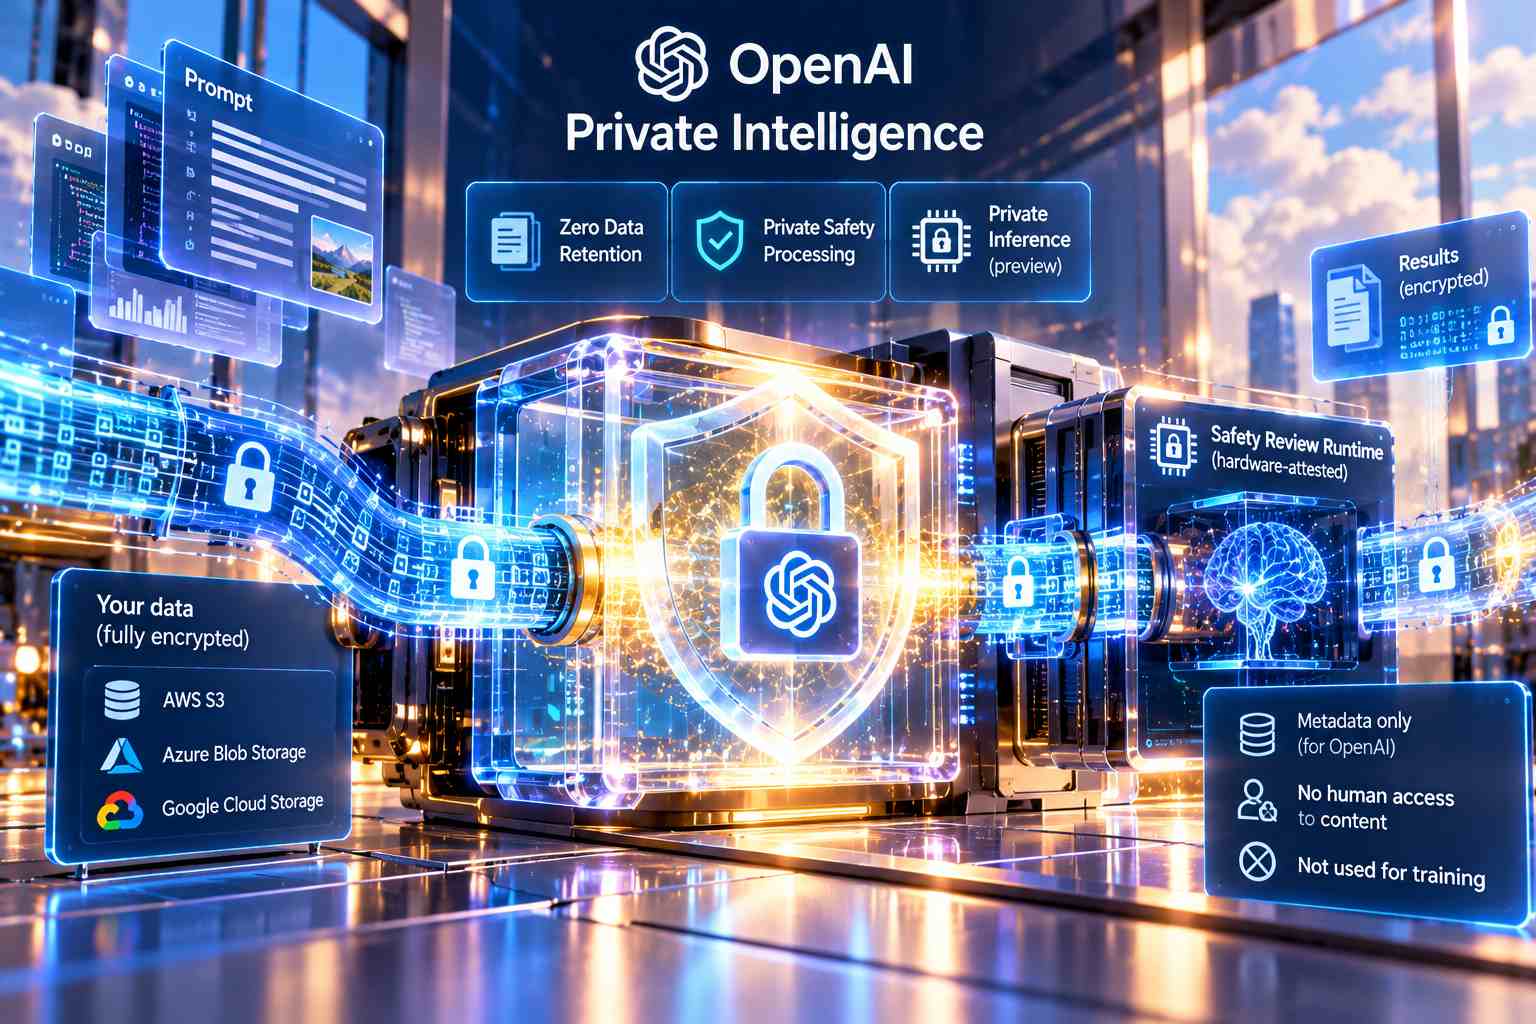
OpenAI ha presentato Private Intelligence, un insieme di tecnologie destinato a ridurre l’accesso ai dati sensibili elaborati dai sistemi AI aziendali, affrontando in particolare il problema di chi possa effettivamente vedere prompt, risposte e altre informazioni durante inferenza, conservazione e controlli di sicurezza. La prima componente disponibile è Zero Data Retention con Private Safety Processing (ZDR con PSP), che combina la politica Zero Data Retention già offerta ai clienti API idonei con un sistema di revisione automatica della sicurezza progettato per funzionare senza consentire al personale OpenAI di leggere i contenuti protetti. Con ZDR tradizionale, OpenAI non conserva prompt e risposte dopo l’elaborazione della richiesta, il contenuto non è disponibile al personale per la revisione e i dati enterprise non vengono utilizzati per addestrare i modelli salvo opt-in; il problema diventa però più complesso con i modelli di frontiera, per i quali i controlli contro abusi e utilizzi pericolosi possono richiedere ulteriori analisi. Private Safety Processing è stato sviluppato proprio per mantenere questi controlli senza trasformarli in un nuovo punto di accesso umano ai dati.
Con ZDR e Private Safety Processing, i contenuti selezionati da un classificatore di sicurezza o da una politica di campionamento approvata vengono cifrati e trasferiti nello storage cloud controllato direttamente dal cliente, utilizzando AWS S3, Azure Blob Storage o Google Cloud Storage e rispettando la regione scelta per la data residency. OpenAI conserva soltanto un indice contenente metadati operativi e il riferimento necessario a individuare il record, non una copia del contenuto. Quando è richiesta una verifica, i dati cifrati vengono recuperati e possono essere decifrati esclusivamente all’interno di un Safety Review Runtime hardware-attested, progettato per impedire l’accesso umano e per eseguire una procedura automatizzata di valutazione secondo prompt e formati di output prestabiliti. All’esterno dell’ambiente protetto possono uscire in chiaro soltanto segnali di sicurezza limitati e metadati operativi autorizzati, mentre i risultati dettagliati vengono nuovamente cifrati e conservati nello storage del cliente insieme al record originale, con un periodo di conservazione di 30 giorni. Le chiavi e le autorizzazioni Enterprise Key Management rimangono sotto il controllo del cliente, e i contenuti conservati per queste verifiche non possono essere utilizzati per addestrare i modelli né messi a disposizione di altri gruppi di OpenAI o dei suoi partner.
Private Safety Processing interviene quindi soprattutto sul problema della revisione di sicurezza, mentre la seconda componente di Private Intelligence, denominata Private Inference e prevista inizialmente in preview, punta a proteggere anche il momento nel quale il modello esegue materialmente l’inferenza. OpenAI intende utilizzare confidential computing e ambienti di esecuzione affidabili basati su hardware per isolare dati e calcolo anche dall’infrastruttura che li ospita, accompagnando il sistema con meccanismi di attestazione crittografica attraverso i quali il cliente possa verificare quale software sia effettivamente in esecuzione prima di inviargli informazioni sensibili. L’obiettivo dichiarato è passare da garanzie fondate principalmente su policy, controlli organizzativi e configurazioni del servizio a proprietà verificabili tecnicamente: non soltanto stabilire contrattualmente chi non debba accedere ai dati, ma costruire l’architettura affinché determinati accessi non siano tecnicamente disponibili durante l’elaborazione. Private Inference è tuttavia una tecnologia distinta da ZDR con PSP e non è ancora la modalità ordinaria con cui vengono eseguite le richieste API.
Le garanzie rimangono inoltre legate alle caratteristiche dei singoli endpoint e alle configurazioni adottate. Zero Data Retention non rende automaticamente priva di persistenza qualsiasi funzione della piattaforma: alcuni endpoint non sono idonei a ZDR, mentre determinate funzionalità possono mantenere temporaneamente uno stato applicativo necessario al loro funzionamento. Nella Responses API, per esempio, l’attivazione di ZDR forza il parametro store a false, ma modalità e strumenti specifici possono avere comportamenti differenti; i server MCP remoti sono servizi di terze parti e i dati inviati a questi sistemi seguono le rispettive politiche di conservazione, mentre container ospitati e sistemi di caching possono utilizzare forme temporanee di stato applicativo. ZDR con Private Safety Processing richiede inoltre l’approvazione per Zero Data Retention, la configurazione dello storage controllato dal cliente e ulteriori requisiti tecnici e operativi. Private Intelligence non rappresenta quindi una singola modalità che rende automaticamente “privato” qualsiasi utilizzo dell’AI, ma un’architettura progressiva con cui OpenAI sta separando sempre più chiaramente elaborazione, conservazione e controllo di sicurezza dei dati, fornendo alle organizzazioni strumenti per determinare dove risiedano le informazioni, chi possa accedervi e in quali condizioni possano essere analizzate dai sistemi di sicurezza.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)