
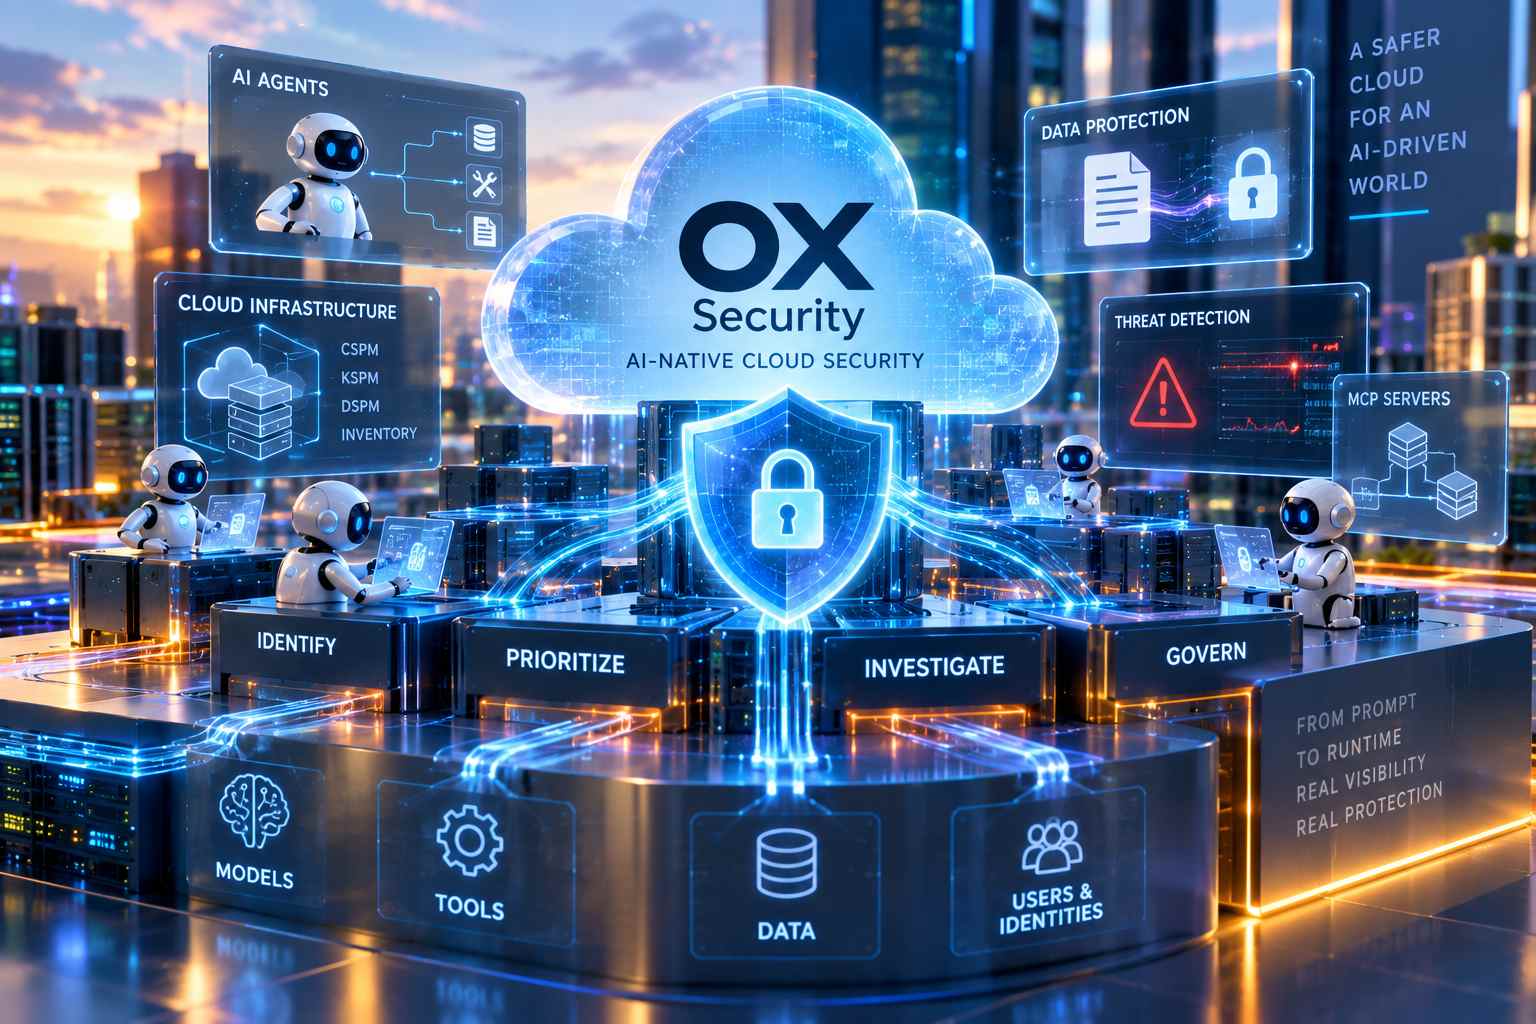
OX Security ha lanciato OX Cloud, una piattaforma di sicurezza cloud progettata per ambienti nei quali agenti AI possono accedere ai dati, utilizzare strumenti ed eseguire autonomamente operazioni sull’infrastruttura. Il sistema combina le funzionalità di una Cloud-Native Application Protection Platform, o CNAPP, con strumenti dedicati al monitoraggio in tempo reale dell’attività dell’intelligenza artificiale. OX Cloud costituisce il componente runtime della piattaforma OX AINAPP, AI Native Application Protection Platform, ed estende quindi la protezione dal codice e dalla configurazione dell’applicazione fino a ciò che avviene effettivamente nell’ambiente cloud durante l’esecuzione.
La piattaforma integra AI Detection and Response (AIDR) e Agentic Attack Surface Management per rendere visibili agenti AI, modelli e server MCP mentre operano nell’ambiente. Il controllo non riguarda soltanto la loro presenza o configurazione, ma anche le risorse che possono raggiungere, gli strumenti richiamati, i dati ai quali accedono e gli eventuali comportamenti che superano i limiti previsti. Questo consente, ad esempio, di individuare un agente che utilizza uno strumento non autorizzato, un modello che accede a informazioni che non dovrebbe elaborare oppure un server MCP che opera al di fuori del proprio ambito previsto. Le informazioni sul comportamento runtime vengono inoltre correlate alla raggiungibilità delle risorse e al contesto costituito dal codice e dai prompt che hanno originato l’agente.
Sul versante CNAPP, OX Cloud comprende Cloud Security Posture Management (CSPM), Kubernetes Security Posture Management (KSPM), Data Security Posture Management (DSPM), rilevamento delle vulnerabilità a runtime, inventario delle risorse cloud e analisi dei percorsi di attacco basata su grafi. Il CSPM controlla continuamente configurazioni errate e conformità degli account cloud, mentre KSPM estende il monitoraggio agli ambienti Kubernetes, verificando rischi di sicurezza, configurazioni e rispetto delle policy. DSPM è invece dedicato all’individuazione, classificazione e protezione dei dati sensibili presenti negli ambienti cloud. Cloud Inventory mantiene un inventario aggiornato delle risorse presenti nell’infrastruttura, comprendendo workload, identità, data store, cluster Kubernetes e agenti AI effettivamente in esecuzione.
AIDR gestisce il rilevamento e il controllo in tempo reale dell’utilizzo dell’AI, delle relative configurazioni e delle possibili minacce presenti negli ambienti cloud e runtime. Agentic Attack Surface, basato su OX Agent, effettua invece un’analisi a livello agentico per individuare backdoor nascoste ed esposizioni effettivamente raggiungibili. Runtime Events raccoglie il contesto necessario a esaminare anomalie durante l’esecuzione e ad accelerare rilevamento, analisi e triage degli incidenti, mentre Runtime Vulnerabilities identifica le vulnerabilità realmente esposte nei workload in esecuzione e permette di concentrare l’attenzione su quelle potenzialmente sfruttabili. Cloud Graph e Attack Path Mapping rappresentano infine le relazioni tra le risorse cloud, evidenziando esposizioni, possibilità di movimento laterale e potenziale raggio d’impatto di una compromissione.
Un elemento centrale del funzionamento di OX Cloud è la raggiungibilità. Invece di assegnare la stessa rilevanza a ogni configurazione errata, pacchetto vulnerabile o esposizione della supply chain, la piattaforma mette in relazione i risultati con ciò che può essere realmente raggiunto nell’ambiente operativo. Le esposizioni prive di un percorso effettivamente utilizzabile vengono così separate da quelle collegate a workload e risorse accessibili. Lo stesso modello viene applicato agli agenti AI e alle cosiddette identità non umane, includendo account di servizio, chiavi API, processi automatizzati e agenti dotati di autorizzazioni ma non associati direttamente all’azione di una persona.
OX Cloud permette inoltre di rilevare forme di shadow AI, vale a dire modelli, agenti e strumenti che operano nell’ambiente cloud senza essere conosciuti o approvati dai responsabili IT o della sicurezza. In questa categoria possono rientrare server MCP non autorizzati, integrazioni non approvate oppure agenti creati da singoli team senza un processo formale di revisione. Il monitoraggio runtime permette di verificare non soltanto che queste componenti esistano, ma anche quali permessi possiedano, quali risorse raggiungano, quali strumenti richiamino e quali dati utilizzino durante il funzionamento.
Le funzioni della piattaforma sono organizzate attorno a quattro attività operative: identificazione, definizione delle priorità, investigazione e governo. Cloud Inventory identifica workload, identità e agenti AI effettivamente presenti, comprese le componenti shadow AI e le identità non umane non gestite. Runtime Vulnerabilities e Attack Path Mapping utilizzano la raggiungibilità per distinguere i problemi concretamente esposti da quelli che non presentano un percorso utilizzabile. Quando viene rilevato un evento, Cloud Graph e Runtime Events forniscono informazioni su chi o che cosa ha eseguito un’azione, quali risorse sono state interessate e quali altre risorse avrebbero potuto essere raggiunte. AIDR e Agentic Attack Surface consentono infine di applicare e verificare i limiti operativi di agenti e codice, monitorando in tempo reale agenti che chiamano strumenti, modelli che accedono ai dati e server MCP che eseguono operazioni insieme ai normali workload cloud.
Rispetto alle modalità basate su scansioni periodiche, OX Cloud utilizza un inventario continuo e il rilevamento in tempo reale sull’infrastruttura attiva. Secondo OX Security, le CNAPP convenzionali tendono a individuare postura, configurazioni errate e vulnerabilità attraverso cicli di scansione, mentre gli strumenti AI aggiunti separatamente alle infrastrutture cloud possono limitarsi a censire una nuova categoria di asset. OX Cloud riunisce invece copertura CNAPP, identità non umane, attività degli agenti, informazioni sui prompt e segnali runtime all’interno dello stesso modello di evidenze utilizzato dal resto della piattaforma OX. L’obiettivo è collegare configurazione e inventario con ciò che sta realmente accadendo nell’ambiente e con le risorse concretamente raggiungibili.
OX Cloud include inoltre monitoraggio della conformità e visibilità delle vulnerabilità su host, container e account cloud. La componente runtime permette di distinguere, per esempio, una vulnerabilità presente ma inattiva e non raggiungibile da una vulnerabilità effettivamente esposta in produzione. I segnali raccolti durante l’esecuzione vengono combinati con le informazioni sulla postura dell’infrastruttura, mantenendo un contesto comune che OX Security descrive come esteso dal prompt fino al runtime. In questo modo la piattaforma è destinata a verificare anche se i controlli e le regole applicati nelle fasi precedenti del ciclo di sviluppo continuano a essere rispettati quando applicazioni e agenti entrano effettivamente in esecuzione.
OX Cloud è disponibile dal 16 settembre 2026 sia per i clienti OX Security esistenti sia per i nuovi clienti.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)