
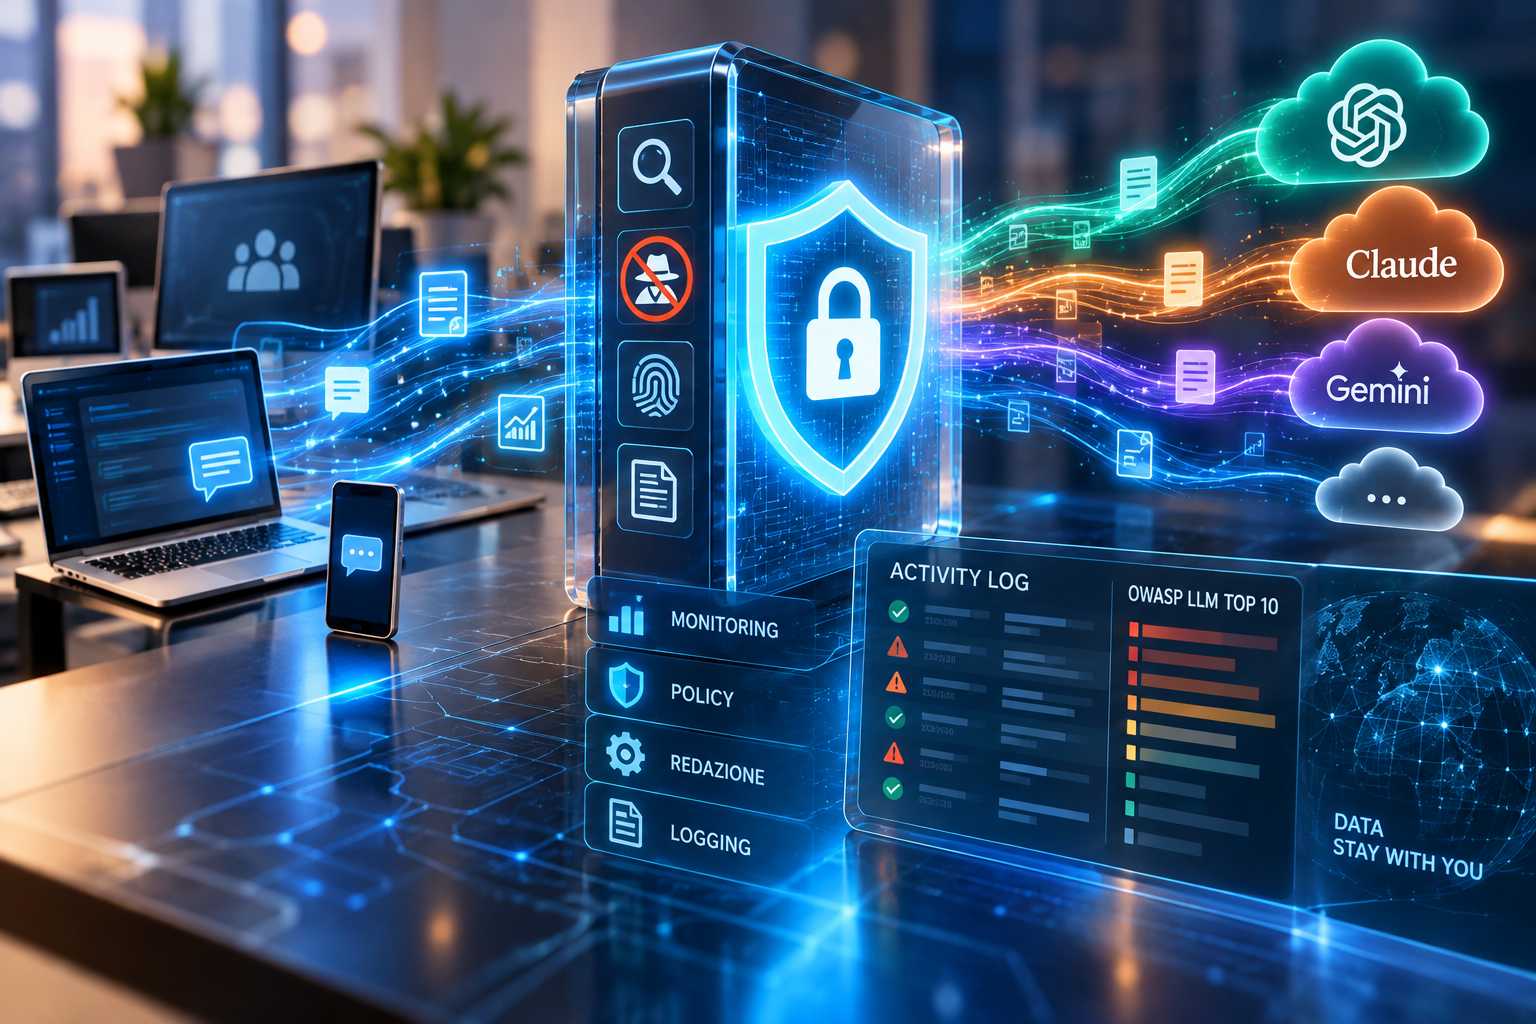
SUPERWISE ha lanciato Sentinel, un gateway enterprise progettato per applicare controlli di sicurezza e governance a tutte le interazioni con modelli linguistici di grandi dimensioni utilizzate all’interno di un’organizzazione. Il sistema viene distribuito al network edge oppure direttamente sui PC degli utenti e agisce come livello di protezione tra applicazioni, dipendenti e provider AI. Sentinel intercetta il traffico diretto verso i modelli e può individuare e rimuovere in tempo reale segreti, informazioni personali identificabili e contenuti considerati tossici, mantenendo i dati grezzi all’interno del perimetro del cliente.
La piattaforma è stata sviluppata per affrontare uno dei problemi associati alla diffusione dell’AI generativa nelle aziende: la difficoltà per i team di sicurezza e compliance di sapere quali modelli vengano effettivamente utilizzati, quali informazioni vengano inviate e quali risposte ritornino all’interno dell’organizzazione. Sentinel crea un unico control plane attraverso il quale monitorare il traffico LLM e applicare policy condivise, in modo che i controlli non dipendano dall’implementazione di meccanismi di sicurezza separati all’interno di ogni singola applicazione.
Il sistema è indipendente dal modello e dal provider e può essere utilizzato con servizi come OpenAI, Claude e Gemini. SUPERWISE ha progettato Sentinel per essere distribuito tramite Docker, attraverso la CLI oppure direttamente all’interno del cluster container del cliente. Questa modalità evita di dover aggiungere codice di sicurezza a ciascuna applicazione che utilizza modelli linguistici e consente invece di concentrare policy e controlli in un punto comune lungo il percorso del traffico AI.
Dal punto di vista operativo, Sentinel segue un modello composto da tre passaggi. L’organizzazione distribuisce prima un proxy Sentinel al network edge, instrada quindi attraverso il gateway il traffico diretto ai modelli AI e applica infine le operazioni di acquisizione, redazione e logging alle richieste e alle risposte. Il gateway può così analizzare prompt e output prima che lascino il perimetro aziendale oppure vengano consegnati agli utenti e alle applicazioni interne.
Un elemento centrale dell’architettura è il modello split-plane. I prompt originali e le risposte non redatte rimangono all’interno dell’ambiente controllato dal cliente, mentre verso il livello di monitoraggio vengono trasmesse soltanto versioni già redatte delle interazioni. In questo modo l’organizzazione può mantenere visibilità sulle attività svolte con i modelli senza dover inviare al sistema di gestione centrale le stesse informazioni sensibili che intende proteggere.
Sentinel mantiene inoltre un Activity Log in tempo reale che raccoglie le interazioni redatte e permette ai team di sicurezza e compliance di ricostruire il modo in cui i modelli vengono utilizzati all’interno dell’organizzazione. Il registro costituisce anche una traccia di audit associata alle categorie di rischio dell’OWASP LLM Top 10, consentendo di collegare le attività osservate alle principali classi di minacce riconosciute per le applicazioni basate su modelli linguistici.
Tra i rischi che SUPERWISE indica esplicitamente come coperti dal sistema rientrano prompt injection, perdita di dati, jailbreak e generazione di output non sicuri. Il controllo viene applicato direttamente al flusso delle comunicazioni con il modello, anziché limitarsi a definire policy organizzative che gli utenti devono rispettare manualmente. L’obiettivo è quindi trasformare regole relative all’utilizzo dell’AI in controlli tecnici applicati in tempo reale al traffico effettivamente generato da applicazioni e dipendenti.
Il posizionamento del gateway al network edge permette inoltre di applicare questi controlli prima che un prompt raggiunga un provider esterno. Se una richiesta contiene, ad esempio, credenziali, chiavi, informazioni personali o altri dati classificati come sensibili dalle policy aziendali, Sentinel può intervenire localmente sulla richiesta prima dell’invio. Lo stesso principio può essere applicato al traffico di ritorno, consentendo di analizzare le risposte generate prima che vengano utilizzate da applicazioni o persone all’interno dell’ambiente aziendale.
Secondo Russ Blattner, CEO di SUPERWISE, il prodotto nasce dall’osservazione che l’utilizzo di strumenti AI è spesso già diffuso nei team aziendali prima ancora che i reparti IT abbiano una visibilità completa sulle applicazioni adottate. Sentinel è stato quindi progettato per fornire un livello di controllo sul traffico reale senza basarsi esclusivamente su documenti di policy o sull’obbligo per i singoli team di integrare manualmente protezioni specifiche. L’architettura punta allo stesso tempo a mantenere i dati del cliente entro il proprio perimetro durante le operazioni di ispezione e redazione.
Sentinel entra a far parte della Agentic Management Platform di SUPERWISE e porta la governance direttamente sul percorso di comunicazione tra utenti, applicazioni e modelli. Invece di intervenire esclusivamente sul modello o sull’applicazione finale, il gateway tratta il traffico LLM come una categoria specifica di traffico aziendale alla quale applicare controlli centralizzati, logging e policy di sicurezza. Il sistema può quindi essere utilizzato come punto di enforcement comune anche quando un’organizzazione utilizza contemporaneamente più provider e più modelli, mantenendo una struttura di governance uniforme a livello di rete.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)