
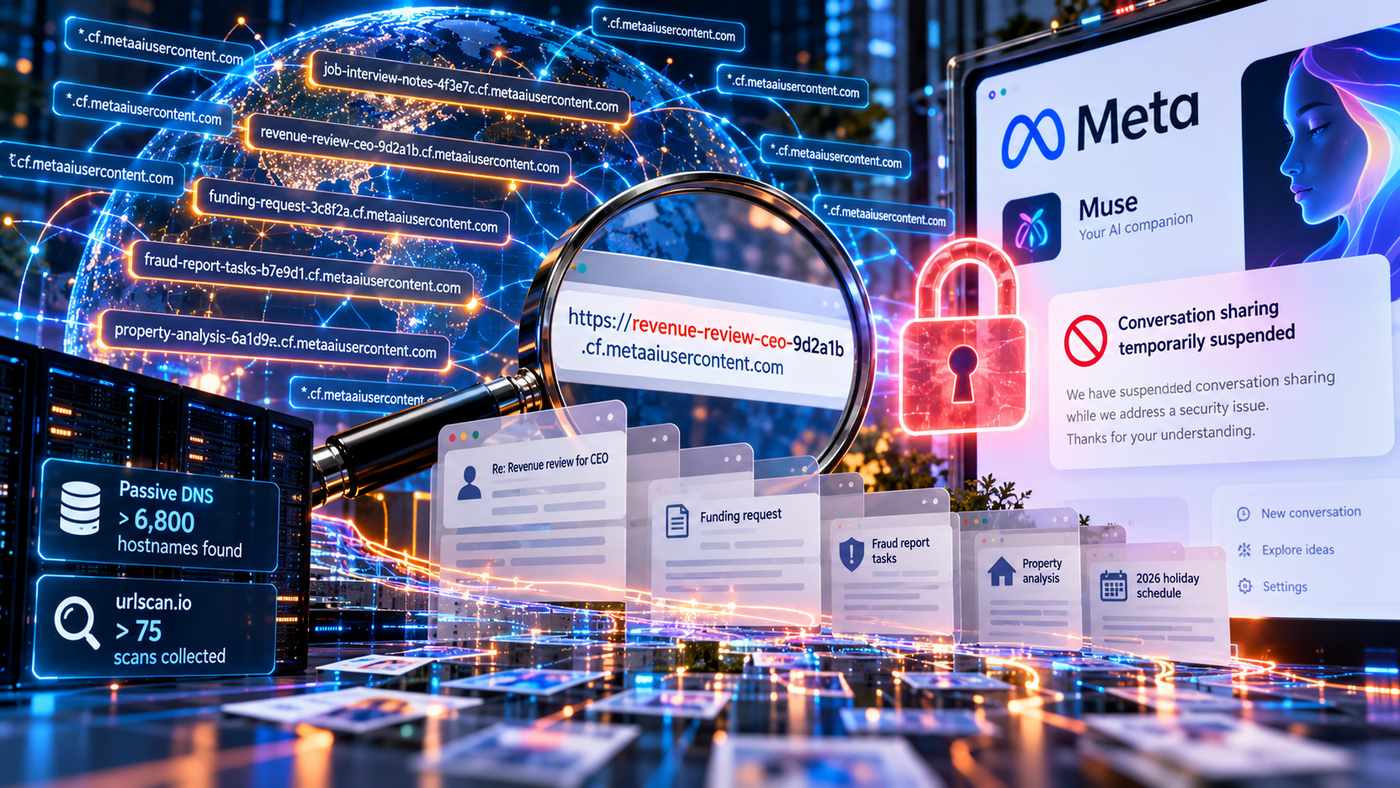
Meta ha sospeso la funzionalità di condivisione delle conversazioni del proprio agente AI Muse dopo che i ricercatori della società di sicurezza Claroc hanno individuato oltre 6.800 hostname associati a conversazioni condivise e rintracciabili attraverso database pubblici di passive DNS. Il problema, descritto nella ricerca denominata GhostShares e aggiornata il 20 ottobre 2026, riguarda il meccanismo con cui Muse genera gli indirizzi web delle conversazioni condivise, incorporando nei nomi host titoli leggibili e identificativi casuali. Il risultato è che informazioni potenzialmente sensibili possono diventare individuabili anche da persone che non hanno mai ricevuto il collegamento dal proprietario della conversazione. Muse, introdotto l’8 settembre 2026, permetteva infatti di pubblicare una conversazione mediante un collegamento accessibile senza autenticazione, secondo un modello di condivisione basato sulla conoscenza dell’URL. I ricercatori hanno dimostrato che l’architettura utilizzata poteva compromettere questa condizione, rendendo alcuni indirizzi recuperabili attraverso sistemi di osservazione del traffico DNS e servizi pubblici di scansione degli URL.
La vulnerabilità di esposizione nasce dalla struttura degli indirizzi utilizzati per le conversazioni condivise. Muse costruiva un hostname contenente il titolo della conversazione e un identificativo casuale, ospitandolo sotto il dominio cf.metaaiusercontent.com. Quando un utente apriva il collegamento, il browser doveva risolvere il nome host attraverso il sistema DNS. I servizi di passive DNS che osservavano tali interrogazioni potevano registrare il nome completo e conservarlo in archivi consultabili successivamente. Di conseguenza, nonostante l’identificativo casuale fosse sufficientemente lungo da rendere impraticabile un tentativo di indovinare direttamente l’indirizzo, il nome completo poteva essere acquisito durante una normale risoluzione DNS. La presenza del titolo della conversazione all’interno dell’hostname aggravava il problema, perché consentiva di comprendere almeno parzialmente il contenuto della pagina ancora prima di aprirla. Il difetto non richiedeva quindi la violazione dei server di Meta, la compromissione delle credenziali o l’intercettazione diretta di una conversazione privata: riguardava l’esposizione di metadati e indirizzi attraverso un’infrastruttura normalmente utilizzata per il funzionamento del web.
Claroc ha interrogato un servizio commerciale di passive DNS cercando gli hostname associati al dominio di distribuzione dei contenuti Muse e ha filtrato i risultati per escludere il rumore generato da scansioni automatiche e configurazioni DNS wildcard. L’analisi ha restituito più di 6.800 hostname contenenti titoli leggibili. I ricercatori hanno aperto soltanto alcune centinaia degli indirizzi individuati, rilevando che quasi tutte le condivisioni ancora attive risultavano accessibili senza autenticazione e senza conoscere preventivamente il collegamento originale. Un ulteriore canale di esposizione è stato identificato in urlscan.io, servizio pubblico di analisi delle pagine web che conservava già più di 75 scansioni relative a conversazioni Muse. Il file robots.txt del servizio conteneva istruzioni rivolte ai crawler per evitare determinate pagine, ma tali indicazioni non rappresentavano un controllo degli accessi e non impedivano la raccolta dei nomi host attraverso i registri DNS. La ricerca dimostra quindi una differenza tecnica fondamentale tra un collegamento difficilmente indovinabile e una risorsa effettivamente protetta mediante autorizzazione.
Tra le conversazioni individuate figuravano contenuti di carattere ordinario e documenti potenzialmente riservati. Claroc ha descritto sei esempi senza pubblicare nomi o collegamenti identificativi: appunti preparatori relativi a un colloquio riservato con un laboratorio di intelligenza artificiale, contenenti un referente interno e un orario; una revisione dei ricavi destinata all’amministratore delegato di una società di marketing; una richiesta di finanziamento di un piccolo imprenditore, comprensiva dell’importo; un elenco di attività con informazioni riguardanti una segnalazione bancaria di frode; un rapporto immobiliare contenente indirizzi, rendimenti, ricavi e dati sui mutui; un calendario annuale delle ferie aziendali con i periodi di assenza di numerosi dipendenti. I ricercatori hanno precisato di non aver effettuato accessi mediante credenziali, tentativi di autenticazione o caricamenti di dati. Una pagina richiedeva una password ed è stata esclusa dall’esame. Claroc ha inoltre dichiarato di non avere prove che i contenuti fossero stati sfruttati da soggetti terzi e di non aver contattato direttamente le persone coinvolte.
La sequenza temporale documentata colloca le prime verifiche del contenuto al 7 e 8 ottobre 2026, mentre la segnalazione al programma bug bounty di Meta è stata inviata l’8 ottobre con indicazioni utili alla riproduzione del problema. La ricerca è stata pubblicata il 18 ottobre e successivamente aggiornata il 20 ottobre, quando Meta ha comunicato la sospensione della funzionalità in seguito alle richieste di chiarimento ricevute. Durante una nuova verifica condotta il 20 ottobre, Claroc ha controllato 40 conversazioni che all’inizio del mese erano accessibili senza account, constatando che nessuna si apriva più e che gli hostname corrispondenti restituivano errori. La sospensione ha quindi interrotto l’accessibilità delle pagine controllate, ma non ha eliminato i nomi host già acquisiti dagli archivi storici di passive DNS. La società ha osservato che tali registrazioni conservavano ancora i titoli leggibili delle conversazioni, pur non permettendo necessariamente di visualizzarne il contenuto.
La documentazione di Meta relativa alla condivisione delle conversazioni specificava che chiunque possedesse un collegamento poteva visualizzare il contenuto condiviso, che il collegamento non aveva una scadenza automatica e che poteva essere inoltrato ad altre persone. La condivisione acquisiva una copia della conversazione nello stato esistente al momento della creazione del link, mentre l’eliminazione del collegamento interrompeva l’accesso alla pagina. Il problema emerso non riguarda quindi una funzione di pubblicazione esplicitamente indicizzabile dai motori di ricerca, ma la possibilità che i collegamenti destinati alla distribuzione privata circolassero indirettamente attraverso altri sistemi. Claroc ha circoscritto i risultati a un prodotto, a uno specifico schema di generazione degli hostname e a un periodo di osservazione limitato, senza presentare il numero di indirizzi rilevati come misura completa delle conversazioni Muse potenzialmente esposte. La sospensione della funzionalità interviene sull’accessibilità delle condivisioni, mentre la persistenza dei metadati nei registri DNS evidenzia che la revoca di una pagina non comporta necessariamente la cancellazione delle informazioni già propagate nell’infrastruttura di rete.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)