
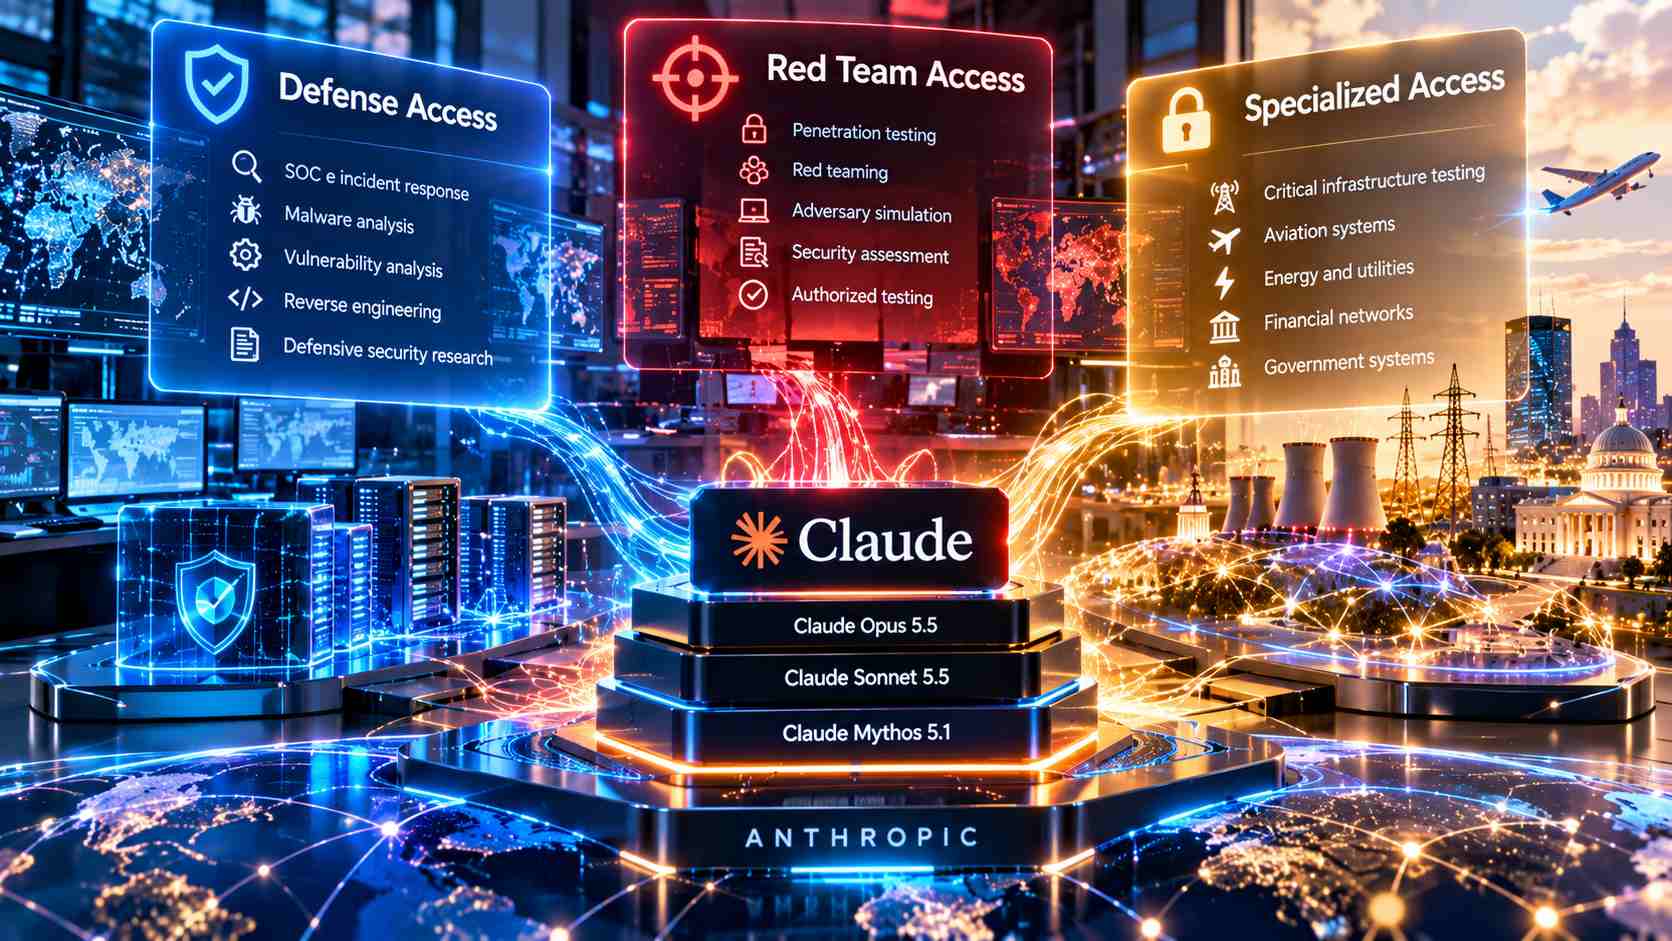
Anthropic ha ampliato il Cyber Verification Program, il programma attraverso cui professionisti e organizzazioni della sicurezza informatica possono accedere alle capacità cyber più avanzate dei modelli Claude con sistemi di blocco meno restrittivi rispetto alle versioni disponibili normalmente. La nuova struttura prevede tre livelli distinti, Defense Access, Red Team Access e Specialized Access, differenziati in base al tipo di attività svolta, al grado di rischio delle operazioni consentite e ai requisiti di verifica richiesti agli utenti. Tutti i livelli comprendono l’accesso ai modelli più avanzati della società, tra cui Claude Opus 5.5, Claude Sonnet 5.5 e Claude Mythos 5.1, oltre ai nuovi modelli che verranno introdotti successivamente. La riorganizzazione riunisce inoltre in un’unica struttura il precedente Cyber Verification Program e Project Glasswing, attraverso il quale alcune organizzazioni impegnate nella protezione di software e infrastrutture critiche avevano ottenuto accesso a Claude Mythos.
La distinzione nasce dalla natura dual use delle capacità di cybersecurity dei modelli: tecniche utilizzabili per individuare e correggere una vulnerabilità possono essere impiegate anche per sfruttarla. I modelli Claude normalmente disponibili, tra cui Claude Opus 5.5, Claude Fable 5.1 e Claude Sonnet 5.5, utilizzano quindi protezioni conservative che possono bloccare una parte consistente delle attività informatiche considerate potenzialmente offensive. Restano comunque accessibili senza aderire al Cyber Verification Program attività come la revisione del codice, la correzione di vulnerabilità già note, la ricerca di falle all’interno di codice sorgente di proprietà dell’utente e il triage degli alert di sicurezza. Il programma verificato permette invece di ridurre progressivamente questi blocchi quando l’identità, l’attività e le condizioni operative dell’utilizzatore possono essere controllate.
Il primo livello, Defense Access, è destinato alle attività strettamente difensive e comprende operazioni di Security Operations Center e incident response, reverse engineering del malware, analisi e validazione delle vulnerabilità. Possono rientrare nel programma team di sicurezza di aziende, organizzazioni non profit, università ed enti pubblici che proteggono sistemi propri o che gestiscono direttamente, operatori di infrastrutture critiche come ospedali regionali e utility municipali, società di sicurezza di dimensioni ridotte, manutentori di progetti open source e anche singoli ricercatori con una comprovata esperienza nella segnalazione di vulnerabilità. Anthropic prevede che una parte consistente delle organizzazioni impegnate nella cybersecurity difensiva possa rientrare in questa categoria e punta a fornire una risposta alle richieste nel giro di pochi giorni. Gli individui possono richiedere soltanto questo livello e devono disporre di un piano Claude a pagamento.
Red Team Access aggiunge alle attività difensive la possibilità di utilizzare Claude per penetration testing e red teaming autorizzati, compresi test su sistemi IT appartenenti a settori critici. Il livello è riservato alle organizzazioni e può essere richiesto, per esempio, da red team interni alle aziende, gruppi governativi specializzati e società che forniscono servizi di sicurezza e penetration testing. Rimangono tuttavia attivi controlli in tempo reale sulle azioni che potrebbero provocare danni fisici o interruzioni su larga scala: il sistema continua quindi a bloccare operazioni come il deployment di ransomware, il danneggiamento di sistemi fisici o il penetration testing di sistemi di sicurezza ad alto rischio. La verifica per questo livello richiede generalmente alcune settimane e le organizzazioni considerate idonee vengono nel frattempo inserite nel livello Defense Access.
Specialized Access costituisce invece il livello con il minor numero di blocchi ed è riservato a un gruppo limitato di organizzazioni verificate che dispongono dell’autorizzazione necessaria per eseguire test su sistemi la cui compromissione potrebbe avere conseguenze dirette sulla vita delle persone o sul funzionamento dei mercati. Tra gli esempi indicati figurano sistemi per le operazioni di volo, reti elettriche, infrastrutture di telecomunicazione, reti utilizzate per i trasferimenti interbancari e sistemi amministrativi governativi. Le organizzazioni candidate vengono sottoposte a una verifica approfondita condotta da Anthropic in collaborazione con il governo degli Stati Uniti. I partecipanti già ammessi a Project Glasswing vengono trasferiti direttamente a Specialized Access e non devono richiedere una nuova approvazione per i modelli già utilizzati.
Le organizzazioni presentano una sola richiesta e vengono assegnate al livello più elevato compatibile con le informazioni fornite e con i controlli di sicurezza dimostrabili. Anthropic verifica l’identità e l’attività dei richiedenti e richiede prove dell’implementazione dei requisiti di sicurezza previsti per ciascun livello. Tra i criteri considerati rientrano la natura del lavoro svolto, la possibilità di verificare effettivamente l’organizzazione, il contesto giuridico e regolamentare in cui opera, il rischio che l’accesso possa essere deviato verso altri utilizzi o ottenuto coercitivamente e l’identità dei destinatari finali delle attività svolte. Viene applicato un approccio più prudente nei confronti delle organizzazioni che lavorano principalmente per clienti militari, servizi di intelligence o forze dell’ordine. L’obiettivo dichiarato è inviare una decisione oppure una richiesta di ulteriori informazioni entro sette giorni lavorativi, anche se la procedura relativa ai livelli superiori può richiedere più tempo.
Anthropic ha testato il comportamento delle diverse configurazioni utilizzando CyScenarioBench, benchmark progettato per valutare la capacità di un modello di pianificare ed eseguire operazioni cyber articolate in più fasi all’interno di scenari realistici. Claude Opus 5.5 è stato sottoposto a cinque tentativi per ciascuna delle dieci prove del benchmark in ogni livello di accesso. Senza accesso al CVP tutte le attività sono state bloccate già al primo prompt. Con Defense Access, 46 dei 50 tentativi sono stati fermati in qualche momento della prova, mentre quattro sono arrivati a completamento. Con Red Team Access non si sono invece verificati blocchi e Claude Opus 5.5 ha completato 34 delle 50 prove. Il risultato è sostanzialmente equivalente al tasso di successo del 67,6% ottenuto dal modello quando il benchmark viene eseguito senza le protezioni cyber, configurazione utilizzata come riferimento per Specialized Access.
I dati raccolti durante Project Glasswing mostrano anche la scala delle attività di vulnerability discovery già svolte utilizzando Claude Mythos. Tra aprile e luglio 2026 i partner del programma hanno individuato almeno 129.000 vulnerabilità software verificate, alle quali si aggiungono circa 5.500 vulnerabilità individuate attraverso le attività di scansione open source condotte da Anthropic tra aprile e ottobre. Più di 33.000 vulnerabilità sono state classificate finora come critiche o ad alta severità. I dati rappresentano però soltanto una parte delle attività effettivamente svolte: derivano da 33 report dei partner e meno della metà delle organizzazioni ha comunicato il numero delle vulnerabilità già corrette, spesso perché le operazioni di remediation erano ancora in corso. Anthropic ritiene quindi che l’impatto effettivo possa essere almeno cinque volte superiore a quello direttamente misurato. Alcuni partecipanti hanno inoltre dichiarato che l’impiego dei modelli Mythos ha accelerato di mesi o persino anni il ritmo con cui sarebbero riusciti a individuare lo stesso volume di vulnerabilità.
L’accesso al Cyber Verification Program comporta normalmente la conservazione dei dati, necessaria per permettere ad Anthropic di controllare eventuali utilizzi impropri delle capacità cyber. La società sta però introducendo Enterprise Frontier Safeguards, una soluzione progettata per combinare protezioni avanzate con zero data retention e consentire alle organizzazioni idonee di conservare i dati direttamente nella propria infrastruttura cloud. Fino alla sua disponibilità, le organizzazioni che già dispongono di Claude Fable 5.1 o Claude Mythos 5.1 con zero data retention possono utilizzare il CVP mantenendo la stessa impostazione.
Il programma è disponibile attraverso Claude Platform, Google Cloud Vertex AI e Microsoft Foundry. Su Amazon Bedrock l’accesso è attualmente limitato ai clienti idonei a utilizzare Enterprise Frontier Safeguards, perché Bedrock non supporta ancora la revisione umana degli alert di sicurezza automatizzati richiesta normalmente dal CVP. Le piattaforme di terze parti, compresi alcuni strumenti di coding, possono supportare Defense Access e Red Team Access ma non Specialized Access. Le organizzazioni già appartenenti al precedente Cyber Verification Program o a Project Glasswing non devono presentare una nuova domanda: mantengono l’accesso esistente e vengono trasferite al livello corrispondente per Claude Opus 5.5, Claude Sonnet 5.5 e Claude Mythos 5.1. Anthropic mantiene comunque la possibilità di riesaminare, restringere o revocare un’autorizzazione e continua ad applicare integralmente la propria Usage Policy.
Per le organizzazioni appartenenti a Defense Access è inoltre prevista entro il 15 dicembre 2026 l’adozione di autenticazione multifattore resistente al phishing e l’abbandono delle API key come meccanismo ordinario di autenticazione. Fino a quella data è comunque obbligatoria una forma di autenticazione multifattore e le API key utilizzate hanno una scadenza di sette giorni. L’accesso ai modelli Mythos attraverso cloud provider di terze parti può richiedere circa cinque giorni lavorativi dopo l’approvazione della richiesta. Lo sviluppo di prodotti destinati ai clienti che utilizzano direttamente queste capacità non rientra invece automaticamente nell’autorizzazione CVP, ma è disciplinato separatamente dalla Cyber Productization Policy di Anthropic e richiederà un’apposita procedura di approvazione.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)