
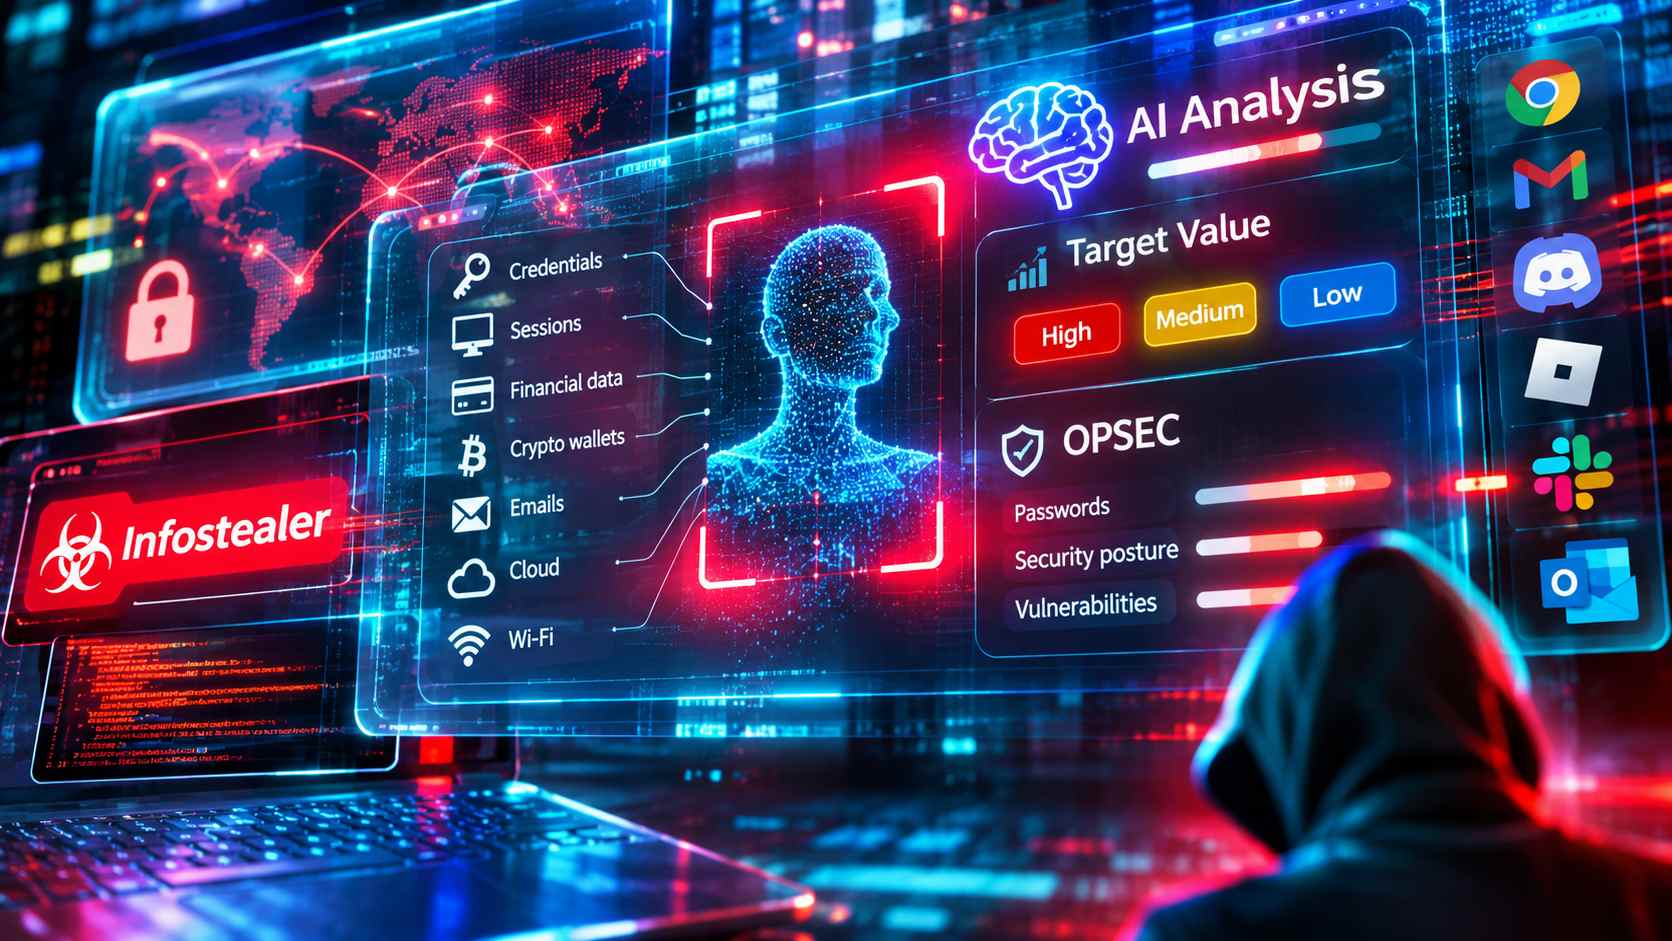
Cisco Talos ha individuato e analizzato VOLTA-AUTODOXER, un malware infostealer per Windows progettato per raccogliere credenziali, informazioni personali, sessioni di autenticazione e dati finanziari, integrando successivamente un sistema di analisi basato su modelli linguistici di grandi dimensioni. La particolarità della minaccia non riguarda l’impiego dell’intelligenza artificiale per ottenere l’accesso iniziale al computer o eseguire direttamente operazioni dannose, ma la capacità di utilizzare un LLM per interpretare le informazioni sottratte, ricostruire il profilo della vittima e classificare gli elementi potenzialmente più redditizi per l’operatore criminale. L’analisi, pubblicata il 31 ottobre 2026 dal ricercatore Ryan Fetterman, descrive un impianto software capace di eliminarsi dopo l’esecuzione e di utilizzare infrastrutture e servizi di terze parti anziché server direttamente controllati dall’attaccante. VOLTA è stato identificato attraverso CAIRN, Cognitive Artifact Intelligence Research Network, uno strumento di ricerca distribuito come progetto open source da Cisco Talos il 22 settembre 2026 per individuare, classificare e monitorare malware che incorporano funzionalità di intelligenza artificiale. CAIRN permette di analizzare elementi come prompt incorporati, endpoint dei fornitori di modelli e chiavi API senza dover necessariamente scaricare o eseguire i file malevoli. Fra i precedenti risultati del progetto figura CLOSEDQUORUM, un impianto descritto come orchestratore autonomo di più modelli linguistici, capace di operare attraverso un meccanismo di consenso senza l’intervento continuativo di un operatore umano.
La fase iniziale di VOLTA-AUTODOXER consiste in una raccolta estremamente ampia di informazioni presenti nel sistema compromesso. Il software estrae password, cookie di sessione e dati delle carte di pagamento salvati nei browser basati su Chromium, acquisisce informazioni da Firefox e Thunderbird e ricerca profili Outlook, ambienti di lavoro Slack, sessioni Steam e Battle.net, token Discord, sessioni Telegram, account Roblox e token OAuth Microsoft. L’acquisizione comprende anche configurazioni SSH, file associati ai servizi cloud gcloud, impostazioni OpenVPN e Hide.me, profili delle reti Wi-Fi e screenshot del dispositivo. Per i portafogli di criptovalute il malware non si limita a copiare gli archivi disponibili, ma tenta di decifrarne direttamente il contenuto durante l’esecuzione, registrando l’esito nel proprio rapporto attraverso la voce WALLET VAULTS CRACKED. Le password delle reti wireless memorizzate vengono recuperate in chiaro attraverso una chiamata alla funzione Windows WlanGetProfileList. Dopo questa acquisizione statica, VOLTA riutilizza alcune delle sessioni sottratte per interrogare servizi online e arricchire il profilo della vittima: mediante token Gmail autenticati ricerca ricevute e comunicazioni provenienti da Amazon, DoorDash, Uber Eats, Grubhub, Walmart e PayPal, confrontando gli indirizzi presenti per ricostruire quello di residenza. Recupera inoltre la cronologia degli ordini di alcuni servizi di consegna, informazioni aggiuntive dai profili Discord e valutazioni degli oggetti virtuali Roblox attraverso Rolimons.com. Il materiale viene organizzato in un fascicolo contenente posizione geografica, indirizzo domestico, datore di lavoro, dominio aziendale, anno di nascita stimato, ultime quattro cifre delle carte, ambienti Slack, metadati dei documenti ed eventuali indicatori di backup iPhone. I risultati sono salvati nel file Identity_Report.txt e trasformati anche in una rappresentazione JSON strutturata.
La componente di intelligenza artificiale interviene attraverso l’invio del fascicolo JSON all’endpoint chat-completions di OpenRouter, accompagnato da un prompt di sistema che assegna al modello il ruolo di analista forense incaricato di produrre una valutazione del bersaglio. Il formato richiesto comprende una sezione WHAT THEY’RE WORTH, nella quale le risorse associate alla vittima vengono classificate per valore economico potenziale secondo livelli basso, medio e alto, e una sezione THEIR OPSEC dedicata all’analisi delle pratiche di sicurezza, della gestione delle password e delle possibili vulnerabilità comportamentali. Il modello deve inoltre collegare informazioni apparentemente isolate, ad esempio nome, indirizzo, università frequentata e schemi ricorrenti nelle password, formulando inferenze che aumentano il valore operativo dei dati già acquisiti. La configurazione individuata da Talos prevede come modello principale anthropic/claude-opus-4.6, con passaggio alternativo a moonshotai/kimi-k2 e successivamente a google/gemini-2.5-flash. Il parametro temperature è impostato a 0,2, coerentemente con la ricerca di risposte relativamente uniformi e riproducibili. Le richieste sono costruite direttamente in JSON, senza utilizzare SDK dedicati, e includono uno User-Agent Mozilla/5.0. Il malware controlla le risposte ricevute alla ricerca di formule di rifiuto, comprese espressioni come “I can’t”, e può interrogare fino a tre modelli differenti quando il precedente non completa l’operazione. In assenza di una chiave API valida, VOLTA può comunque funzionare come infostealer tradizionale, senza eseguire la fase linguistica. L’intero processo di inferenza avviene dal computer compromesso, utilizzando la connessione della vittima; solo successivamente viene trasferito il rapporto ottenuto, memorizzato nel file AI_Analysis.txt. L’esfiltrazione può essere suddivisa in tre archivi distinti: volta_log.zip per la raccolta iniziale, volta_dox.zip per il fascicolo prodotto con l’intelligenza artificiale e volta_doxnet.zip per gli eventuali dati aggiuntivi ottenuti attraverso le interrogazioni online.
L’architettura di distribuzione suggerisce inoltre un modello commerciale basato su un generatore di malware configurabile. Il codice viene compilato a partire da un modello contenente sei campi sostituibili, destinati a ospitare parametri operativi, chiavi API e riferimenti Telegram forniti dal soggetto che utilizzerà il programma. Questo permette di produrre varianti personalizzate per differenti operatori, senza richiedere loro conoscenze approfondite sul funzionamento dell’infostealer o sulla gestione dei modelli linguistici. Le credenziali inserite nel file compilato sono cifrate mediante una chiave ottenuta applicando SHA-256 a due costanti presenti nello stesso eseguibile, una protezione che Talos considera sostanzialmente inefficace contro l’analisi del codice. Il rapporto generato dal modello linguistico diventa così una funzionalità aggiuntiva del prodotto criminale, capace di consegnare direttamente all’acquirente una graduatoria delle informazioni sottratte e delle possibili opportunità di monetizzazione. Dal punto di vista difensivo, una parte significativa del furto dei token dipende dall’aggiramento dell’App-Bound Encryption di Chrome. Talos indica come possibile contromisura l’applicazione di politiche di controllo che impediscano a processi non autorizzati di avviare Chrome in modalità headless, oltre al monitoraggio degli avvii anomali del browser e all’impiego di sistemi di custodia delle credenziali supportati da hardware. VOLTA-AUTODOXER rappresenta quindi un caso documentato nel quale l’intelligenza artificiale non sostituisce le tecniche consolidate di furto delle informazioni, ma viene inserita a valle della raccolta per automatizzare la valutazione economica e operativa del materiale sottratto.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI).