
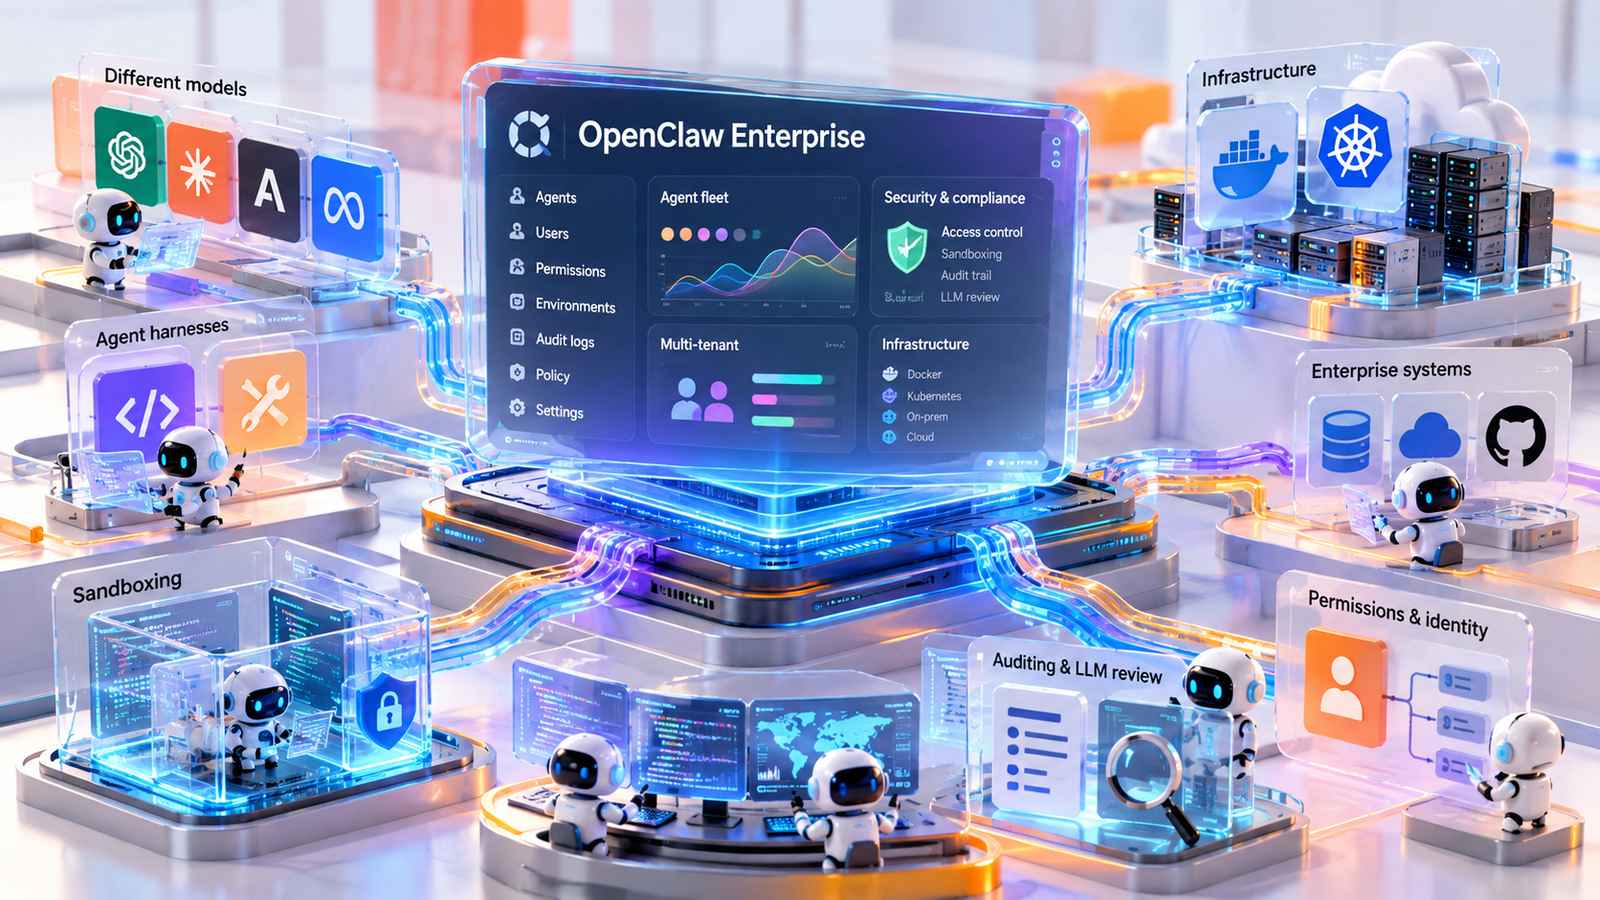
OpenClaw ha presentato OpenClaw Enterprise, o OCE, una piattaforma open source pensata per consentire alle aziende di distribuire e gestire agenti AI persistenti mantenendo un controllo centralizzato su sicurezza, autorizzazioni, auditing e infrastruttura. Non si tratta di un nuovo modello né di un assistente autonomo, ma di un control plane che aggiunge amministrazione multi-tenant, permessi granulari, isolamento dei workload, sandboxing, gestione del ciclo di vita e registrazione delle attività svolte dagli agenti, includendo anche meccanismi che permettono di sottoporne le azioni a revisione tramite modelli linguistici. L’architettura è stata progettata per rimanere indipendente dai singoli fornitori: le aziende possono utilizzare modelli, agent harness e sistemi di sandbox differenti, sostituendoli senza dover adottare uno stack verticale completo. OCE è distribuito con licenza MIT, può essere installato direttamente nell’infrastruttura aziendale tramite Docker Compose per gli ambienti locali e Kubernetes per quelli interni e di produzione, mentre il componente OpenClaw Control Plane gestisce distribuzione e ciclo di vita degli agenti. Il software rimarrà gratuito, anche se naturalmente le imprese continuano a sostenere i costi dei modelli, del calcolo, dello storage e dell’infrastruttura utilizzata.
Il progetto nasce dall’esigenza di governare agenti che non si limitano a rispondere a una richiesta, ma rimangono operativi nel tempo e possono accedere a repository, API, credenziali, sistemi cloud e dati aziendali. OpenClaw afferma che OCE ha avuto origine all’interno di OpenAI prima di essere trasferito alla OpenClaw Foundation come progetto indipendente, con contributi anche di Red Hat e Nvidia; OpenAI e Red Hat lo stanno già sperimentando internamente. OpenAI utilizza in particolare agenti OpenClaw persistenti con accesso ai propri codebase e plugin: un agente interno chiamato Androidclaw opera attraverso contesto aziendale, Git, GitHub e sistemi di logging e può investigare build non riuscite, individuare la pull request responsabile, ricostruire problemi di prodotto a partire dagli incidenti e, in alcuni casi, preparare e unire direttamente le correzioni. Proprio questo livello di autonomia rende però necessario separare in modo rigoroso identità, privilegi e ambienti di esecuzione. Red Hat sta lavorando su OpenShift utilizzando namespace separati, controlli di accesso restrittivi e proxy per impedire agli agenti di accedere direttamente alle credenziali sensibili, mentre Nvidia ha sviluppato OpenShell, un runtime open source che colloca gli agenti in ambienti isolati con autorizzazioni deny-by-default, applicazione delle policy e audit trail. OCE opera sopra questi livelli di protezione e fornisce il sistema organizzativo con cui distribuire e governare intere flotte di agenti.
La piattaforma si differenzia quindi da progetti come NanoClaw, che affrontano soprattutto il problema dell’esecuzione sicura del singolo agente. NanoClaw utilizza container separati, workspace e memoria dedicati e risorse montate esplicitamente per ciascun agente, mentre OCE è progettato per amministrare centralmente numerosi utenti, workload e agenti attraverso identità, autorizzazioni, governance e policy infrastrutturali comuni. Più vicino concettualmente è Runlayer, che offre anch’esso controllo delle identità, sicurezza del runtime, osservabilità e auditing per sistemi come Claude Code, Cursor, ChatGPT, Codex e server MCP aziendali, ma attraverso una piattaforma commerciale più ampia che comprende anche rilevamento dello shadow AI, monitoraggio dei costi e gestione dell’ecosistema MCP. OCE punta invece a rimanere un’infrastruttura neutrale e liberamente utilizzabile per la gestione degli agenti persistenti. La stessa distinzione vale nei confronti di prodotti come OpenAI Dots e ChatGPT Space: i primi rappresentano agenti persistenti destinati agli utenti e Space l’ambiente nel quale persone e agenti collaborano, mentre OCE interviene sul livello sottostante utilizzato dai team IT per controllare distribuzione, identità, permessi e attività delle flotte di agenti.
OpenClaw Enterprise è comunque ancora in una fase preliminare. La Foundation ne raccomanda attualmente l’impiego per workload pilota interni e ha pubblicato il codice in anticipo proprio per raccogliere contributi prima della versione 1.0 prevista nel corso del 2026. Devono inoltre essere ancora pubblicati alcuni dettagli dell’architettura di sicurezza, compreso un modello di riferimento che descriva il funzionamento congiunto di isolamento dei workload, sandboxing, autorizzazioni e revisioni basate su LLM. OCE si propone quindi come infrastruttura per una fase in cui gli agenti AI stanno ottenendo accessi sempre più estesi ai sistemi aziendali, spostando il problema dalla semplice capacità del modello di eseguire un compito alla possibilità di controllare in modo sistematico cosa ogni agente può fare, con quali credenziali, all’interno di quale ambiente e con una registrazione verificabile delle operazioni effettuate.
Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale (AI)